登录社区云,与社区用户共同成长
邀请您加入社区
独立模式:计算机之间相互独立,每个终端各自持有客户数据。网络互联:多台计算机连接在一起,完成数据共享。局域网LAN:计算机数量更多了,通过交换机和路由器连接在一起。广域网WAN:将远隔千里的计算机都连在一起。所谓“局域网”和“广域网”只是一个相对的概念。比如我们有“天朝特色”的广域网,也可以看做一个比较大的局域网。计算机之间的传输媒介是光信号和电信号。通过“频率”和“强弱”来表示0和1这样的信息。
协议是通信的约定,确保数据正确传输与处理。协议栈如栈般层层封装与拆解报头,每层负责分离数据与定向交付。IP地址为全局目标,MAC地址则逐跳更换,实现跨网络接力。网络层屏蔽底层差异,使“一切皆IP”。发送接收缓冲区采用生产者消费者模型,由操作系统异步管理,用户无法直接控制刷写时机。手搓协议后方懂:协议 = 报文格式 + 解析规则 + 行为约定,具备可拓展性。理解这些,才能真正读懂HTTP。
当你连接网络、拨号或切换代理时,获取的IP地址不是固定的,而是从一个IP池中动态分配来的。即使换了IP,也不能少了 User-Agent、Referer,否则照样被识别成“机器人”。如果你需要批量访问网页、稳定运行爬虫程序、提升任务成功率,那动态IP就是你的必备武器。比如你访问某个网站,系统看到的IP今天是A,明天可能就是B,后天又变成了C。但要记住:选服务商很关键,选不好,哪怕IP多,也可能全是
螭龙自衔其尾,她先给你一个能抓住人的比喻——"古人把它盘成一圈、首尾相衔,是想说'转起来、断不了'"——然后立刻补一句边界:"不过'咬尾巴到底图个啥',学界也有不同说法,我不敢给你编一个标准答案。她一边把没讲完的比喻收住,一边已经把"能不能做杯垫"这句记进了刚起的设计上下文——你还没报预算,她却已经隐隐知道,这大概率不是买现成的,是要按你心意来的。路的每一段,都是同一个青禾接上的。到这儿为止,杯垫
TCP 是字节流协议,没有数据包边界。操作系统内核有缓冲区:发送方会把多次小数据缓存合并再发送;接收方缓冲区会积攒数据,recv()一次读取缓冲区里所有可用字节。发送粘包:连续多次 send,内核合并成一个数据包发出接收粘包:一次 recv 读到多条消息,分不清消息起止⚠️ 粘包不是 bug,是 TCP 正常特性;UDP 不会粘包(数据报自带边界)。不要盲目把 UDP 做成 TCP 复刻:丢失 U
最近发现一个挺有意思的玩法。以前做一个完整的 IP吉祥物,通常要经历:找参考 → 定角色 → 画三视图 → 调动作 → 做海报 → 补细节……如果只是想快速验证一个创意,前期成本其实不低。但现在可以先把这些工作交给 AI。尤其是最近测试 GPT Image 2.5时,发现它比较适合拿来做这类**“从一个想法快速扩展成一套视觉资产”**的任务。这次直接拿一个简单的 IP 角色来测试:能不能只靠一套提
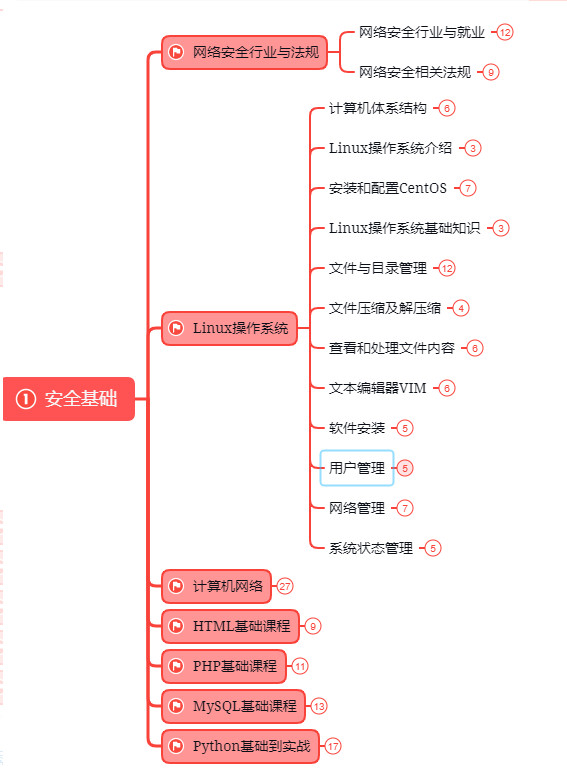
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现
EtherCAT → IgH Master → CiA402 → CSP。先看整体:如果使用 IgH:而 CiA402 解决的是:所以一定先记住:简单理解:典型结构:比如机器人有 7 个关节:控制器周期性地和这些驱动器交换数据。这个非常基础,但一定不能混。通常就是:负责:Slave就是:它们连接到 Master。所以:3.IgH Master是什么?就是 Linux 下常见的一套 EtherCAT
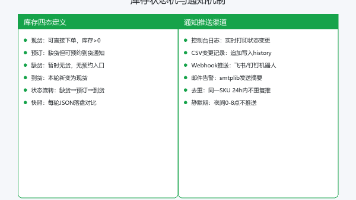
本文实现一个电商缺货补货监控系统,通过Python的requests库轮询商品库存状态,结合JSON快照与CSV历史记录,仅在“缺货→现货”状态变更时触发通知。脚本支持增量对比、自动保存状态、实时日志与Webhook提醒,适用于限量商品抢购场景,提升下单效率。
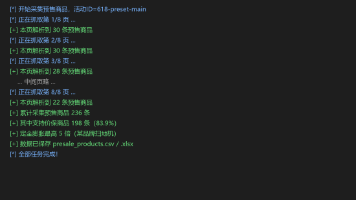
本文通过实战爬虫技术,系统采集电商平台预售商品的定金膨胀、尾款时间与价保规则,自动计算实际到手价。基于requests与BeautifulSoup实现列表页翻页抓取与详情接口解析,提取定金、膨胀倍数、价保天数等关键字段,运用数学模型拆解“定金×(倍数-1)”抵扣逻辑,并输出结构化数据至CSV与Excel。适用于618、双11等大促场景,助力用户高效比价、避免错付,掌握预售真实优惠力度。
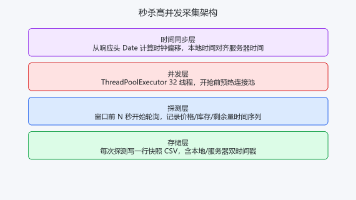
本文详解电商秒杀商品高并发采集实战,解决时间不同步、窗口错过等难题。通过解析HTTP响应头Date校准本地时钟偏移,预热连接池提前5秒准备,使用线程池并发探测多个商品状态,并在秒杀窗口内毫秒级轮询,记录本地与服务器双时间戳快照。最终生成带时间序列的库存变化CSV数据,实现精准分析秒杀全过程。
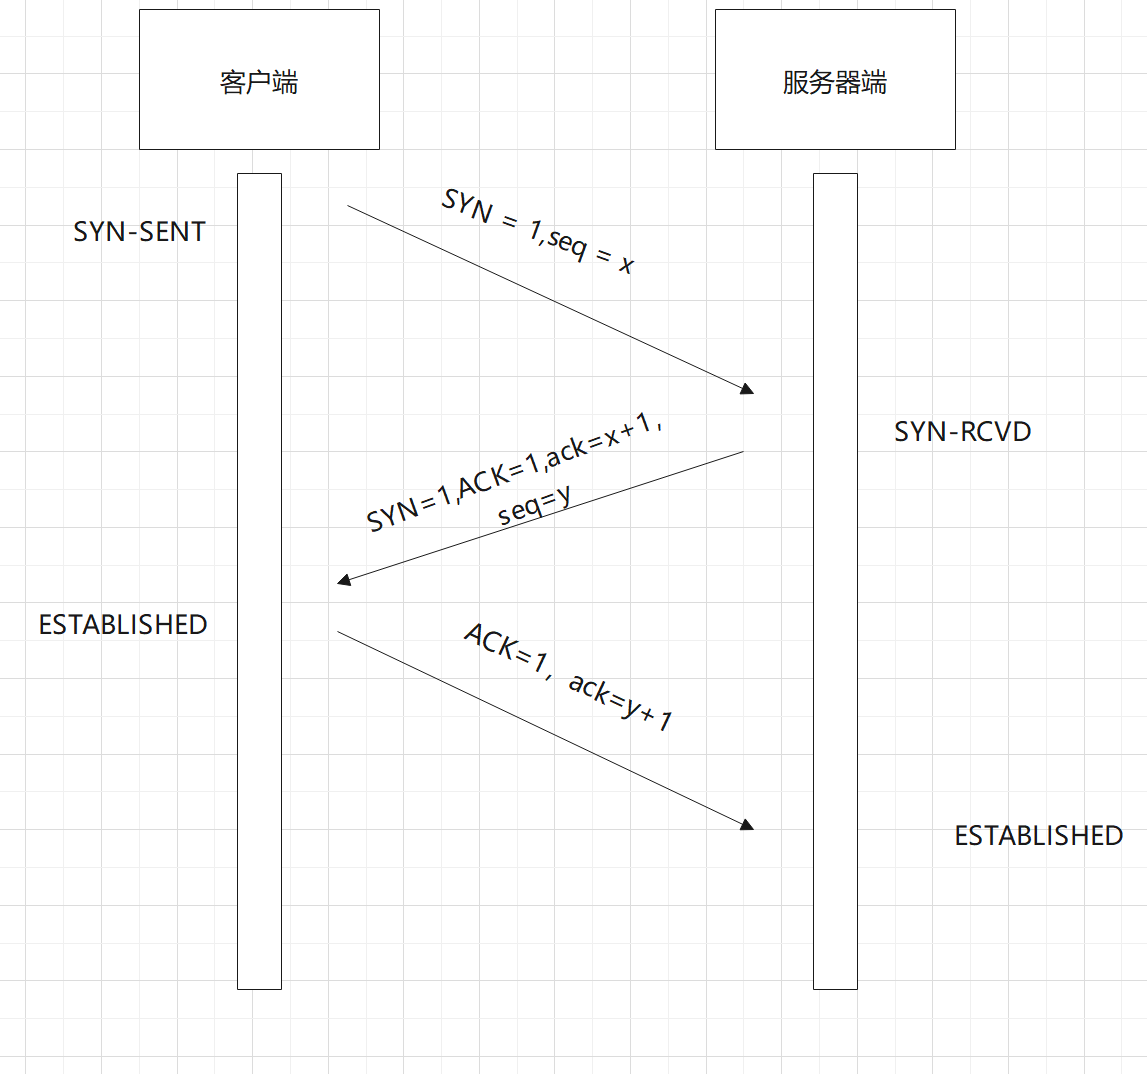
模块四 · 2 学时 · 环境:VMware + Ubuntu 20.04一句话概述:用 C 写一个 TCP 客户端:socket 创建 → connect 完成三次握手 → send 发送 → recv 接收 → close 关闭,讲清 TCP 与 UDP 的差别、recv 返回 0 的含义,并用 Python 回显服务器联调;文档给出两个终端的启动顺序与运行结果,配套课堂练习与课后作业。
我们需要一种能够理解工业系统时序逻辑的智能体,它不依赖固定的黑名单,而是通过深度学习正常工艺的波动规律,任何偏离这一“生理节拍”的操作——无论是否包含已知病毒特征——都将被视为潜在威胁。然而,工业现场的环境是持续变化的,新的设备接入、工艺升级乃至攻击手法的迭代,都要求模型具备在线适应能力。压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络
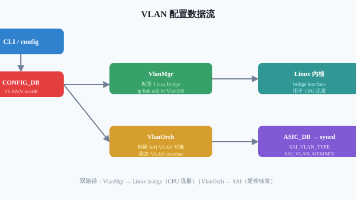
本文详解SONiC中VLAN管理的实现机制,涵盖VLAN的逻辑隔离、数据模型(VLAN/VLAN_MEMBER/VLAN_INTERFACE表)、Linux内核层(VlanMgr)与硬件层(VlanOrch)的分工。通过VLAN-aware bridge模式提升性能,区分Access与Trunk端口的tag处理方式,并阐述配置从CONFIG_DB到ASIC硬件的完整数据流。最后提及VLAN与STP
摘要:本文详细介绍了如何为华为海思HI3798MV100运营商机顶盒刷入HIANS海纳思NAS系统后,进行IP地址静态绑定的两种方法。通过路由器后台MAC绑定或SSH修改网卡配置,确保设备IP固定不变。文章包含设备参数(1.5GHz四核/1GB RAM/8GB ROM)、采购建议(闲鱼20-50元)及系统连接指南,同时对比推荐了性价比更高的玩客云设备(千兆网口)。操作步骤涵盖IP查找、SSH配置和
厂区监控经常是"先装摄像头、后补网络",结果离线、卡顿、IP 冲突轮着来。这篇按实际落地项目经验,把 PoE 供电计算、VLAN 划分、IP 地址规划三件事一次说清,附计算公式和配置示例。
行业案例参考:青田博物馆的"鱼多多"、临安博物馆的"钱小智",以及宁波天一阁的虚拟讲解形象,走的都是这条路——用 3D 形象承载场馆气质,用馆方审定的知识库保证内容权威,用追问式交互延长观众停留。以时空节拍旗下的时空镜为例,其在博物馆与纪念馆类项目中采取"统一形象、分层内容、多端投放"的做法:同一讲解员形象可以同时出现在展厅大屏、一体机与线上小程序中,知识库在后台统一维护,一次更新多端生效。这说明
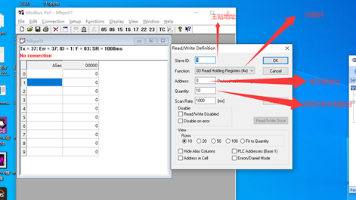
Modbus 是工业自动化、物联网网关里出现频率极高的一种通信协议,PLC、变送器、传感器、电表、温控仪表几乎都支持它。本文从"主站/从站"讲起,系统梳理 Modbus 的三种传输模式、四大数据区、8 个常用功能码,并结合真实报文逐字节拆解读线圈(01H)和读保持寄存器(03H)的完整问答过程,最后讲清初学者最容易懵的"寄存器地址与偏移量"以及 CRC 校验。零基础可读,也适合作为工作中的查询手册
LSW2不配置(默认 0)→ 修订级别不一致,,会当成域间设备,MSTP 计算异常,容易环路。VLAN 和实例的映射表。的 MST 域参数,判断两台交换机是否属于。(都用默认 0),要么。
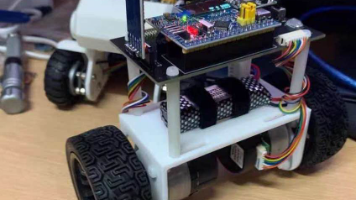
本研究设计了一款基于STM32F103C8T6的两轮自平衡小车控制系统,集成MPU6050姿态传感器、JDY31蓝牙模块与OLED显示模块,通过卡尔曼滤波优化姿态数据,采用串级PID算法实现直立平衡与精准遥控。系统在室内多场景下验证,平衡精度达±1°,遥控延迟低于0.2秒,具备高稳定性、低功耗与低成本优势,有效解决了传统设备“难自稳、操控繁”的问题,为嵌入式教学与小型机器人研发提供了实用技术方案。
本研究针对高校图书馆WLAN网络在覆盖、安全与性能方面的痛点,基于eNSP平台构建了“核心-接入”二级架构,采用VLAN隔离、AC统一管理、VRRP冗余、ACL访问控制等技术,实现校内与访客网络分离、关键资源访问管控及带宽差异化保障。仿真测试验证了网络连通性与安全策略有效性,为智慧图书馆无线网络建设提供了可复用的规划与仿真方案。
IP的安全性直接决定了整个互联网的安全。控制台打开后,单击左上角的文件,在打开的下拉项中,选择添加/删除管理单元,单击“添加”按钮,在弹出的对话框中选择“本地计算机”并单击“完成”按钮,结果如图5.13所示。IPSec协议用于提供IP层的安全性,由于所有支持TCP/IP的主机在进行通信时都要经过IP层的处理,所以提供了IP层的安全性就相当于为整个网络提供了安全通信的基础。IPSec协议是一套集多种
谁说坦克大战只能上 4399 ? ? ?想在好朋友面前装个逼? --> 基于Java Swing框架的坦克大战网络版
理解 TCP 滑动窗口的关键在于掌握可用窗口(Usable Window)的计算方法。SND.UNA(Send Unacknowledged):表示已经发送但尚未被确认的第一个字节的序号。它指向的是发送端尚未收到 ACK 的数据的起点。SND.NXT(Send Next):表示下一个准备发送的字节序号,也就是发送端的“前沿”位置。RCV.NXT(Receive Next):表示接收方期望接收到的下
本文解析了TCP延迟确认和Nagle算法的核心原理与交互机制。延迟确认通过减少ACK报文提升效率,但增加延迟;Nagle算法缓存小数据包提高吞吐量。两者同时使用时可能产生200ms固定延迟。文章对比了不同场景下的性能表现,提供了诊断优化方案,建议实时应用禁用这两种优化,吞吐敏感应用调整参数。最后扩展了相关技术演进和面试答题技巧,强调根据业务场景进行系统级优化决策的能力。
CC攻击(Challenge Collapsar)是DDOS(分布式拒绝服务)的一种,前身名为Fatboy攻击,也是一种常见的网站攻击方法。攻击者经过代理服务器或者肉鸡向向受害主机不停地发大量数据包,形成对方服务器资源耗尽,一直到宕机崩溃。相比其它的DDOS攻击CC彷佛更有技术含量一些。这种攻击你见不到真实源IP,见不到特别大的异常流量,但形成服务器没法进行正常链接。最让站长们忧虑的是这种攻击技术
我这边使用的uniapp插件市场里面的TCP-Socket插件实现的,由于我这边设备返回数据过多所以更具设备返回的头是不是包含emu 和长度信息,包含就是第一包,然后根据接收到的长度去判断是否和总长度一致,我这边需要一直去轮询下发命令查询数据所以在app.vue里面加了个定时器,使用方式就直接调用函数setinstruction传true,就开始发指令去查消息,传false就关闭发指令。
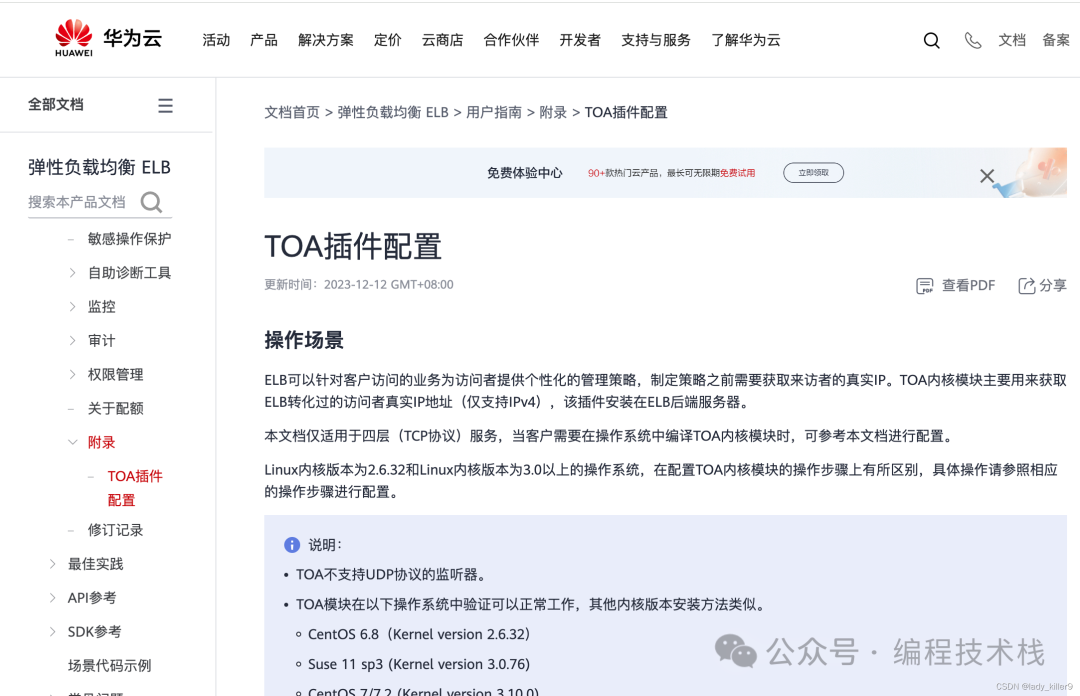
proxy protocol没有研究,和TOA差不多,按照协议发包就行了,实现就交给读者吧。TOA的伪造方式还是不错的,非linux下没有btftools,可以自己写一个代理,把浏览器的流量转发到本地代理,代理的功能就是把TOA改一下。一些代理隐藏ip还是不错的,除非网站从开始没有使用cdn、部分使用cdn,或网站服务器有其他服务导致真实ip发出包了。该博客作者我也问了,一开始就使用了CDN,也没
DNS服务器会查找其数据库,如果找到对应的IP地址,就会将其返回给你的设备。例如,像“www.google.com”这样的域名,背后可能有多个IP地址,特别是在负载均衡的情况下。DNS(域名系统)是我们日常上网过程中一个不可或缺的部分,它帮助我们将人类易于记忆的域名转换为计算机能够理解的IP地址。因此,虽然DNS系统的设计初衷是为了让域名和IP地址之间建立联系,但这种联系并不是绝对的一一对应关系。
首部检验和的计算方法。也许是因为协议发展过程中有所改变,也许是有些书籍中出现了谬误,也许是这些不同的描述本质上是一样的(这设计到比较深奥的数学知识,已经超出了我的能力范畴),因此吧检验的介绍放到源码分析的部分来讲解,结合代码中的实际操作,确保给小伙伴们呈现除一个正确的计算方法。该函数首先对 IP 数据报的合法性进行检查,包括 IP 版本、检验和、长度等信息的检查,然后判断 IP 数据报是否确实是却
(2)本次实验我们实现的是两台主机之间的IPSec安全隧道,而不是两个网络之间的安全通信,因此,我们选择“此规则不指定隧道”,即选用传输模式IPSec,选中后单击“下一步”按钮。(1)双击“安全服务器(需要安全)”项,进入“安全服务器属性”页,可以看到在“规则”页签中已经存在3个“IP安全规则”,单击“添加”按钮,进入向导添加新安全规则。(6)在“IP筛选器描述和镜像属性”的“描述”中,可自由添加
1、获取cdn下用户的真实ip2、Nginx默认是不允许列出整个目录的,可以增加配置3、nginx默认是会在返回的数据包中显示版本号,隐藏ng版本号4、限制访问请求参数5、限制访问个别目录或文件后缀名。6、 限制IP的访问频率防御DDOS是一个系统工程,攻击花样多,防御的成本高瓶颈多,防御起来即被动又无奈。DDOS的特点是分布式,针对带宽和服务攻击,也就是四层流量攻击和七层应用攻击,相应的防御瓶颈
翻译:协议‘文件’不在白名单‘“file,https,crypto,tcp”’中!解决办法:复制命令运行即可。
将esp32s3单片机作为AP热点,需要配置网关和静态IP地址,系统默认是192.168.4.1,为了实现自定义可以如下配置,并且根据MAC地址自定义SSID。
今天的文章可谓是积蓄了我这几年来的应聘和面试经历总结出来的经验,干货满满呀!如果你能够一直坚持看到这儿,那么首先我还是十分佩服你的毅力的。所以看完之后,还是多多行动起来吧!可以非常负责地说,如果你能够坚持把我上面列举的内容都一个不拉地看完并且全部消化为自己的知识的话,那么你就至少已经达到了中级开发工程师以上的水平,进入大厂技术这块是基本没有什么问题的了。所以看完之后,还是多多行动起来吧!
SPON世邦IP网络对讲广播系统是一种先进的通信解决方案,旨在提供高效的网络对讲和广播功能。SPON世邦IP网络对讲广播系统ping.php接口存在远程命令执行漏洞,未经身份验证的攻击者可利用此漏洞执行高危命令获取服务器权限。
最近在服务器上安装了一个psotgresql14,在本机的pgadmin和java项目里想通过服务器的ip:端口连接数据库,总是连接不上。并且在服务器上也只能通过localhost连接。修改一下监听端口就行了,改完记得解注释!(我就是因为改完没有解注释,出问题了)按需设置最大连接数,默认100。
和规则的行号来删除它。在进行这些操作时,请确保具有足够的权限,并且对操作的影响有充分的了解,以免意外中断网络服务。阻断到特定 IP 地址的特定端口的访问,我们可以遵循以下步骤。在对网络配置进行更改时,确保我们完全了解这些更改的后果,以避免不必要的网络中断。:和添加规则一样,删除规则后也需要保存更改。命令或相应的方法来保存这些规则,具体取决于你的 Linux 发行版。:使用以下命令来添加一条规则,阻
获取用户真实IP,并赋值给变量$clientRealIP。编辑 limit_ip.conf。
TCP(传输控制协议)是一种面向连接的、可靠的、基于字节流的传输层协议。TCP协议具有以下特点:面向连接:TCP协议在数据传输之前需要建立连接,数据传输完成后需要释放连接,保证了数据传输的可靠性和完整性。可靠性高:TCP协议采用确认机制、序列号和校验和等技术,可以保证数据传输的可靠性和完整性。拥塞控制:TCP协议采用拥塞控制算法,可以避免网络拥塞和丢包等问题,保证了数据传输的稳定性和公平性。全双工
Selenium是一种用于自动化浏览器的工具,可以用于模拟用户行为,特别是在访问需要进行登录的网站的时候,直接可以使用Selenium和HTTP代理来模拟真实用户行为,绕过网站反爬虫机制,以及保护我们的隐私。看过网上很多关于爬虫的文章中添加代理IP都是使用的requests模块,但是爬虫做久了之发现很多人都在使用selenium,所以这里补充一个selenium添加代理。关于代理的使用这里需要注意
TCP作为RTP控制协议,对于弱网下音视频质量和会话控制具有重要的作用。1.V:RTCP的版本号,一定等于2;P:如果设置,填充位表示数据包包含末尾的附加填充八位字节,不属于控制信息,但包含在长度字段中;FMT:反馈消息类型,并根据PT类型的不同而含义不同。比如当PT=200时,表示ReportBlock的个数;当PT=205时,表示反馈包的类型,1:NACK丢包重传,15:TWCC拥塞控制PT:
如何使用ebpf统计某个端口的流量
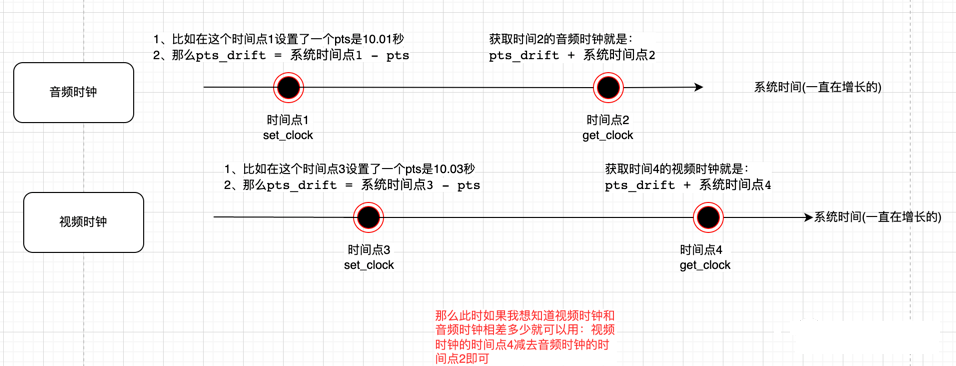
对于音视频同步是有三种方案的,一种是以外部时钟为基准,音频时钟和视频时钟在播放时都以外部时钟为参考系,谁快了就等待,慢了就丢帧;第二种是以视频时钟为基准, 音频时钟在播放的过程中参考视频时钟;第三种是以音频时钟为基准,视频时钟在播放的过程中参考音频时钟。由于人体器官对视觉的敏感度没有听觉的灵敏度高,因此为了更好的体验,在音视频同步时一般都是以音频时钟为基准的方案。那是不是说其他两种方案没有用处呢?
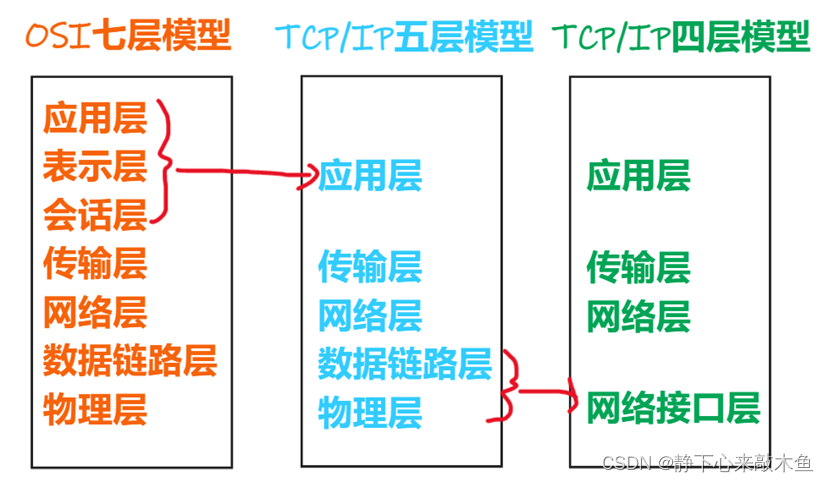
运行在MAC层之上在以太网链路上传输的数据包成为以太帧。应用层常见协议——传输数据PDU传输层协议——传输数据段端口号TCP面向连接服务CONSTCP报文格式TCP数据传输——ACK确认机制TCP会话建立——三次握手TCP会话结束——四次握手TCP流量控制——滑动窗口协议TCP可靠传输机制TCP拥塞控制UDP无面向连接服务DLNS网络层协议——传输数据包IP协议数据链路层——传输数据帧Ethern
Seata1.5.2分布式事务注册到nacos时ip错误
SELinux is preventing /usr/sbin/httpd from name_bind access on the tcp_socket port附加表现症状:服务器起来后本地curl 127.0.0.1:端口可以访问 但是配置nginx代理用80端口转发后无法访问。
下面为我们的目标主机192.168.17.130的iptables。我们用kali的nmap去扫,通过什么方式去扫?目标主机地址为192.168.17.130。再去扫描时发现无法扫描(SYN扫描)但是我们用(FIN扫描)时又成功了。第一条就是我们设置上去的。...
滑动窗口
新手 linux 配置keepalived多个ip大家有建议也可以提
tcp/ip
——tcp/ip
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 openEuler 社区
 DAMO开发者矩阵
 2048 AI社区

 快递鸟社区

 亚马逊云科技技术品牌专区


 海思HiSpark开发者社区


 人工智能6S服务平台


 乐奇 Rokid 开放社区