- @cxyxx12


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Linux 服务器是互联网后端最主流的操作系统,Web 服务、数据库、中间件、容器几乎都跑在 Linux 上。很多运维部署服务器时,安装系统之后直接部署业务,长期不做安全配置,使用默认账号、弱口令、开放多余端口,导致服务器极易被暴力破解、恶意入侵。一旦服务器被拿下,攻击者可植入 Webshell、挖矿木马、后门程序,甚至以此为跳板横向渗透内网,造成业务瘫痪、数据泄露。很多人对 Linux 安全加固
学习漏洞复现,做完靶场不写笔记,不复盘攻击链路。学得多但是没有沉淀,一段时间之后全部忘记。好的习惯:每复现一个漏洞,记录漏洞原理、利用步骤、payload、修复方案,整理成自己笔记。渗透测试不是简单跑工具、执行 POC。它是一套完整的安全思维,需要扎实的计算机基础、协议理解、操作系统知识,同时还要熟悉法律法规。新手最大的敌人不是漏洞难度,而是错误的学习方向。不要盲目跟风入坑,不要幻想速成。打好底层
文件上传漏洞的各类绕过,本质都是校验逻辑不严谨。很多防护手段看似有效,但是忽略中间件特性、操作系统文件名特性、并发时序问题,被攻击者轻松绕过。在渗透测试中,文件上传的测试顺序一般:前端 JS 绕过 → Content-Type 绕过 → 后缀黑名单 → 文件名特殊字符 → 中间件解析漏洞 → 条件竞争 → .htaccess。永远不要相信客户端传来的任何数据。文件上传防护不是简单写几行后缀判断代码
CVE-2010-3863是Apache Shiro框架中存在的一个安全漏洞,它允许攻击者通过构造特定的URI请求来绕过身份验证和授权机制,从而访问受限的资源。这个漏洞主要影响Apache Shiro 1.1.0之前的版本以及JSecurity 0.9.x版本。CVE-2016-4437漏洞主要影响Apache Shiro的“rememberMe”功能,该功能允许用户在关闭浏览器后仍然保持会话。当
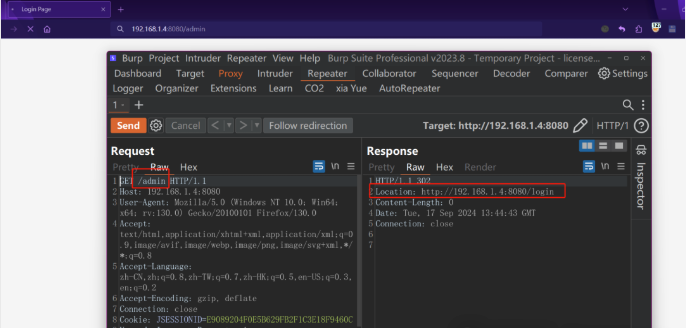
CVE-2010-3863是Apache Shiro框架中存在的一个安全漏洞,它允许攻击者通过构造特定的URI请求来绕过身份验证和授权机制,从而访问受限的资源。这个漏洞主要影响Apache Shiro 1.1.0之前的版本以及JSecurity 0.9.x版本。CVE-2016-4437漏洞主要影响Apache Shiro的“rememberMe”功能,该功能允许用户在关闭浏览器后仍然保持会话。当
BurpSuite_密码爆破_渗透测试_网络安全_爆破教程_Burp爆破_实例演示_小白入门_零基础网安_Web安全_漏洞利用_账号破解_暴力破解_渗透实战_安全攻防_抓包爆破_网安新手_漏洞测试_渗透工具_安全入门
端口转发与端口映射是两种常见的网络通信技术,主要用于内网与外网之间的连接。端口转发通过动态规则将外部请求重定向到内网设备,适用于单向通信场景;端口映射则建立静态的一对一端口对应关系,支持双向通信。两者虽然都基于NAT技术,但在实现方式、数据流向和应用场景上存在差异。配置时需注意安全性,避免未授权访问。文章还提供了Linux和家庭路由器的配置示例,并澄清了常见的概念混淆误区。
Nessus是全球最流行的漏洞扫描工具之一,被超过75,000个组织使用。本文详细介绍了在Kali Linux系统上安装和激活Nessus的过程:首先下载安装包并安装程序,启动服务后通过浏览器访问Web界面进行配置。重点讲解了离线激活方法,包括申请激活码、获取质询码、下载插件包和证书等步骤。最后还提供了解除IP限制的技术方案,通过修改配置文件实现无限制扫描功能。整个过程包括安装、激活、插件更新和解
本文记录了在Kali Linux和Ubuntu系统之间进行的渗透测试实验。实验使用Kali Linux(2022.4)作为攻击机,Ubuntu 8.04作为目标主机。通过MSFvenom创建后门程序并植入Ubuntu系统,配置SSH文件后成功建立反向连接。实验还演示了如何设置计划任务自动运行后门程序,并利用meterpreter会话获取目标系统权限、查看用户信息和进程状态。整个过程详细记录了命令执
本文介绍了Windows系统提权的基本方法和实践案例。主要内容包括:常见的提权方向(内核、数据库、应用提权等);基础提权命令(系统信息查询、用户权限检查等);通过Pr工具和WinSystemHelper进行溢出漏洞提权的具体步骤;以及使用Sherlock脚本检测系统漏洞的PowerShell方法。文章通过多个实验环境(如IIS6.0解析漏洞、Windows Server 2003/7等)展示了从获