登录社区云,与社区用户共同成长
邀请您加入社区
Laravel单元测试指南Laravel内置PHPUnit支持单元测试,测试文件存放在tests/Unit目录。主要步骤包括:1)通过composer安装PHPUnit依赖;2)使用Artisan命令创建测试类;3)编写测试方法并使用断言验证结果;4)通过Artisan命令或IDE运行测试。最佳实践包括:区分单元测试与功能测试、使用数据库事务回滚、生成测试覆盖率报告、遵循测试金字塔原则(大量单元测
Laravel 框架广泛使用了多种设计模式来构建其核心功能和组件。这些设计模式包括但不限于依赖注入、单例模式、工厂模式、观察者模式、代理模式、适配器模式、仓库模式、装饰器模式和命令模式。通过这些设计模式,Laravel 不仅提供了强大的功能,还保证了代码的可维护性和扩展性。在实际开发中,理解这些设计模式的应用可以帮助开发者更好地利用 Laravel 的特性,提高开发效率和代码质量。
1.配置数据库 .env文件2. 安装jwtcomposer require tymon/jwt-auth3.打开config/app.php在providers中添加:Tymon\JWTAuth\Providers\LaravelServiceProvider::class,在aliases中添加:'JWTAuth' => Tymon\JWTAuth\Facades\JWTAuth::cl
使用Redis的setnx可以实现一个分布式锁//加redis锁$token_operation = Uuid::uuid1();$lock_operation_name = "redis_lock" . $user->id;$lock_operation = Redis::set($lock_operation_name, $token_operation, "nx", "ex", 5);
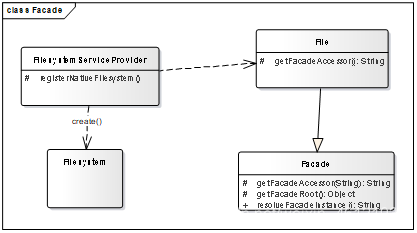
不知道大家看找源码中的设计模式是否会看看每个包或者类的名字来猜这快代码用了什么设计模式,其实确实是有根据的,名字是个设计模式,十有八九就是用了那个设计模式。像这里的support这个包里面放置了一个Facades包,这不就是门面模式的英文吗,确实这里面放置的类都是一些门面类,这些门面类都继承于同一个父类Facade.php。文件路径:vendor\laravel\framework\src\Ill
一.安装jwt包这里是jwt的官网https://jwt.io,这里搜索PHP的进入到对应的git项目中https://github.com/lcobucci/jwtcomposer进行下载安装二.使用jwt查看文档https://lcobucci-jwt.readthedocs.io/en/latest/configuration/...
在探索分布式锁的过程中,遇到很多坑点1.redis的set方法不支持$redis->set(keys,args,["NX","EX"=>3])写法;2.百度到redis驱动可以通过comand命令来使用一些redis原生命令,测试部分命令可行,但set(keys,args,["NX","EX"=>3])操作仍然不行3.网上查到可以用$redis->eval()执行LUA脚本
larave 使用migrate的时候报了一个错误SQLSTATE[42000]: Syntax error or access violation: 1075 Incorrect table definition; there can be only one auto column and it must be defined as a key原因:在创建表的时候,其中一个字段写成...
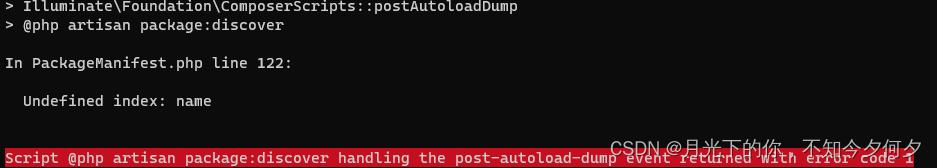
composer install 报In PackageManifest.php line 122:Undefined index: name
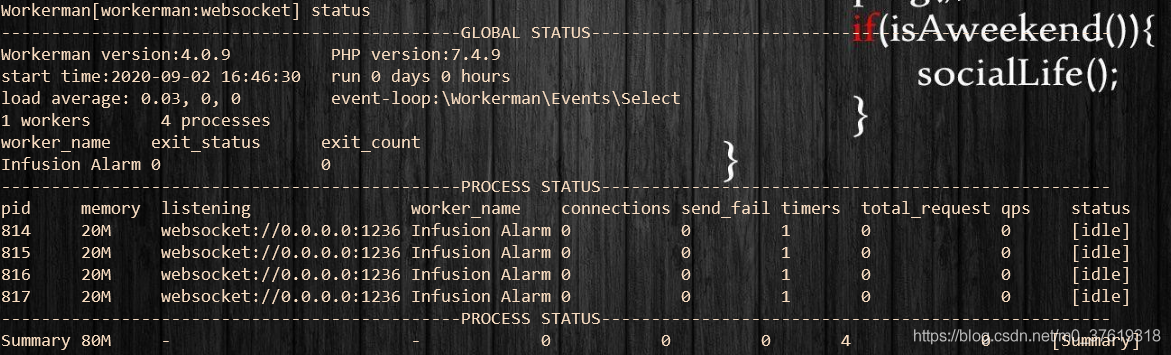
1. 安装workermancomposer require workerman/workerman -vvv注: -vvv是查看composer加载详情的意思2.创建laravel自定义命令php artisan make:command Workerman注:执行这段命令后会在\app\Console\Commands文件夹下生成Workerman.php文件3.Workerman.php文件
首先根据code授权登录获取openid和session_key入库public function login(Request $request){$code = $request->input('code');$url = sprintf(config('wechat.wx_url'),config('wechat.appid'),config('wechat.secret'),$code
环境搭建官网安装https://github.com/laravel/laravel/tree/5.7composer安装composer create-project --prefer-dist laravel/laravel blog 5.7.*复现在routes/web.php添加Route::get('/index', 'TaskController@index&#
宝塔面板使用WWW用户执行计划任务命令 解决laravel日志权限问题 宝塔设置计划任务执行用户问题背景宝塔面板的计划任务默认执行用户是root,如果任务里有打印日志的操作,则自动创建的log文件也是root用户权限,而php的运行用户是www,对root用户创建的文件默认没有写权限,进而导致程序报错。问题场景此问题常见于laravel、FastAdmin等框架系统。解决方案可以使用 su -c
首先在 php.ini 中删除 extension=swoole.so然后在服务器终端执行 pecl install http://pecl.php.net/get/swoole-4.5.2.tgz 执行这个命令会出现以下错误解决办法将下面框起来的那一排被禁用的函数在php里面删除,如图:重启php,然后再执行上面的命令进行安装,然后会提示如下:enable sockets supports? [
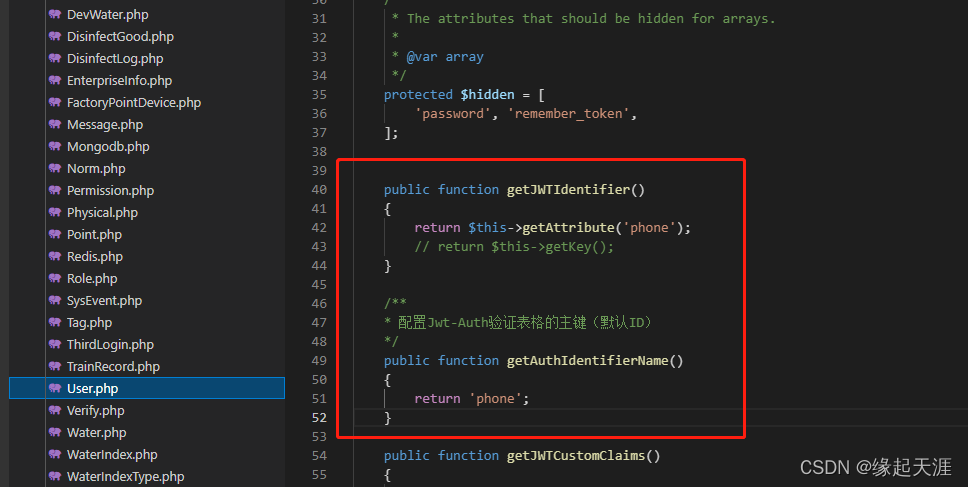
最近在用Laravel做想用,用到了jwt的token验证,在使用attempt()方法验证时无论密码错与对均返回false,百思不得其解,经过查阅资料和实践,最终结果是:在jwt的attempt验证中,密码的默认加密方式是bcrypt,未使用该方法的密码验证就会返回false,真是吐了几升老血......下面是方法:在注册账号时写入密码,密码使用:Hash::make('你的密码');验证时:$
/** 指定所有允许跨域**/public function handle($request, Closure $next){header(“Access-Control-Allow-Origin: *”);$headers = [‘Access-Control-Allow-Methods’=> ‘POST, GET, OPTIONS, PUT, DELETE’,‘Access...
可以在config/database.php的中添加一个mysql链接read项配置的是「读」连接,write项配置的是「写」连接。'edx_api' => ['driver' => 'mysql','read' => ['host' => env('DB_HOST', '127.0.0.1'),'database' => env('...
今天试了下官方的用户验证,按照手册执行php artisan make:auth报如下错误InvalidArgumentException] Command "make:auth" is not defined Did you mean one of these?make:testmake:requestmake:migrationmake:seeder
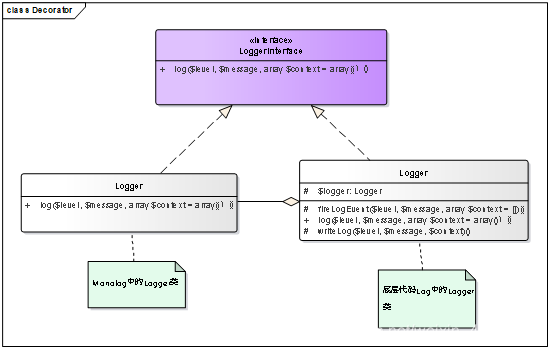
在laravel中支持了 "monolog"日志系统,同时添加了自己的一些记录日志的功能,这也使得Larvael的日志记录功能非常完善。在Lavravel中,使用Log门面来记录日志,Log门面背后实际上是Illuminate\Logger\WriterLog,而在WriterLog函数中注入了Monolog\Logger,他们都实现了一个接口LoggerInterface。这里的抽象构件和抽象装
这是一个完整的企业级Nacos接入方案,涵盖了从架构设计到部署实施的全过程。您需要我开始创建这些文件并进行实施吗?
前端Uniapp和后端Laravel的结合,实现了一个功能齐全、安全可靠的钱包DApp。用户可以方便地进行余额查询、转账、Token管理和授权操作,后端提供了强大的支持和保障,确保每个操作的安全性和准确性。
增删改查门店客户管理会员卡类别增删改查门店客户级别增删改查客户记额充值.销售客户计次充值.销售咨询客户增改查 升级转正式合同客户 一键转门店客户预约客户增改查 升级转正式合同客户 一键转门店客户意向客户增改查 升级转正式合同客户 一键转门店客户合同客户增改查合作客户增改成客户管理(即将到期.已到期.已失效.正常客户)连锁门店管理连锁总店管理门店品牌管理门店分类管理生产供应商管理门店产品管理优惠券管
Laravel可以使用Eloquent ORM和数据库迁移来实现MySQL分库分表。
生产者在把消息推送到laravel的事件监听中,初始化生产者配置,创建rabbitmq的所需要绑定的交换机,路由,队列,并且进行绑定。并且监听消费者,当有消息消费时,则从rabbitmq的队列中获取消息,消费成功进行ack。两个消费者消费消息,并不是轮询的,而是看谁空闲,则由谁来消费,如果都空闲,则随机,如果消费者处理不过来,可以增加多几台服务器,一起进行消息的消费。注为何能在其他服务器监听到别的
1. 安装 predis 包,也可以选择其他包,如 phpredis。composer require predis/predis2. 配置config\database.php 文件,添加 session 连接配置。'redis' => ['client' => env('REDIS_CLIENT', 'predis'), // <-- 默认为 phpreids,改为 pred
一、什么是接口限流那么什么是限流呢?顾名思义,限流就是限制流量,包括并发的流量和一定时间内的总流量,就像你宽带包了1个G的流量,用完了就没了,所以控制你的使用频率和单次使用的总消耗。通过限流,我们可以很好地控制系统的qps,从而达到保护系统或者接口服务器稳定的目的。二、常用的接口限流算法1、计数器法2、漏桶算法3、令牌桶算法今天主要使用令牌桶算法进行接口限流(基于laravel框架)首先,我们有一
Session这个玩意还是挺重要的。Laravel对于session的支持还是很完全的。一:文件位置Session 配置文件位于 config/session.php。默认情况下,Laravel 使用的 Session 驱动为 file 驱动,这对许多应用而言是没有什么问题的。在生产环境中,你可能考虑使用 memcached 或者 redis 驱动以便获取更佳的 Session 性能,尤其是线上同
引言最近后端准备用laravel来编写一个微信小程序的后端,那么首先涉及到的就是用户登录授权访问后端api的逻辑实现,之前还自己封装点token验证的类来处理登录状态,但是一接触laravel,就知道了tymon/jwt-auth的鼎鼎大名。那就必须来探究和学习一下了。一.JWT auth知识及原理想在laravel中使用tymon/jwt-auth之前,有些概念我们必须要学习。下面我将用自己的语
使用laravel的command来创建swoole进程使用laravel的artisan命令生成swoole.php类php artisan make:command swoole修改swoole.php类的内容如下:&lt;?phpnamespace App\Console\Commands;use Illuminate\Console\Command;u...
1.安装Git在windows下的客户端以及Git bash。 首先去官网( https://github-windows.s3.amazonaws.com/GitHubSetup.exe )下载最新版本的Git客户端(目前最新版本是1.8.5.2),这个版本只有Git客户端,没有Gitbash或者shell,所以还需要单独下载Git bash( https://msysgit.
本系统后端采用 PHP 语言搭配Thinkphp或者 Laravel 框架,PHP 语法简洁且功能强大,Laravel 或者Thinkphp框架能优化代码结构、提升开发效率,高效实现系统核心逻辑与数据库交互。前端运用 Vue 框架,其组件化开发与响应式设计,可打造流畅交互界面。MySQL 数据库稳定可靠,能安全存储海量文档数据,整体而言,这些成熟技术相互配合,能顺利完成系统开发。开发软件: hbu
Laravel数据库连接释放机制的知识体系包括:连接的生命周期(从创建到释放的完整过程)、释放的触发机制(何时释放连接)、框架的自动管理(如何无需手动干预)、异常场景的处理(确保特殊情况下的释放)。底层原理是通过服务容器的生命周期管理,在请求结束时自动触发连接释放,结合PHP的资源回收机制和PDO的底层实现,确保连接被重置并放回连接池,核心是在不增加开发者负担的前提下,实现连接资源的可靠循环利用。
1. 核心定义分库(Sharding)将数据分散到多个数据库中,以减轻单个数据库的压力。分表(Partitioning)将一个大表拆分为多个小表,通常基于某种规则(如用户 ID 或时间戳)。目的提高系统的扩展性、性能和可用性。1. 为什么需要分库分表?高并发系统减轻单个数据库的压力。大数据存储提升查询性能,避免单表过大。分布式架构支持水平扩展,适应大规模系统。多租户系统隔离不同租户的数据。2. 底
宠物领养平台的功能已基本实现,主要用户、宠物分类、宠物信息、在线领养、在线捐助、论坛交流等。以及软件工程的相关知识,设计一个uniapp微信小程序的宠物领养平台,来进行记录用户的信息,以及小程序信息的增删改查的功能,根据实现需求,小程序需完成这些基本功能:(1)系统合理显示宠物信息、在线领养、在线捐助等界面。(2)用户和管理员所有的信息都保存与数据库中。(3)对宠物领养平台信息能够进行查询、修改、
由于PHP是运行在服务器端的脚本,可以运行在LINUX、WINDOWS、Android等平台。免费性:和其它技术相比,PHP本身免费且是开源代码。快捷性:程序开发快,运行快,技术本身学习快。嵌入于HTML:因为PHP可以被嵌入于HTML语言,它相对于其他语言。编辑简单,实用性强,更适合初学者。考虑到数据交互的便捷性,以及业务逻辑的复杂度,采用前后端分离开发,实现项目耦合,性能稳定。建立权限表,细分
实现微信小程序手机号一键登录的流程主要分为以下几个步骤,这里将结合UniApp(一个使用Vue.js开发所有前端应用的框架)和Laravel(一个PHP Web开发框架)来详细介绍。这个过程涉及前端的微信小程序接口调用、后端的用户验证与处理,以及两者的交互。
实现微信小程序手机号一键登录的流程主要分为以下几个步骤,并结合UniApp(一个使用Vue.js开发所有前端应用的框架)和Laravel(一个PHP Web开发框架)来完成。这里将详细介绍每一步骤及其涉及的前后端代码。
自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。深知大多数初中级Android工程师,想要提升技能,往往是自己摸索成长,自己不成体系的自学效果低效漫长且无助。因此收集整理了一份《2024年Web前端开发全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友,同时减轻大家的负担。既有适合小白学习的零基础资料,也
this->instances[$abstract]为一个application对象的话既满足了return的条件:又能返回一个application对象。这个就轻松多了,直接:这样的话就直接返回了一个application对象来调用call,我们继续跟进一下call方法。
Laravel基于php搭建的开发框架。
2、将对应的SSL文件复制到system32,没有用;1、未开启php_openssl,开启了,没有用;最后查看php.ini发现,拓展路径不对,唉。改为你自己的拓展所在路径就好啦!
CSRF(Cross-Site Request Forgery)攻击是一种常见的Web安全威胁,也被称为跨站请求伪造攻击或Session Riding。CSRF攻击利用了用户对特定网站的认证凭证(如Cookie或会话)来执行未经授权的操作。
JWT 是 JSON Web Token 的缩写,它是一个规范,让用户和服务器之间传递安全可靠的信息。
Pro发送消息到MQ,MQ接收到消息后,产生回响应给Pro,Pro中有一个ConfirmListener异步监听响应应答消息的确认Pro投递消息后,如果MQ收到消息,则会给Pro一个应答Pro接收应答用来确定这条消息是否正常地发送到MQ,该法也是消息可靠性投递的核心保障!用户对于同一操作发起的一次请求或者多次请求的结果是一致的—ReturnListener用于处理一些不可路由的消息。也是生产段添加
文章目录前言配置(config/jwt.php)token生成token传递方式验证方式token刷新获取用户信息存储驱动前言# 使用组件https://github.com/tymondesigns/jwt-auth# 组件安装composer require tymon/jwt-auth# 将配置文件copy到config目录下# config/jwt.phpphp artisan vendo
对于think-swoole网上资料五花八门,根据网上资料,我成功走上了岔路口,但是websocket连接时也可以走通,因为项目比较急,既然能走通那就直接用,也做成了满足需求的聊天软件,但是本着质量至上的态度,我又把代码改了一份正规的路线,下面分享我的自研路线,紧分享学习路程,不建议使用,正规路线在最下方。
转载请注明:藏羚骸的博客~thinkphp 5.1 swoole扩展websocket使用教程.安装think-swooleThinkPHP 5.1 安装命令config/swoole.php<?php// +----------------------------------------------------------------------// | ThinkPHP [ WE CAN
laravel jwt token跨平台验证,用户中心
laravel jwt token
php Laravel lumen jmeter 并发压力测试
laravel
——laravel
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区







 天工造物局