登录社区云,与社区用户共同成长
邀请您加入社区
GKE(Google Kubernetes Engine)是 Google Cloud 提供的容器管理服务,它基于 Kubernetes 构建,可以帮助您轻松部署、管理和扩展容器化的应用程序。您可以把它想象成一个强大的“容器编排大师”,让您的应用在云端高效、稳定地运行。GKE 简化了 Kubernetes 的复杂性,让您专注于应用开发,而无需花费大量精力在底层基础设施的管理上。它提供了自动伸缩、自
记住要根据具体需求调整和扩展这些代码,确保适合你的使用场景。
模块安装之后重新运行init命令会继续安装那些自从上次init之后新增的模块,但不会修改已被安装的模块。有些时候,tf会要求重新初始化环境,比如你的tf文件中的provider, module source 或者版本约束发生变化的时候会有这种情况。再次执行的时候会检查这个文件,保证init是幂等的,如果想升级(比如tf的provider配置没指定版本,默认用最新),那么就要。这个命令正如上述提到的
Linux下安装terraform支持从众多发行版的包管理器直接安装,这里引用Amazon Linux的安装方式。
Terraform是HashiCorp公司推出的基础设施管理工具,以简洁的声明式语言,以及多云管理能力,使得备受运维工作者亲睐。Terrform配置文件所使用的语言为HCL(HashiCorp配置语言)。.tf文件书写规范,需要遵守HCL语法,以及各厂商provider定义的资源管理规范。
简述terraform命令行的基础使用
点击上方蓝字⭐️关注“DevOps云学堂”,接收最新技术实践3月21日晚上8:00分享《Ansible如何使用异步和轮询加速Playbook运行》点击下方预约按钮,预约直播今天是「DevOps云学堂」与你共同进步的第 3天关注公众号,回复 devops,免费加入DevOps学习群获得问题解析、DevOps解决方案指导关注视频号,获取直播回放视频在本文中,我们将讨论Terragrunt它如何帮...
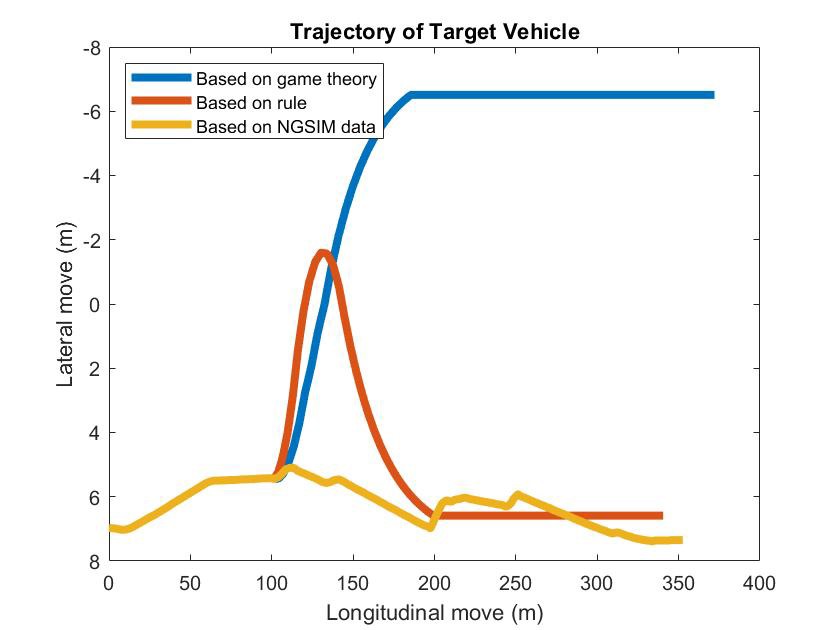
NGSSIM数据集为我们提供了丰富的交通场景数据,包括车辆轨迹、速度等信息。我们利用这些数据来预定义路径,为后续的换道决策模拟提供真实场景基础。# 读取NGSSIM数据# 提取车辆轨迹相关信息# 根据车辆ID分组,获取每个车辆的轨迹# 预定义路径可以是某个车辆的一段时间内的轨迹上述代码展示了如何从NGSSIM数据集中读取数据,并提取特定车辆的轨迹作为预定义路径。这些预定义路径能够模拟真实世界中的车
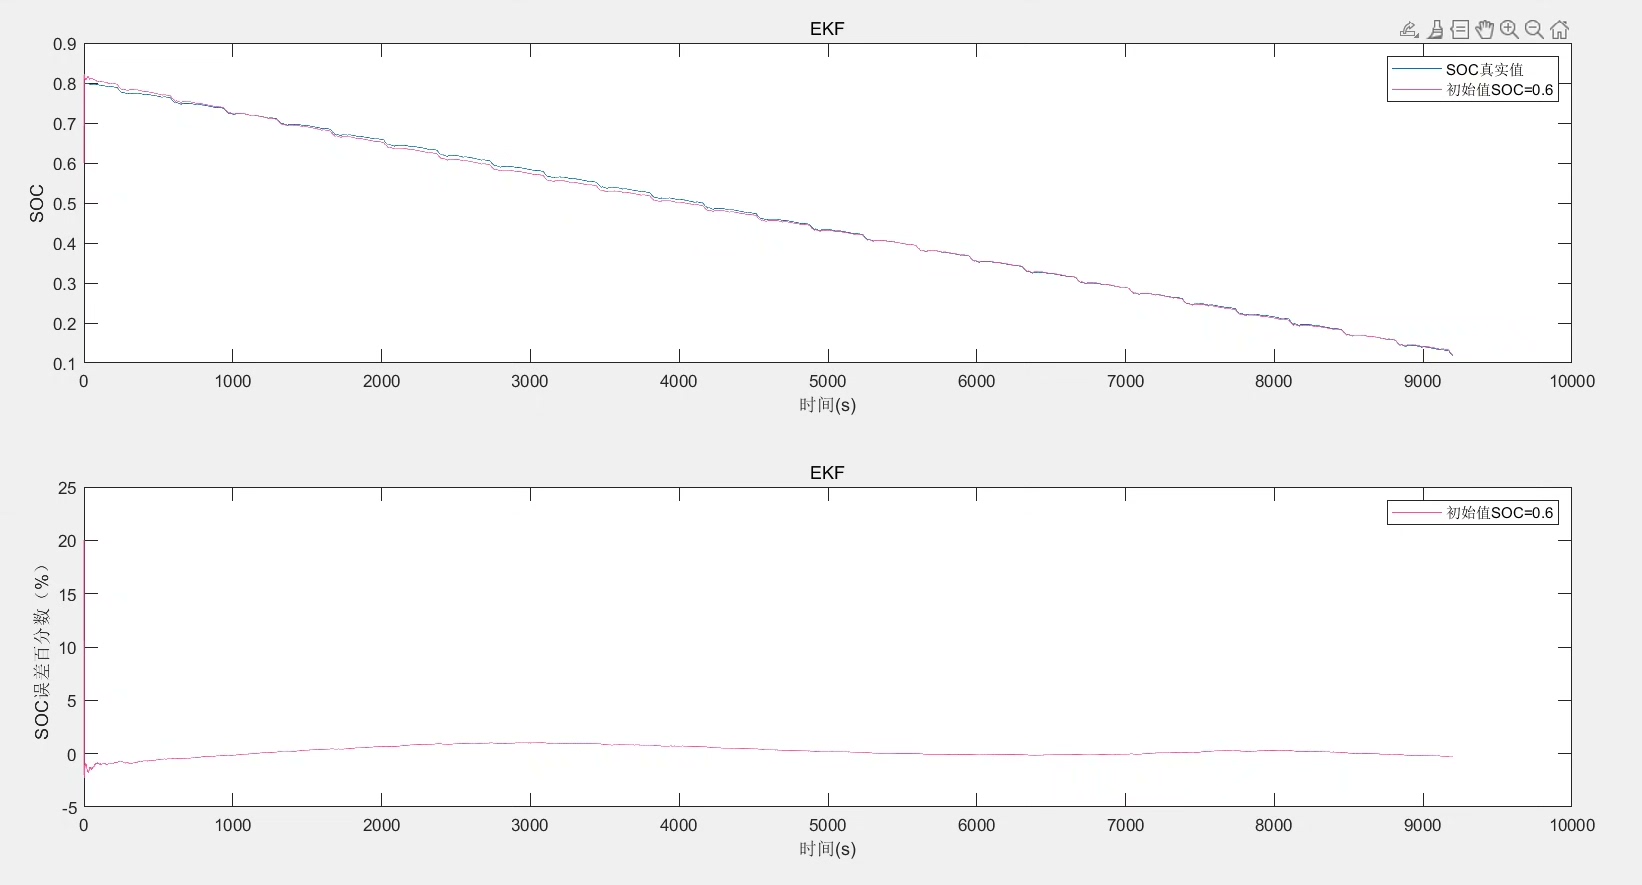
有一次我把Rp1和Rp2搞反了,结果SoC估计值比真实值超前了20%,调了两天最后发现是观测方程里电阻位置写反了。过程噪声Q和观测噪声R的设置很玄学,建议从1e-6开始试,调大了容易震荡,小了收敛慢。雅可比矩阵求导的时候得特别注意单位统一,上次我忘了把分钟转秒,结果SoC曲线直接飞了。先说说电池模型怎么选。EKF:基于MATLAB/Similink的扩展卡尔曼滤波器EKF的锂电池SoC计算仿真模型
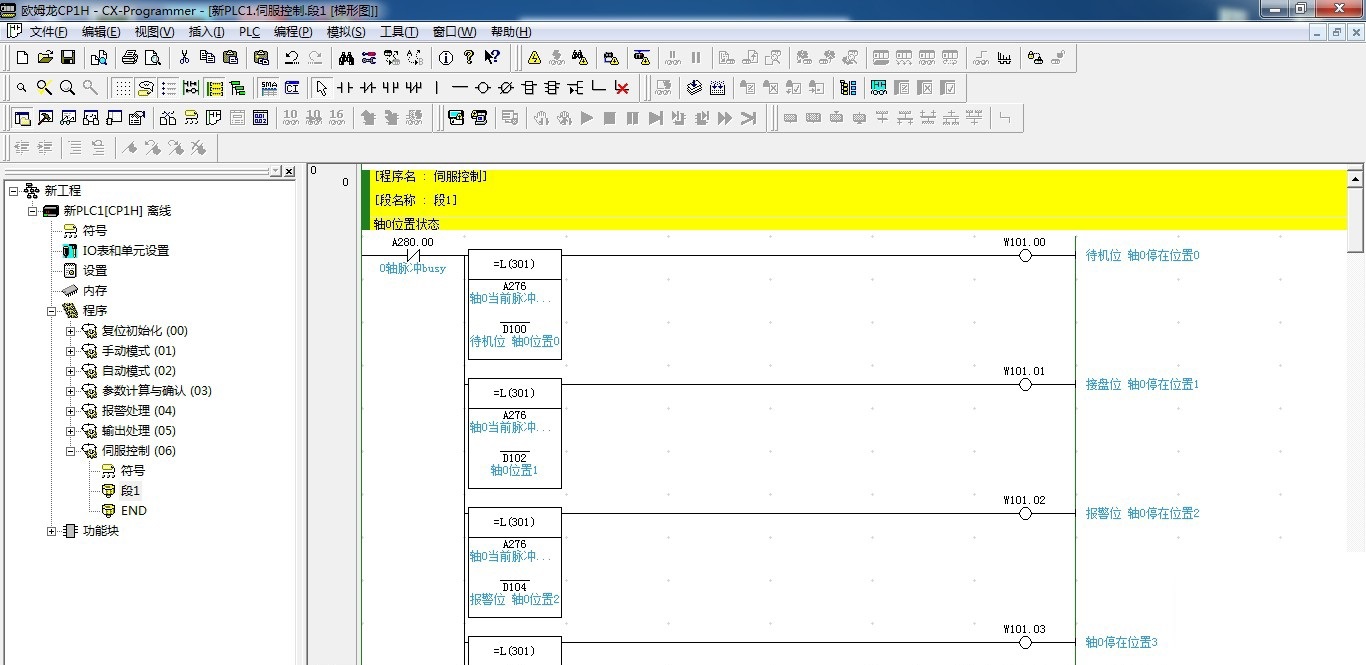
记住,好的PLC程序不是写出来的,是在调试中摔打出来的。欧姆龙CP1H标准程序,一共控制五个伺本体四个+一个轴扩展包 含轴点动,回零,相对与绝对定位,整个项目的模块都有:主控程序,复位程序,手动,只要弄明白这个程序,就可以非常了解整个项目的程序如何去编写,从哪里开始下手。欧姆龙CP1H标准程序,一共控制五个伺本体四个+一个轴扩展包 含轴点动,回零,相对与绝对定位,整个项目的模块都有:主控程序,复位
SageMaker同样提供了多种方式进行模型部署,包括通过Amazon API Gateway或AWS Lambda对外部程序提供API服务的方式以及直接将模型部署在EC2实例等。在机器学习领域中,微调(pre-trained model fine-tuning)是一个流行的技巧,它利用已训练好的模型,在此基础之上对新数据进行微调以提高准确性。本文将以使用内置算法为例,您只需要上传您的数据集和训练
深度可分卷积模块在PyTorch中实现几何变换不变性约束,与OpenCV的仿射变换矩阵生成器(clahe对比度增强、随机投影变形)形成虚实结合的增强架构。通过PyTorch的backward hook获取深层特征梯度,在OpenCV框架中融合Salient区域检测与特征可视化指标,构建新的解释性评估体系。通过OpenCV的LUT查找表进行颜色空间融合,PyTorch的CRF协同模块进行语义-几何约
本文介绍了使用Terraform AWS Provider v6.12进行企业级云资源部署的完整方案。主要内容包括:v6.12版本支持最新AWS服务和企业级特性;模块化架构设计方法;从初始化到部署的自动化流程;通过Spot实例、S3生命周期策略等实现成本优化;以及一个100+EC2实例的实战案例。文章还强调了版本统一、状态管理和安全等注意事项,指出该方案能实现快速部署、成本降低50%和构建高可用架
基于Python的机器学习模型优化是一个多维度、迭代式的系统工程。它要求从业者不仅深入理解算法原理,更要灵活运用各种工具和策略,在数据、算法、超参数、计算资源和业务需求之间找到最佳平衡。从精细的特征工程到高效的超参数搜索,从鲁棒的验证方法到可持续的部署监控,每一个环节的优化都可能带来显著的性能提升。唯有通过如此全面而深入的实践,才能释放出数据真正的潜力,构建出真正强大且可靠的智能系统。
基于监控结果的洞察,团队可以进行有针对性的代码优化、资源配置调整或架构重构,确保系统在高并发下始终保持高性能和稳定性。例如,在数据库操作、文件读写或外部API调用等场景中,异步方法能够释放当前线程去处理其他请求,从而显著提高服务的吞吐量。例如,订单服务生成订单后,只需将消息发送到队列,由下游的库存服务、支付服务等各自消费处理。结合断路器模式(如使用Polly库),当某个微服务出现故障或响应过慢时,
性能优化是一个持续的过程,需要通过压测工具模拟高并发场景,结合监控数据不断进行调优,例如优化数据库查询、调整JVM参数、使用连接池和优化缓存策略等,从而确保系统在高负载下依然保持稳定和高效。容器化技术,特别是Docker,是实现微服务标准化和隔离的主流方案。首先,服务应围绕业务能力进行设计,实现单一职责原则,每个微服务只关注一个特定的业务领域,这有助于降低复杂度并提升独立部署的能力。此外,应实现服
数据是模型训练的基石。优化器的选择同样关键,Adam通常是一个不错的起点,但对于特定问题,SGD配合动量调节和学习率衰减可能达到更优的泛化性能。在训练过程中,定期在独立的验证集上评估模型性能是防止过拟合和进行模型选择的关键。每个epoch后,计算验证集上的损失和指标,并据此判断模型是否在朝着正确的方向学习。同时,跟踪最佳验证性能对应的模型权重,并将其保存下来,而非仅仅保存最终训练结束时的模型。最重
首次配置需确保 S3 桶和 DynamoDB 表已存在。)记录基础设施的当前状态。当多人同时操作时,防止状态文件冲突。Terraform 状态文件(
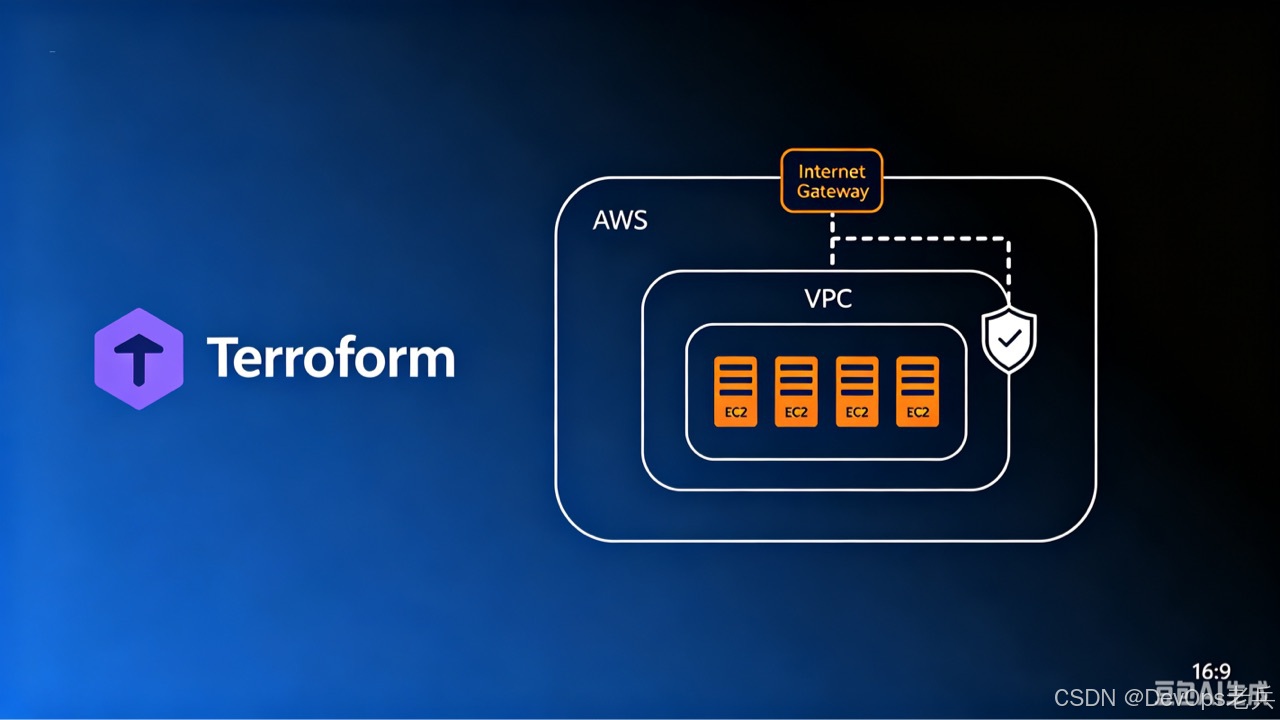
本文介绍了使用Terraform在AWS上创建EC2实例的完整流程。首先解释了关键概念:VPC、Region、AZ、Subnet等网络组件。然后通过Terraform代码实现了:1)配置AWS凭证;2)获取最新的Ubuntu 24.04镜像;3)创建带互联网网关的VPC;4)配置子网和路由表;5)设置安全组开放SSH端口(51208)和ICMP;6)启动t3.micro实例并自动执行初始化脚本(修
HashiCorp Terraform 和 AWS Control Tower 是两个主流工具,但定位不同:Terraform 是基础设施即代码(IaC)工具,支持多云;在实践对比中,Terraform 和 Control Tower 各有千秋:Terraform 是“瑞士军刀”式工具,适合多云和灵活场景;Control Tower 是“开箱即用”的 AWS 专属方案,简化治理。例如,用 Cont
Terraform 作为基础设施即代码(IaC)的核心工具,通过声明式配置实现云资源的高效管理。通过此流程,1小时内可完成跨云平台数百台资源的部署,显著提升运维效率。(每个云平台3台,共9台 + 1台备用逻辑)。实现批量操作,以下示例同时创建。为例,分步骤说明批量创建流程。
将代码拆分为模块(
检查插件加载顺序,确保资源正确关联到目标云平台。若出现提供商冲突,使用。
若未启用状态锁定,两人同时执行: $$ \begin{aligned} \text{用户A:} & \quad \text{terraform apply} \ (t=0) \ \text{用户B:} & \quad \text{terraform apply} \ (t=0.1s) \ \text{结果:} & \quad \text{状态文件损坏或资源冲突} \end{aligned} $$)
即可同步更新,实现“一次修改,全局生效”。例如调整 VPC 安全组规则后,生产/测试环境自动继承变更。Terraform 模块是封装基础设施逻辑的代码单元,通过。:修改模块代码后,所有调用方通过。
在云原生架构的发展趋势下,Kubernetes 已经成为容器编排和管理的事实标准。然而,手动部署和管理 Kubernetes 集群是一项复杂且容易出错的任务。Terraform 作为一种基础设施即代码(Infrastructure as Code,IaC)工具,能够帮助我们以代码的形式定义和管理云基础设施。本文章的目的是详细介绍如何使用 Terraform 来部署 Kubernetes 集群,涵盖
description = "阿里云AccessKey"description = "阿里云SecretKey"description = "阿里云地域"description = "环境(dev/test/prod)"description = "master节点数"description = "node节点数"description = "master实例规格"description = "n
我承认有个人主观因素:我个人比较喜欢Proxmox。2014 年,当很多人还在追逐或时,我就已经开始接触并使用 Proxmox 了(有小伙伴提了一嘴 Proxmox,我就记住了)。当然,那时候更多是停留在安装、创建虚拟机的初步使用层面,并未深入其存储、集群或网络高级特性。当前也未对这些进行深究,我主要考虑的还是:快速部署、高可用与 IaC 的层面。完全开源免费:不用担心许可证问题轻量且强大:基于
摘要:传统测试环境管理面临资源浪费、配置不一致等痛点,导致成本高企和效率低下。本文提出基于Terraform和Docker的按需构建方案,通过基础设施即代码和容器化技术实现测试环境的自动创建与销毁。方案将资源利用率提升至75%,成本降低60%,环境启动时间从2小时缩短至5分钟。关键实施步骤包括架构设计、工具链集成和自动化工作流构建,并辅以金融科技团队的成功案例验证。该方案为测试环境治理提供了可量化
description = "AWS 区域"description = "VPC CIDR 块"# SSH Keydescription = "EC2 使用的 SSH key"A5数据通过在 Ubuntu 22.04 上结合 Terraform 进行 AWS 资源自动化部署,你可以将网络、计算与数据库等基础设施定义为代码,实现可重复、易审计、可版本化管理。本文从环境准备到代码示例,再到实际部署流程
AWS Inspector是AWS提供的漏洞管理服务,可自动扫描工作负载(如EC2实例、Lambda函数和容器映像),检测软件漏洞和网络暴露风险。:集成InspectorScan操作到CI/CD流水线(如CodePipeline),自动生成软件物料清单(SBOM)文件,输出漏洞详情。:基于EC2实例标签或资源组(Resource Groups)组织扫描目标,使漏洞数据按测试环境(如开发、测试、生产
本文探讨了在DevOps和云原生环境下容器安全测试的重要性,介绍了开源工具Trivy的核心功能及其在GitLabCI中的集成方案。Trivy能够快速检测容器镜像中的CVE漏洞、配置错误等问题,并通过分级告警帮助测试团队优先处理高危风险。文章详细阐述了原生集成和自定义配置两种实现方式,并提供了测试团队的最佳实践建议,包括扫描策略优化和常见问题应对。通过案例展示了该方案的实际效益,强调将安全测试左移可
这玩意儿虽然没现在的新款芯片花哨,但胜在稳定耐造,工业级应用里稳如老狗。整套方案调通那天,看着并网电流THD<3%的测试报告,再摸摸发热的散热器,有种老父亲般的欣慰。这段配置决定了逆变桥的生死——TBPRD设置载波周期,DBFED/DBRED这两个寄存器控制死区时间,就像十字路口的红绿灯间隔,防止IGBT上下管同时导通炸机。5)总控板:MPPT控制、RS485modbus通讯,显示控制、关键数据存
在使用 Amazon Web Services(AWS)时,越来越多团队采用 SSO(Single Sign-On) 来统一身份管理,而不是使用长期的 Access Key。与此同时,Terraform 作为 IaC(基础设施即代码)工具,也需要与 AWS SSO 集成,以实现安全、规范的资源管理。
原文:towardsdatascience.com/set-up-a-pypi-mirror-in-an-aws-private-environment-with-terraform-f0fcc1b67cc0?·发布于·5 分钟阅读·2024 年 3 月 6 日如果没有互联网访问,如何在环境中安装 Python 包?我最近在为我的团队在 AWS 上创建 AWS Sagemaker Studio 环
提到搭建环境,很多兄弟可能还停留在“手工匠人”的模式。打开AWS控制台,点那个EC2,选镜像,配安全组,搞子网,再加个负载均衡……这一套下来,脑子都大了。最要命的是,你根本记不住上次那个安全组的入站规则到底是开了80端口还是8080端口。这种“雪花服务器”,配置漂移,环境不一致,简直是运维人的噩梦。这就是为什么我们今天必须得聊聊基础设施即代码这档子事儿。这玩意儿不是什么新概念,但真正能落地用好的,
description = "AWS区域"description = "VPC的CIDR块"description = "公网子网CIDR列表"description = "私网子网CIDR列表"1 IGW + 1 NAT = 2 个网关但NAT 只有 1 个,存在单点故障。先把概念对齐,再说“自带还是要配”。手动创建手动创建自带,不用创建手动创建阿里云这边你不用写代码创建互联网网关只需要:VPC
这是,用于验证整个网络架构的连通性。
✅ 保留了之前完整的VPC网络架构(公网/私网子网、IGW、NAT网关)✅ 保留了可SSH登录的公网EC2实例✅新增:创建一个20GB的独立EBS数据卷✅新增:将EBS卷自动挂载到EC2实例的/dev/xvdh设备✅ 提供了完整的格式化、挂载、开机自动挂载的手动操作流程。
这是,在之前VPC+EC2+EBS的基础上,新增了,并实现了和。这是你学习AWS基础设施的里程碑——掌握了这个架构,就能部署绝大多数企业级Web应用。
流量高峰时自动增加实例保证性能,流量低谷时自动减少实例节省成本。这是所有生产级Web应用的必备功能。现在等待4-5分钟,CloudWatch会检测到CPU使用率超过30%,触发扩容,自动创建第二个实例。等待4-5分钟,CPU使用率会降到5%以下,触发缩容,自动终止一个实例,回到1个实例的状态。通过自动扩缩容,你的应用可以。:CPU/内存/网络使用率高时,自动增加实例。:自动将实例分布在多个可用区,
这是,将之前的VPC网络、Auto Scaling自动扩缩容和ELB负载均衡器完美结合,实现了三大核心能力。这是你学习AWS基础设施的最终里程碑——掌握了这个架构,就能部署绝大多数企业级高可用Web应用。
备份不是目的,能恢复才是目的。很多人以为开了自动备份就万事大吉,但真到出事的 时候,你能不能 30 分钟内找到恢复窗口、能不能准确定位快照、能不能把应用连到新实例,这些才是真正的考验。我的建议是:别等出事再演练。找个周末,从自动备份恢复一个新实例,走一遍完整流程。你会发现很多平时不会注意的问题——时区、参数组、安全组、连接池、下游依赖。这些问题在演练里解决,总比在生产环境里摸索强。最后,如果你的
特性可读性⭐⭐⭐⭐⭐ 优秀⭐⭐⭐ 中等(长模板冗长)表达能力⭐⭐⭐⭐⭐ 强(变量/循环/条件)⭐⭐⭐ 中等(依赖内部函数)代码复用模块化(Registry)嵌套栈/宏IDE支持IntelliJ/VS Code插件优秀AWS Toolkit支持学习曲线需要学HCL语法熟悉JSON/YAML即可Terraform= 开源的、客户端驱动的、多云IaC瑞士军刀。= 原生的、托管式的、AWS深度集成的IaC
从零开始动手实操Terraform,在真实AWS环境中创建VPC、子网、Internet Gateway、安全组和EC2实例。详解资源间的依赖关系、Terraform核心命令(init/plan/apply/destroy),以及AWS网络架构中各组件如何串联。附完整代码和关键字段说明。
terraform
——terraform
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 天工造物局






 乐奇 Rokid 开放社区

 码道开发者社区


 亚马逊云科技技术品牌专区