登录社区云,与社区用户共同成长
邀请您加入社区
基于 QPS 的限流:可以使用 Istio 中的 Mixer 配置来设置基于 QPS 的限流。在 Istio 中,可以使用 Envoy 的内置限流机制来限制服务的流量。基于连接数的限流:可以使用 Envoy 的内置连接管理器来设置基于连接数的限流。上面的示例中,设置了一个名为 requestcountquota 的限流规则,它将每秒钟的请求数限制为100。总之,Istio 的限流机制可以帮助您更好
本文针对微服务架构中的API网关测试,系统阐述了路由、鉴权、限流和熔断四大核心功能的测试要点。在路由测试方面,需验证路径匹配、服务发现等场景;鉴权测试要覆盖JWT、OAuth等认证机制及权限控制;限流测试需关注多维度流量控制策略;熔断测试则重点模拟异常场景下的降级与恢复机制。文章还提供了自动化测试框架示例和环境搭建建议,强调建立完整的测试体系对保障网关稳定性的重要性,为构建可靠的微服务入口防线提供
【代码】在istio中使用skywalking实现链路追踪。
Istio提供了三种负载均衡策略:simple、consistentHash、localityLbSetting,下面一一介绍。名称描述simple简单方式,其内置了四种负载均衡算法基于HASH一致性算法的负载均衡局部负载均衡器设置,将完全覆盖网格的设置。
本文以电商平台的商品详情页改版为业务场景,深入探讨了在微服务架构下如何利用Istio服务网格解决新功能发布的核心挑战:线上流量的平滑、可控切换。文章详细介绍了从系统架构设计、技术选型,到利用Istio实现灰度发布(金丝雀发布)的完整步骤,包含核心的Kubernetes和Istio YAML配置详解,旨在为有1-5年经验的Java开发者提供一套可落地的生产环境实践方案。
istio实现熔断功能
左边绿色是网卡,中间黄色是内核空间,右边蓝色是用户空间。iptable涉及四表五链。四表(filter,nat,mangle,raw)五链(PREROUTING、INPUT、FORWARD、OUTPUT、POSTROUTING)对应五个“hook point”
【代码】istio 限流。
本文介绍了在Istio微服务网格中集成Jaeger实现分布式链路追踪的完整实践方案。通过部署all-in-one模式的Jaeger,配置Istio的Telemetry资源开启OpenTelemetry协议上报,验证了从入口网关到内部服务的全链路追踪能力。文章详细展示了Bookinfo和Nginx示例服务的调用链路可视化效果,提供了TraceID和X-Request-ID的查询方法,并对比分析了生产
SoapUI/ReadyAPI是专业的API测试工具,支持REST、SOAP等多种协议,提供功能测试、性能测试、安全测试和Mock服务等一体化解决方案。其核心优势包括直观的图形化操作、强大的断言机制、灵活的测试组织,以及完善的CI/CD集成能力。该工具不仅能进行接口验收与回归测试,还能实现契约测试、性能基准测试和持续集成门禁。作为API质量保障的专业利器,SoapUI/ReadyAPI凭借全面性、
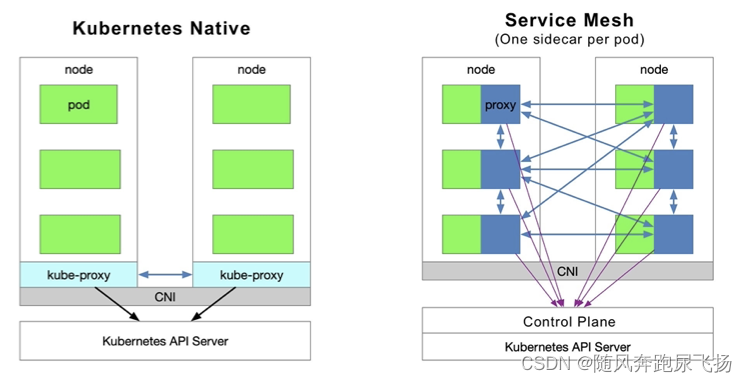
控制平面:Pilot、Citadel、Galley,管理配置和策略。数据平面:Envoy 代理,处理服务间通信。主要功能:流量管理(如 A/B 测试)、安全(mTLS)、可观测性(指标、日志、追踪)。在微服务环境中,服务故障可能导致级联问题。例如,服务 A 调用服务 B,如果 B 失败率高,A 可能超载。Istio 通过配置解决此问题。服务熔断:使用防止级联故障,基于错误阈值(如 $ \text{
配置生效后,当触发熔断规则时,Istio 将返回。后自动尝试恢复连接。
【代码】istio使用envoyfilter实现接口级别限流。
将 Istio Ingress Gateway 部署到 EKS 集群中,可以为集群内的服务提供统一的入口,并实现负载均衡、SSL 终止、路由规则等高级功能。在 EKS 中配置 Istio Ingress Gateway 的负载均衡器时,子网配置是至关重要的一步。这里将深入探讨这个问题的原因,并提供详细的解决方案,帮助你更好地理解 EKS、Istio 以及 AWS 负载均衡器之间的关系。通过为子网添
在k8s网格(istio)环境中, 可以通过创建的方式来配置限流。在istio本地限流的细节这里不再赘述,主要讲解全局限流的配置方式。
通过Chart部署nacos,支持Virtual Service访问
服务网格 istio 负载均衡治理策略验证
熔断,是创建弹性微服务应用程序的重要模式。熔断能够使您的应用程序具备应对来自故障、潜在峰值和其他未知网络因素影响的能力。
通过实际例子演示如何通过Jaeger与Istio集合完成链路追踪
springboot + nacos + istioserver 配置nacos.discovery.server-addr=192.168.27.173:8848server.port=10016spring.application.name=mesh-servernacos.discovery.auto-register=truenacos.discovery.register.group-n
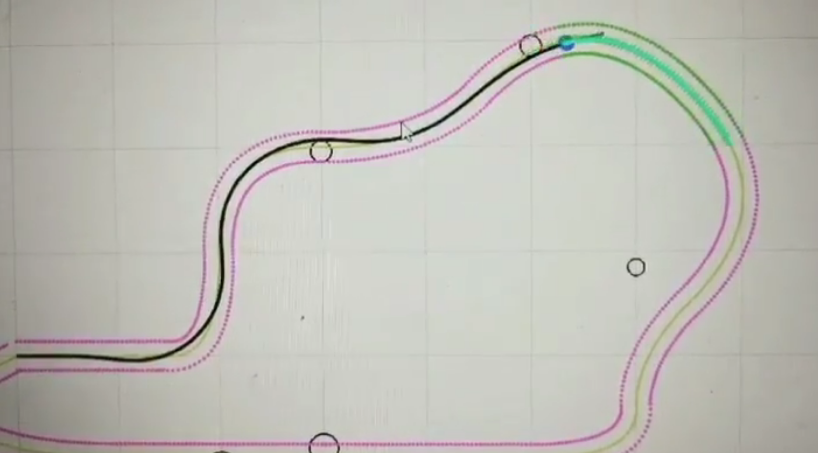
本系统面向任意二维平面移动机器人(AGV、乘用车、低速无人艇等),在已知全局参考路径的前提下,实时输出满足非完整性约束的运动指令,同时保证对静态圆柱障碍以及“软边界”区域的零碰撞。无论是科研侧做算法对比,还是工程侧做快速原型,只需聚焦“建模-约束-代价”三要素,就能在几小时内让小车真正跑起来,而非停留在 Simulink 的幻想阶段。“在每一帧控制周期内,用数值优化的方式,把未来 N 步内的位置误
四轴抓取视觉旋转标定源代码,学习机器视觉和运动控制的最佳例子,基于VS2015 C++ 实现,仿雅马哈四轴机械手抓取程序,实现把两个任意摆放的物料通过视觉算法和运动控制指令定位摆放到指定的位置并拼接起来。四轴抓取视觉旋转标定源代码,学习机器视觉和运动控制的最佳例子,基于VS2015 C++ 实现,仿雅马哈四轴机械手抓取程序,实现把两个任意摆放的物料通过视觉算法和运动控制指令定位摆放到指定的位置并拼
本文围绕电商支付链路中云原生服务通信的偶发503错误展开复盘,该故障在流量高峰及服务伸缩时凸显,技术环境基于Kubernetes 1.26、Istio 1.15等典型企业级云原生架构。通过分层溯源发现,问题根源为三层协同失效:Istio控制平面配置推送优先级不合理导致端点列表延迟,数据平面Sidecar资源不足引发健康检查阻塞,内核TCP连接队列参数过小造成连接丢弃。针对性优化后—调整推送策略、扩
Istio作为服务网格的领导者,为微服务架构提供了强大的管理和治理能力。Istio是一个开源的服务网格平台,用于处理微服务架构中的服务间通信。它通过抽象复杂的网络细节,为开发者提供一套简单而强大的API来管理微服务间的流量。Istio不仅提供了服务间的负载均衡、熔断、限流等功能,还集成了身份验证、授权和安全策略等特性。Istio的设计遵循了可扩展性和灵活性的原则。在现代微服务架构中,服务间的通信和
以某电商平台的微服务架构为例,通过引入Istio进行服务治理,实现了服务的动态路由、流量管理和监控。在高峰期间,通过Istio的负载均衡和熔断功能,确保了系统的稳定性和可用性。在使用Istio时,我们需要为服务注入Istio的sidecar代理,以实现对服务间通信的监控和管理。通过引入Istio,我们可以轻松地管理微服务间的通信和流量,提高系统的稳定性和性能。它提供了一个灵活的接口来管理微服务之间
Istio作为服务网格的代表,为微服务架构提供了强大的流量管理和安全性控制。Istio是一个开源的服务网格,用于处理微服务之间的通信。Istio通过注入Sidecar代理的方式,实现对服务间流量的精细控制和管理。随着微服务的普及,服务间的通信复杂性日益增加,Istio作为一个开源的服务网格,为微服务架构提供了强大的流量管理和安全性控制。服务发现与负载均衡:Istio自动管理服务间的调用关系,实现负
Istio的架构设计采用了服务网格的方式,通过Envoy代理实现服务间的通信和管理。Envoy作为独立的代理层,负责处理服务间的流量和通信协议。通过深入了解Istio的架构设计和实现细节,我们可以更好地利用它实现服务的动态管理、安全性和性能监控。随着微服务的普及,服务间的通信复杂性日益增加,对服务的管理和治理提出了更高的要求。Istio作为一个开源的服务网格,为微服务提供了强大的通信、管理和安全保
Istio是当前服务网格技术的核心解决方案,专为微服务架构设计,通过透明拦截和双平面架构(数据平面与控制平面)将通信、安全、监控等非业务功能从应用代码中抽离。核心能力包括:精细化流量管理(动态路由、故障注入)、零信任安全(自动mTLS、细粒度访问控制)、全方位可观测性(指标、追踪、日志)和系统韧性(熔断、重试、超时)。通过Sidecar模式部署Envoy代理,Istio实现无侵入式服务治理,显著简
Istio作为服务网格的领导者,为微服务架构提供了强大的支持。通过深入了解Istio的核心特性和应用场景,我们可以更好地利用Istio实现服务的发散创新。随着微服务的普及,服务间的通信复杂性日益增加,Istio作为一个开源的服务网格,为微服务架构提供了强大的流量管理和安全性保障。本文将深入探讨Istio的核心特性,展示如何通过Istio实现服务的发散创新。服务发现与负载均衡:Istio自动管理服务
总结 Istio作为一个强大的服务网格为开发者提供了丰富的功能和无限的创新空间本文介绍了Istio的核心特性和创新应用案例希望能够帮助读者更好地理解和应用Istio在微服务架构中实现更多的创新和突破!通过Istio的路由规则,可以轻松实现服务的灰度发布和版本管理,确保系统的稳定性和用户体验。通过实时监控和分析Istio的流量数据,可以动态调整系统的架构和配置,提高系统的自适应能力。通过Istio的
PyTorch是由Facebook(现Meta)人工智能研究中心开发的、基于Python的开源深度学习框架。自2016年发布以来,它因其简洁性、灵活性和强大的动态计算图功能而迅速获得研究者和开发者的青睐。与静态图框架不同,PyTorch采用了直观的“Define-by-Run”机制,这意味着计算图是在代码运行时动态构建的。这种设计使得模型的调试、修改和理解过程如同使用标准的Python程序一样直接
在构建模型时,你会频繁使用几种核心层类型。Dense层(全连接层)是用于处理向量数据的基础层;Conv2D层用于从图像中提取空间特征;LSTM或GRU层用于处理序列数据;而Dropout层则是一种正则化技术,通过在训练过程中随机丢弃部分神经元来防止过拟合。选择合适的层组合是模型成功的第一步。我们将构建一个包含卷积层和全连接层的混合模型。
一、微服务的“痛点”微服务化没有统一标准,多数是进行业务领域垂直切分,业务按一定的粒度划分职责,并形成清晰、职责单一的服务接口,这样每一块规划为一个微服务。微服务之间的通信方案相对成熟,开源领域选择较多的有RPC或RESTful API方案,比如:gRPC、Apache Thrift等。这些方案多偏重于数据如何打包、传输与解包,对服务治理的内容涉及甚少。微服务治理是头疼的事,也是微服务架构中的痛点
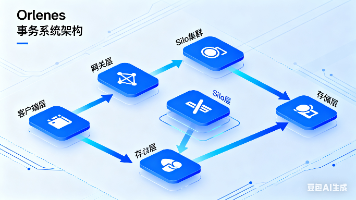
本文分析了Orleans分布式系统与Kubernetes和Istio的集成机制。通过Orleans源码解析,展示了Kubernetes环境下状态外置存储、动态服务发现和网络通信的实现原理。Orleans与Kubernetes的集成主要通过环境变量配置、集群成员管理和Pod-Silo对应关系实现。Istio则通过ServiceEntry和VirtualService增强服务发现和流量管理能力。这种架
在微服务架构下,系统往往由数十甚至上百个服务组成。如何高效调度、运行、治理这些服务,成为架构设计中必须面对的难题。Kubernetes(K8s) 和 Istio 分别从“服务编排”和“服务治理”两个层面提供了解决方案,它们是现代微服务平台的基石。
Istio 的流量管理提供动态路由和韧性测试,而可观测性则通过集成工具实现全面监控。结合使用,能显著提升 K8s 微服务的可靠性和效率。建议从 Istio 官方文档入手,实践这些功能。如果您有具体场景(如故障注入设置),我可以进一步细化帮助!
问题回答接入 Istio 需要改代码吗?❌ 不需要需要重新打包镜像吗?❌ 不需要不适配会服务异常吗?❌ 不会,只是高级功能不可用如何安全接入?✅ 先注入 → 验证可用 → 再配置路由和策略是否影响现有业务?❌ 正常情况下完全透明🎯结论:你可以放心接入 Istio,它是非破坏性的,只有“增益”,没有“副作用”。
本文档介绍如何在不修改应用代码的情况下,将Jenkins流水线与Istio服务网格集成,实现基于v1/v2的灰度发布。主要内容包括:1) 确保Istio已安装并启用注入;2) 创建Istio入口网关;3) 准备Istio配置模板;4) 修改Jenkinsfile实现自动部署;5) 通过Ingress Gateway访问服务。通过定义VirtualService和DestinationRule,实现
以下是云原生服务网格 Istio 在微服务流量管理与灰度发布的实践详解,采用结构化框架说明:数据平面控制平面部署新版本配置目标规则渐进式流量切换通过调整权重分阶段引流:Istio 集成 Prometheus 监控:服务健康度流量对比金丝雀测试策略自动熔断保护安全演进通过以上实践,Istio 在保障服务稳定性的同时实现精准流量控制,建议结合 Kiali 可视化工具实时观测服务拓扑,持续优化发布流程。
建议先注入低比例故障(如10%),逐步增加破坏强度,配合HPA测试弹性伸缩能力。生产环境应通过Canary发布逐步验证容错策略。服务注入HTTP 503错误。
$ \text{Pod流量} \xrightarrow{\text{iptables}} \text{istio-proxy} \xrightarrow{\text{策略}} \text{目标服务} $$$ \forall \text{流量} \in { \text{入站}, \text{出站} } \Rightarrow \text{劫持率} = 100% $此方案可实现零代码侵入的服务流量全托
此配置实现了安全的外部 HTTPS 流量接入,同时保持内部服务无需处理加密逻辑。
Knative Serving 默认创建仅集群内可访问的服务。通过 Istio 网关:修改 Knative 网络配置:应用配置:示例服务定义:检查生成的 VirtualService:实现金丝雀发布:通过以上配置,Knative Serverless 服务即可通过 Istio 网关安全高效地对外提供服务,同时保留自动扩缩容和版本管理等原生能力。
服务网格(Service Mesh)是一种基础设施层,用于管理微服务架构中的服务间通信,提供流量控制、安全、监控和故障恢复等功能。微服务(Microservices)则将应用拆分为小型、独立部署的服务单元。在服务网格领域,Istio 和 Linkerd 是两个主流开源工具,本回答将逐步对比它们的性能与易用性,基于公开社区数据、文档和实际案例,确保真实可靠。性能指标包括延迟(服务响应时间)、吞吐量(
Istio 的 mTLS 机制通过自动化证书管理和细粒度策略控制,为微服务架构提供了零信任安全的基础设施。尽管存在一定的性能开销,其长期维护性与跨平台兼容性使其成为云原生环境下的首选方案。随着服务网格技术的持续演进,mTLS 将与身份联邦、策略执行等能力深度融合,推动微服务安全向更智能、更透明的方向发展。
Istio 是一个开源的服务网格,它在微服务架构中提供流量管理、安全性和可观察性等功能。流量管理是 Istio 的核心能力,它通过控制服务间的通信来提高系统的可靠性、灵活性和可测试性。在面试中,理解 Istio 的流量管理是评估候选人对微服务治理能力的关键点。总之,Istio 的流量管理是微服务架构中的关键治理工具,通过控制流量提升系统稳定性。面试中,展示对配置细节和实际应用的理解,能体现你的架构
istio
——istio
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区



 天工造物局













 码道开发者社区


 亚马逊云科技技术品牌专区