登录社区云,与社区用户共同成长
邀请您加入社区
文章版权所有,未经授权请勿转载或使用5G应用的落地和数据流量增长推动边缘计算快速发展,作为4G时代被日趋管道化的电信运营商,在边缘计算产业链中占据核心位置,希望借助边缘计算充分发挥其在网...
从抽屉里翻出几个标准垫片,用手机拍下放在纯黑背景上的样品,图像边缘那些毛躁的噪点看得人头皮发麻。有意思的是,当样本接近临界角度时,控制台会发出蜂鸣声提醒操作员手动复核——这种软硬结合的方案比纯算法调整更靠谱。阈值处理时故意打了九折,毕竟有些反光区域的灰度值会比实际物体高,宁可多留点冗余。基于机器视觉的圆孔尺寸测量系统,matlab 程序,包含Gui界面,可以直接运行。基于机器视觉的圆孔尺寸测量系统
跟踪正弦轨迹时的控制效果堪称魔幻——前0.5秒的响应像喝醉的蛇精病,之后突然开窍似的精准追踪。这段代码藏着三个魔鬼细节:惯性矩阵M的交叉耦合项、科氏力C里的速度乘积项、重力项G的三角函数叠加。特别是M矩阵的构造,cos(q2)的存在直接导致系统非线性爆炸,这也是MPC必须在线迭代求解的根本原因。不过看着机械臂在示教器上画出完美椭圆轨迹时,那种颅内高潮的感觉,值回所有熬夜掉的头发了。[2]仿真完全参
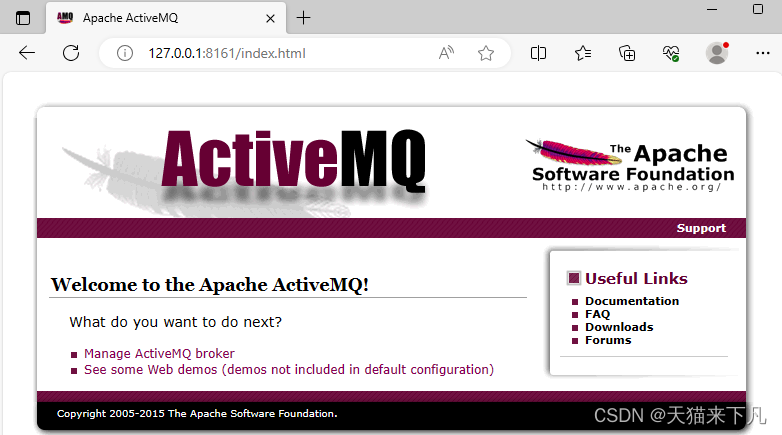
解压缩pache-activemq-5.15.4-bin.zip,然后双击pache-activemq-5.15.4-bin\bin\win32\activemq.bat运行ActiveMQ程序。启动ActiveMQ以后,可以使用浏览器登陆:http://localhost:8161/admin/验证, 默认用户名是:admin密码是:admin。引入dll ,这两个dll的版本都是1.8。(前提
1.依赖引入<dependencies><dependency><groupId>org.springframework.boot</groupId><artifactId>spring-boot-starter-web</artifactId></dependency><!-- springboot
一、前言hello!大家好呀!今天是2020-08-06号,星期四,我是会打篮球会做饭的程序员,御前带糖侍卫。今天要和大家分享的是如何在linux快速搭建我们项目中用到的一些中间件。今天的文章会内容是:使用docker搭建项目中用到的中间件,mysql、activemq、redis、elk、consul、 nexus。废话不多说,我们一个一个开始吧。二、干货都在这个部分1. mysql----&g
1.通过jstack 出来的线程有巨量的锁死现象"http://*:3050-8188" daemon prio=10 tid=0x00007fc597d60800 nid=0x9f03 waiting on condition [0x00007fc2d3df9000]java.lang.Thread.State: WAITING (parking)at sun.misc.Unsafe.par
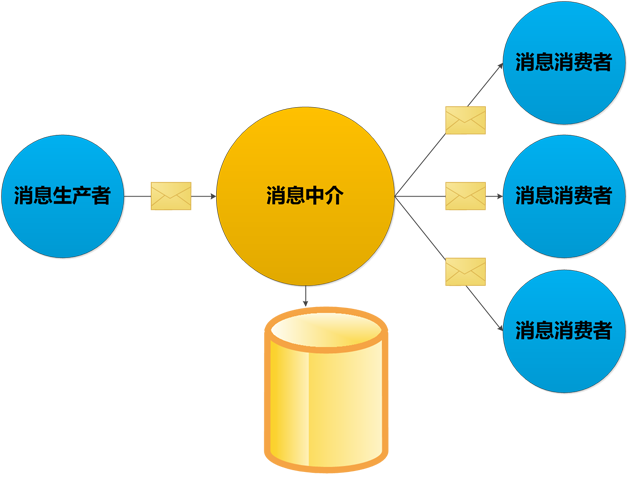
ActiveMQ介绍概述ActiveMQ是软件基金下的一个开源软件,它遵循JMS1.1规范(Java Message Service),是消息队列服务,是面向消息中间件(MOM)的最终实现,它为企业消息传递提供高可用、出色性能、可扩展、稳定和安全保障。架构在ActiveMQ中,生产者(Producer)发送消息到Queue或者Topic中,消费者(consumer)通过ActiveMQ支持的传输协
ActiveMQ启动报错:java.lang.IllegalStateException: BeanFactory not initialized or already closed - call ‘
springboot链接两个ActiveMq(多个)1.修改yml文件建议:最好把原来的配置去了 。spring:#activemq:#broker-url: tcp://127.0.0.1:61616#user: admin#password: admin#jms:#true:topic模式,false:queue模式#pub-sub-domain: trueactivemq:one:broke
1.修改代码中链接用户名密码:(修改conf/ activemq.xml)```java<plugins><simpleAuthenticationPlugin><users><authenticationUser username="z" password="123" groups="users,admins"/></users><
1、首先到activemq官网下载windows版的,在这里给大家提供一个连接http://activemq.apache.org/activemq-5150-release.html点击windows版的下载就好解压然后进到这个文件夹,看自己电脑的系统选择我的电脑是64位的所以我选64,进去之后双击 activemq.bat,正常是可以启动的,如果报错看看是...
activeMQ作为一个消息中间件,用于p2p或pub/sub模式的消息模型。此时业务上的客户端服务器都是客户端,而activeMQ作为服务器。1. 怎么使用?1. 以p2p模式为例,下载安装activeMQ,然后启动,然后运行。2. 编写客户端1作为消息生产者,发送消息到activeMQ。3. 编写客户端2作为消息消费者,从activeMQ接收消息。2.
Apache ActiveMQ 是软件基金会开发的一款开源消息中间件,支持Java消息服务(JMS)、集群、Spring框架集成等功能。CVE-2026-34197是Apache ActiveMQ 5.19.4版本之前以及6.0.0至6.2.3版本之前存在的一个远程代码执行漏洞。
MySQL提供了四种标准的事务隔离级别:读未提交(READ UNCOMMITTED)、读已提交(READ COMMITTED)、可重复读(REPEATABLE READ)和串行化(SERIALIZABLE)。隔离级别从低到高,数据一致性保证增强,但并发性能通常会下降。在可重复读(MySQL的默认级别)下,通过多版本并发控制(MVCC)机制,读操作不会阻塞写操作,写操作也不会阻塞读操作,这在很大程度
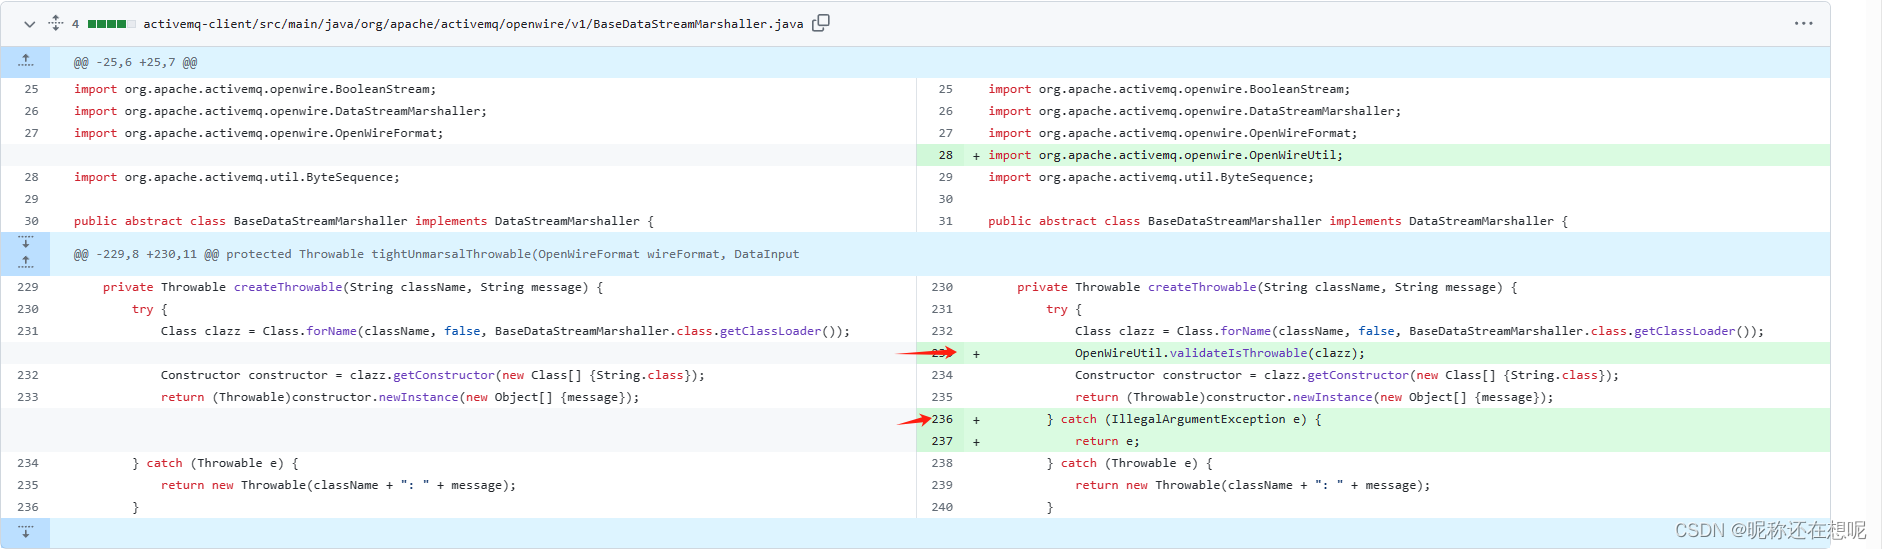
Apache ActiveMQ 5.18.2及之前版本存在OpenWire协议反序列化漏洞(CVE-2023-46604),允许攻击者通过构造恶意序列化数据实现远程代码执行。
Vulhub靶机 Apache Druid(CVE-2021-25646)(渗透测试详解)
广东东软学院的学生,web安全技术漏洞复现可以参考
ActiveMQ Web控制台分为三个应用程序:其中admin,api和fileserver,其中admin是管理员页面,api是界面,fileserver是用于存储文件的界面;admin和api需要先登录才能使用,fileserver不需要登录。
Apache ActiveMQ是由美国阿帕奇(Apache)软件基金会开发的开源消息中间件,支持Java消息服务、集群、Spring框架等。属于消息队列组件(消息队列组件:分布式系统中的重要组件,主要解决应用耦合、异步消息、流量削峰等)。
ActiveMQ 反序列化漏洞
A.安装linux环境安装nginx(CentOS7)B.常规配置http、https(nginx负载均衡配置、nginx域名配置)1.修改主配置cd /usr/local/nginx/confvim nginx.conf#usernobody;worker_processes1;error_log/root/logs/nginx/error.log;#error_...
(1) 单机推吐量:activeMQ和rabbitMQ都是万级的,rocketmq 和kafka 的吞吐量都 是十万级别。(2)TPS比较:kafka 最高,rabbitmq此致,activemq最差。(3) 时效性:activeMQ ms级,rabbitMQ微秒级,延迟是最低的,rocketmq ms级, kafka延迟在ms级以内。(4) 可用性:rabbitMQ 和activeM...
描述同时达到高可用、高负载需满足:负载均衡+冷热备分别有三个ActiveMQ-A、ActiveMQ-B、ActiveMQ-CA:staticB和CB:staticA并与C共享同一个kahaDB,达到共享目的分别贴上配置:ActiveMQ-Aactivemq.xml 部分配置<transportConnectors><!-- DOS protection, limit c
一、架构和技术介绍1、简介ActiveMQ 是Apache出品,最流行的,能力强劲的开源消息总线。完全支持JMS1.1和J2EE1.4规范的 JMS Provider实现2、activemq的特性1. 多种语言和协议编写客户端。语言: Java, C, C++, C#, Ruby, Perl, Python, PHP。应用协议:OpenWire,Stom
1、高可用性数据的几种方式①Shared Nothing Master/SlaveMaster 和 Slave各自都单独存储持久化的消息,它们不共享数据。②Shared Database Master/Slave③Shared File system Master/Slave这种方式和共享数据库存储原理基本一样。④Replicated LevelDB Store这种方式
JMeter 最早是为了测试 Tomcat 的前身 JServ 的执行效率而诞生的。到目前为止,它的最新版本是2.1.1,它的测试能力也不再仅仅只局限于对于Web服务器的测试,而是涵盖了数据库、JMS、Web Service、LDAP等多种对象的测试能力。在最新的 2.1.1 中,它还提供了对于 JUNIT 的测试。JMeter 的安装非常简单,从官方网站上下载,解压之后即可使用。运行命令
ActiveMQ消息丢失问题一、基本环境准备与搭建首先搭建环境,两台ActiveMQ,然后采用的是静态链接的方式。下面是演示过程:[root@activemq software]# lltotal 61200-rw-r--r--. 1 root root 62666908 May 29 11:09 apache-activemq-5.15.12-bin.tar.gz### 解压[root@acti
MQTT协议通信简述: 使用MQTT协议实现后台推送、及时通信等功能。本案例实现了web-js端、微信小程序端、Java client端、Java server端软件版本: Nginx:openresty-1.13.6.1-win32http://openresty.org/cn/ Activemq:apache-activemq-5....
多个版本的Apache ActiveMQ(5.15.0至5.18.3)存在远程代码执行(RCE),攻击者可通过特定端口(61616)执行任意命令
全过程超详细打通vulhub第一个漏洞:activemq
Apache ActiveMQ 是美国阿帕奇(Apache)软件基金会所研发的一套开源的消息中间件,它支持Java消息服务、集群、Spring Framework等。OpenWire协议在ActiveMQ中被用于多语言客户端与服务端通信。在Apache ActiveMQ 5.18.2版本及以前,OpenWire协议通信过程中存在一处反序列化漏洞,该漏洞可以允许具有网络访问权限的远程攻击者通过操作
5、下载jmet-0.1.0-all.jar(时间较长):https://github.com/matthiaskaiser/jmet/releases/download/0.1.0/jmet-0.1.0-all.jar(攻击机)6、执行java -jar jmet-0.1.0-all.jar -Q event -I ActiveMQ -s -Y “touch /tmp/sucess” -Yp R
1. ActiveMQ的连接池ActiveMQ提供了PoolConnectionFactory、PoolConnection等实现连接池功能,连接池是供对connection、session、producer的“池”,PoolConnectionFactory的类注释说明的原因: 类注释代码 NOTE: while this implementatio
JMeter 完成常用的压力测试
1.目前我们用的activemq,面临一些问题activemq高可用基于leveldb的复制,但activemq从5.*开始,leveldb已经不再有任何更新The LevelDB store has been deprecated and is no longer supported or recommended for use. The recommended store is Kaha...
中间件服务集群搭建-zk-activeMQ-kafka-reids-nacos
备忘用消息的存储三种方式 : kahaDB ,levelDB,数据库。(1) kahaDB 可以通过文件共享来实现 高可用,需要对linux进行配置,这里不做具体介绍。(2)levelDB 是 activeMq 支持的一种高可用策略 ,需要搭建至少三个(奇数个)节点的zk集群 ,我们的activeMq 也是需要三个。(3)基于数据库实现activeMq高可用 。(4)通过负载可...
CVE-2026-34197 是 Apache ActiveMQ 在 5.19.4 版本之前及 6.0.0 至 6.2.3 版本之间存在的一个远程代码执行漏洞。攻击者可构造一个包含恶意 brokerConfig 参数的 vm:// 传输 URI,诱导 ActiveMQ 加载并解析远程 Spring XML 配置文件,从而实例化恶意 Bean 并执行任意代码。
OpenWire协议在ActiveMQ中被用于多语言客户端与服务端通信。在Apache ActiveMQ 5.18.2版本及以前,OpenWire协议通信过程中存在一处反序列化漏洞,该漏洞可以允许具有网络访问权限的远程攻击者通过操作OpenWire协议中的序列化类类型,导致代理的类路径上的任何类实例化,从而执行任意命令。:反序列化不安全对象 → 远程代码执行 (RCE):Apache Active
Apache ActiveMQ 在5.16.6之前、5.17.0至5.17.4版本中存在Jolokia远程代码执行漏洞(CVE-2022-41678)。该漏洞允许攻击者通过发送特制的HTTP请求,利用Jolokia接口执行任意代码。
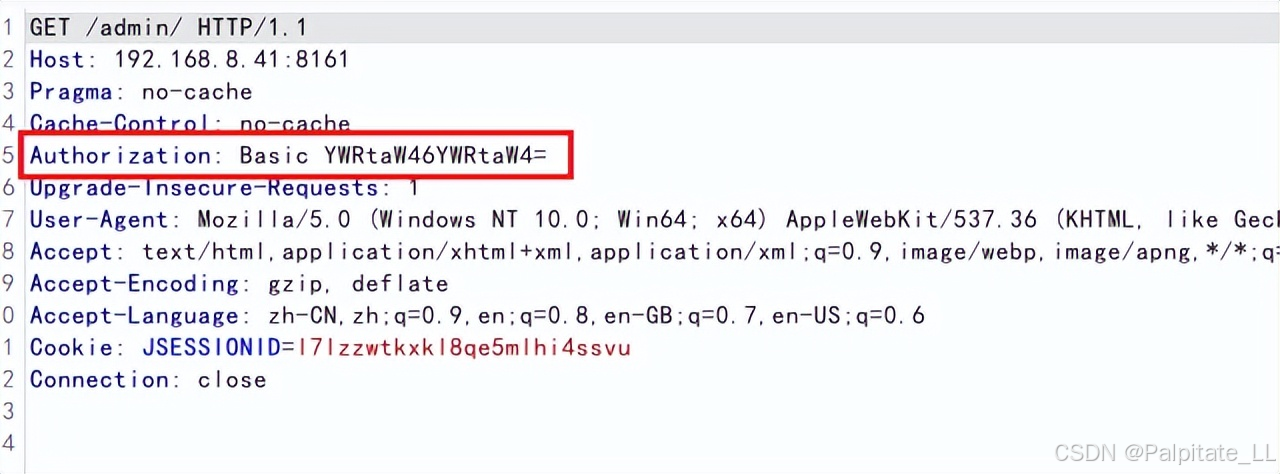
访问 http://ip:8161/admin/ 进入admin登陆页面,使用弱口令登陆,账号密码皆为 admin,登陆成功后,headers中会出现验证信息如:Authorization: Basic YWRtaW46YWRtaW4=
MQ的延时消息队列更适合于需要异步处理、高可靠性和易于扩展的场景,而Quartz更适合于需要精确控制执行时间和频率的定时任务场景。选择哪种技术取决于具体的业务需求和系统架构。
于是想办法反弹shell ,想到windows反弹shell 命令可能不同,于是用powershell方式反弹shell。这里我下载的是apache-activemq-5.15.10版本。 这里我是在本地进行复现的,使用了kali 和win10。但是此处确实调用了poc.xml文件却没有反弹shell。此处看到DNSlog平台确实有回显,证明执行了命令。于是看看ping dnslog试试。,随便
/usr/bin/ld: /lib/aarch64-linux-gnu/libcairo.so.2: undefined reference to `FT_Done_MM_Var'
1.在IDEA中建立好了SpringBoot项目,并配置好了docker容器,然后在执行Dockerfile时出现以下问题Get https://registry-1.docker.io/v2/: net/http: request canceled while waiting for connection (Client.Timeout exceeded while awaiting head.
MOVE方法还是具有很大危险性的,慎用!任意文件写入还有其他的思路:写入webshell(修改jetty.xml只是为写入webshell排除掉admin和api需要登录的前提条件)写入cron文件(定时反弹shell)写入ssh key在此献上大佬的文章,对手上述三种方法针对改漏洞都做出了详细过程的讲解身为小白的我还需要继续深造阿。。。
Apache ActiveMQ 中存在远程代码执行漏洞,Apache ActiveMQ在默认安装下开放了61616服务端口,而该端口并没有对传入数据进行适当的过滤,从而使攻击者能够构造恶意数据以实现远程代码执行。
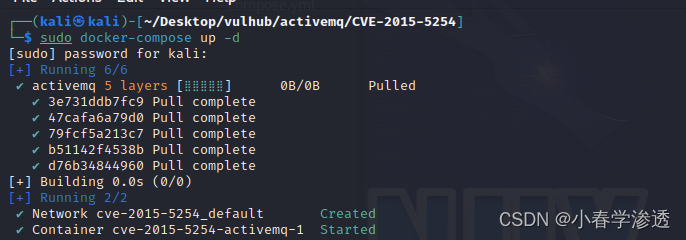
如上图所示即反弹shell成功!二、用docker搭建漏洞环境。然后进入admin目录登录。查看一下目录,发现创建成功。最后点击它,触发命令执行。五、getshell。
activemq
——activemq
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 地瓜机器人开发者社区


 乐奇 Rokid 开放社区








 天工造物局