

写文章


- @qq_61872115


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
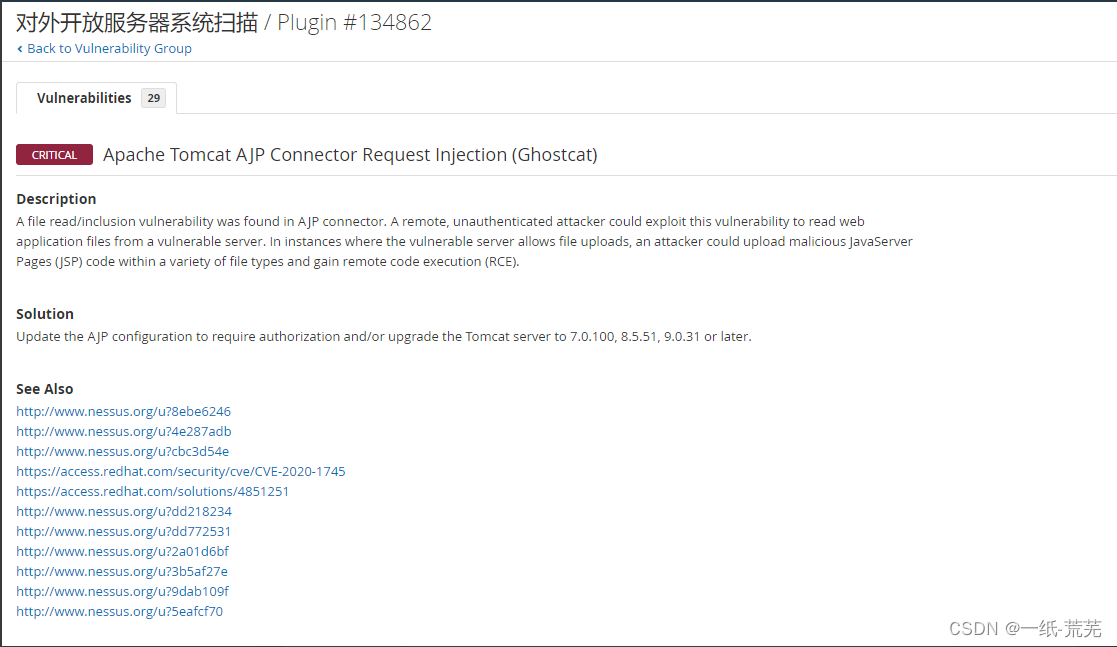
【Tomcat 文件读取/文件包含(CVE-2020-1938)漏洞复现】
CVE-2020-1938漏洞复现
【beef-xss】
xss漏洞可以拿来做什么呢?只是弹窗吗?不,我们的目的是盗取用户cookie,配合工具还可查看文件管理,本期主要介绍了beef-xss的简单用法。
【Gradio任意文件读取(CVE-2024-1561)漏洞复现】
Gradio任意文件读取(CVE-2024-1561)漏洞复现
【xss结合csrf实验】
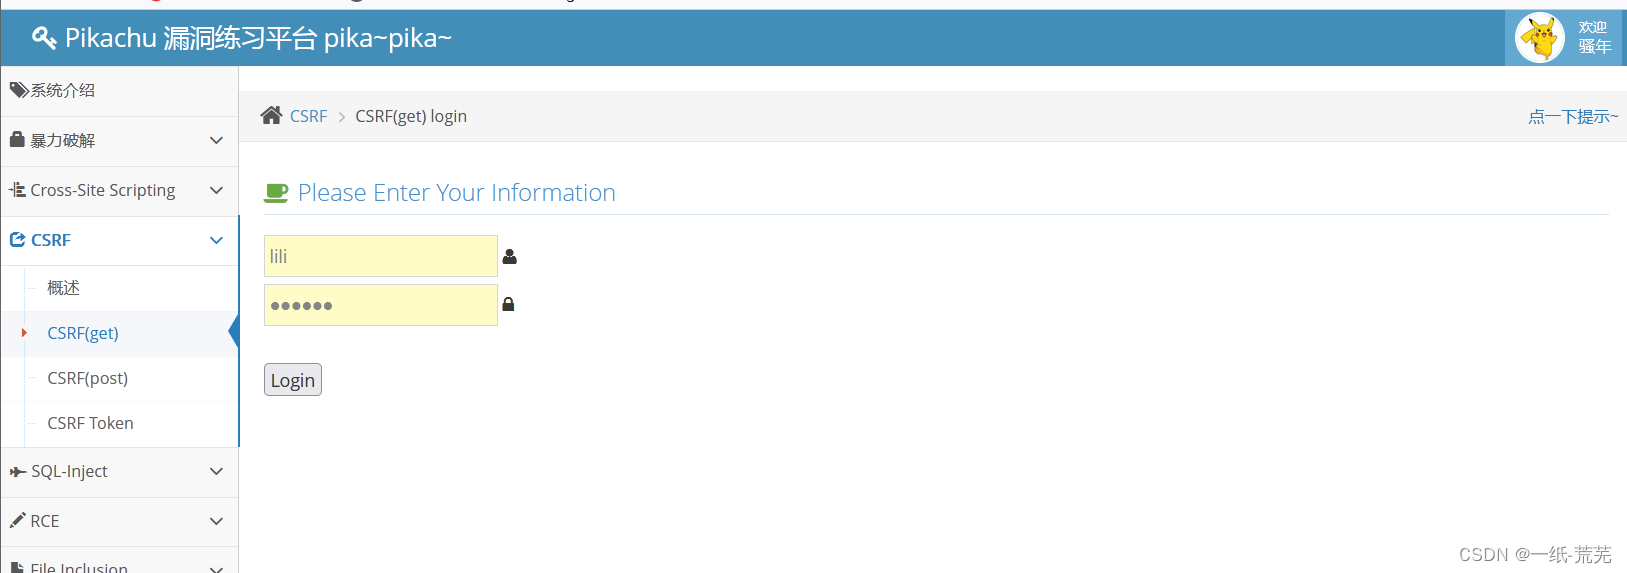
通常xss漏洞可以和csrf漏洞结合使用,今天就做一个小的实验举例,漏洞主要利用的是用户修改敏感信息的未退出状态,并且修改信息不需要验证时很容易被伪造,当我们发现存在csrf漏洞时,可构造url请求信息,配合xss漏洞去配合诱导访问。本实验由本地搭建的pikachu靶场做演示。本期简单介绍了xss漏洞与csrf漏洞的配合使用。
【MS14-068漏洞复现】
ms14-068漏洞复现
【JQuery-XSS漏洞(CVE-2020-11022/CVE-2020-11023)漏洞复现】
jquery-xss漏洞复现
【Elasticsearch 未授权访问漏洞复现】
Elasticsearch 未授权访问漏洞


【Apache ActiveMQ 远程代码执行漏洞复现(CVE-2023-46604)】
近期在漏洞扫描时发现服务器存在CVE-2023-46604漏洞,故做一下漏洞复现记录。
