- @DK_Allen


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
技术咨询
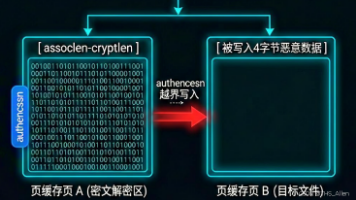
Linux内核高危漏洞CVE-2026-31431(代号Copy Fail)被披露,该漏洞存在于内核加密子系统的零拷贝优化中,允许普通用户稳定提权至root。漏洞源于AF_ALG套接字与authencesn算法组合时,通过splice零拷贝机制可导致4字节越界写入,直接篡改目标文件页缓存。攻击者可利用此漏洞修改setuid程序内存内容,实现隐蔽提权且不留磁盘痕迹。影响主流Linux发行版,建议立即
关于nginx并发连接能力优化(epoll模式、TIME_WAIT告警及长连接、worker_connections)Http 429报错

结论:根据连云港nginx请求统计在高峰时刻1分钟内达到6万次请求时候系统保持稳定,超过8万次请求时候接口会返回系统异常情况。优化配置系统内核和nginx配置文件之后,进行nginx入口并发压测,读取1Mb的文件,每秒可请求2352.39次,预估1分钟可达到10万请求,能够满足前端的高峰性能要求。ab:Apache Benchmark(简称ab) 是Apache安装包中自带的压力测试工具 ,简单易
volume的主要作用是数据持久化及数据共享。当删除容器的时候,容器内产生的数据也会删除,但是生产的数据可能不想被删除,比如数据库容器产生的数据,这时可以通过volume实现将数据保存在本地机器而不保存在容器里。

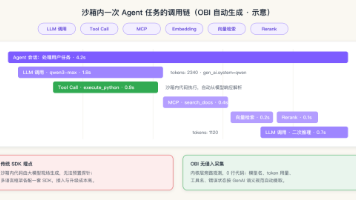
2026年,AIAgent迈向“会干活”时代,阿里云AgentSandbox以MicroVM隔离、每分钟1.5万实例弹性扩容与内存级休眠唤醒,构建安全高效的执行底座。为破解沙箱“黑盒”难题,云监控2.0推出OpenTelemetry无侵入监控(OBI),无需改代码、不重构建镜像,即可自动采集模型调用、工具执行与外部访问链路,实现对大模型生成代码的全链路可观测。结合应用拓扑、调用链与GenAI语义分
OpenAI 在 9 月 8 日正式发布 ChatGPT Images 2.5。相比 Images 2.0,官方重点其实就四个:生成速度最高提升 50%、参考图人物/主体保持更好、局部编辑更精准、多轮编辑一致性明显增强。同时新增了 Sketch 草图输入、图片局部评论修改、Poster / Merch 等模板。
本文通过一个Node.js项目示例,演示了Agent在修改代码、运行测试时的权限控制机制。核心在于工作区(Workspace)与沙箱(Sandbox)的分离:Agent仅能访问指定目录,系统通过Runtime根据配置规则(如denyRead)限制文件和网络访问。以修复slugify()函数为例,沙箱确保其无法读取~/Private等敏感目录,即使命令被允许执行。权限检查在启动前完成,失败则直接拒绝
Nginx为我们提供了请求限制模块(ngx_http_limit_req_module)、基于令牌桶算法的流量限制模块(ngx_stream_limit_conn_module),可以方便的控制令牌速率,自定义调节限流,实现基本的限流控制此模块已经合并至主线版本中,无需再额外编译添加
Windows Server 2012-等保三级基线
Netsparker安全测试工具快速使用流程