登录社区云,与社区用户共同成长
邀请您加入社区
你的浏览器正在悄悄收集你的操作系统、屏幕分辨率、已安装字体、浏览器版本、时区语言、CPU核心数、是否开启广告拦截器以及历史访问记录,这些信息拼接在一起就能精准识别你的身份,这就是传说中的“浏览器指纹”。本文将提供一套从底层设置到插件配置、从防追踪到防数据泄露的完整隐私保护实战方案,涵盖Chrome、Edge、Firefox、Safari四大主流浏览器的具体设置路径,以及uBlock Origin、
WebRTC(Web Real-Time Communication) 是一套通过浏览器收发实时音频/视频 等数据的技术. WebRTC 没有自己从头再弄一套新的技术, 而是充分利用了当时已经存在的技术, 通过一大堆技术 “搭积木” 的方式, 最终组装出来了一套满足需求的技术.SDP(Session Description Protocol) 会话描述协议.这个用于信令。
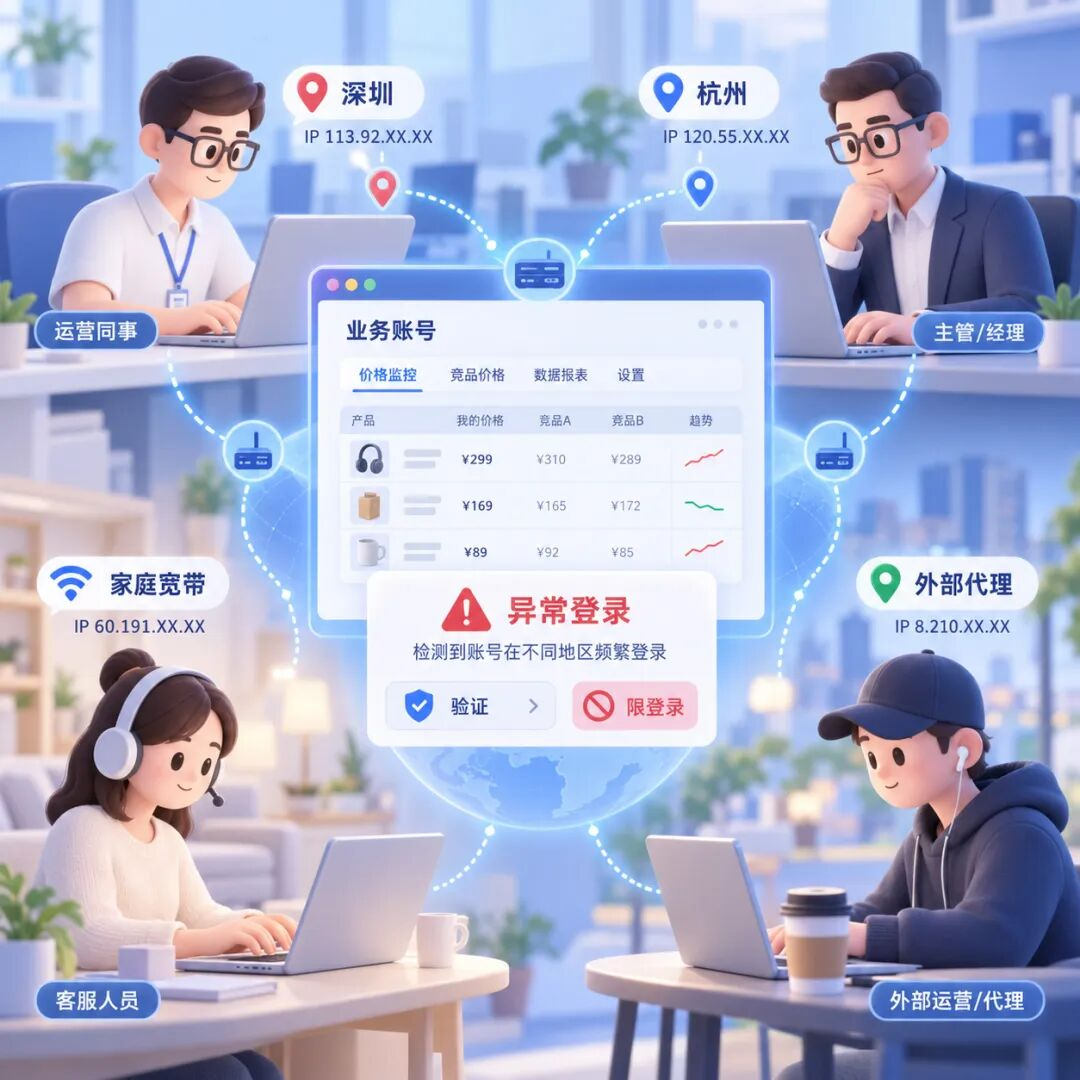
贝锐洋葱头浏览器的价值,不是“又一个浏览器”,而是把电商账号运营中最容易失控的四件事——网络身份、账号隔离、权限边界、操作审计——收进一个可管理平台。账号要稳,先让网络身份稳;团队要协作,先让权限和审计清晰。对于多人多地运营、多店铺矩阵、代运营协作的团队来说,这才是专用浏览器在账号运营管理场景下的真正优势。
未来浏览器将从“网页查看器”进化为融合AI、WebGPU、去中心化身份与实时协作的智能操作系统。通过意图驱动导航、无标签页聚合视图、原生隐私保护及低延迟协议,浏览器将重塑人与信息的关系。开发者需转型为体验架构师,以用户意图为核心构建应用。这一变革或将颠覆广告与订阅模式,推动Web迈向更高效、安全、自主的新纪元。
摘要:HTTPS证书错误(ERR_CERT_AUTHORITY_INVALID)SSL证书链导出证书
跨域问题是浏览器同源策略导致的资源访问限制,常见于前后端分离开发中。主要解决方案包括:1)CORS(主流方案),通过服务端设置HTTP头实现;2)JSONP(仅限GET请求);3)代理服务器(开发常用);4)WebSocket等特殊协议。其中CORS需要处理预检请求和凭证携带等特殊情况,生产环境建议避免使用通配符*,而应指定具体域名。开发时可结合代理方案,最终部署推荐同源或反向代理方式。选择方案时
启动选项,并且添加你本地的开发地址。
火狐浏览器——如何查看浏览器上所有的cookie?
区块链浏览器可以让项目更直观的展示前期准备安装git,mysql,node,npm,各版本如下图一 从github上拉取项目git clone https://github.com/hyperledger/blockchain-explorer.gitcd blockchain-explorer二 新建数据库并配置文件通过db/fabricexplorer.sql中的文件新建一个数据库mys
开发环境:python2.7#-*- coding:utf-8 -*-#实现了通过selenium 爬取网站所有的信息from selenium importwebdriverfrom selenium.webdriver.common.keys import Keysimportredef pageNum(number):print number.textimp
来源自我的博客http://www.yingzinanfei.com/2017/02/04/weixinneizhiliulanqidehttp_user_agent/Mozilla/5.0 (Linux; Android 6.0; 1503-M02 Build/MRA58K) AppleWebKit/537.36 (KHTML, like Gecko) Version/4.0 Chrome
前言最近写了一个js调用摄像头的代码,整体实现是非常简单,但是放到服务器上,通过外网访问后就会出现一个警告我们需要通过js调用摄像头,但在此之前我们需要创建一个https服务器。所以,这篇博文就是帮助大家如何通过js 调用PC端的摄像头。如何通过js调用摄像头先看一下js调用摄像头的具体实现。整个实现是基于Google提供的webRTC技术,它主要用来让浏览器实时获取和交换视频、音频和数
java对cookie的操作比较简单,主要介绍下简历cookie和读取cookie,以及如何设定cookie的生命周期和cookie的路径问题。建立一个无生命周期的cookie,即随着浏览器的关闭即消失的cookie,代码如下(别忘记需要依赖的jar包):HttpServletRequest requestHttpServletResponse responseCookie
断点续传,听上去似乎是个比较高级的话题,本文只讲述一下http版的断点续传,其他协议的大家可以自行研究。http协议中,服务端实现断点续传首先需要读取客户端传送的Range头信息,比如“Range: bytes=12583394-”这个就是指原来正在下载的文件需要从第12583394字节继续下载,然后我们利用java.io.File的skip方法,舍弃掉原文件的前n个字节,接着就继续慢慢wri
1. 基础概念篇1.1 介绍HTTP是Hyper Text Transfer Protocol(超文本传输协议)的缩写。它的发展是万维网协会(World Wide Web Consortium)和Internet工作小组IETF(Internet Engineering Task Force)合作的结果,(他们)最终发布了一系列的RFC,RFC 1945定义了HTTP/1.0版本。其中最著
1, hive 命令行模式,直接输入/hive/bin/hive的执行程序,或者输入 hive –service cli 用于linux平台命令行查询,查询语句基本跟mysql查询语句类似 2, hive web界面的启动方式,hive –service
核心提示:当录制脚本时,VuGen会拦截client端(浏览器)与server端(网站服务器)之间的对话,并且通通记录下来当录制脚本时,VuGen会拦截client端(浏览器)与server端(网站服务器)之间的对话,并且通通记录下来,产生脚本。在VuGen的Recording Log中,您可以找到浏览器与服务器之间所有的对话,包含通讯内容、日期、时间、浏览器的请求、服务器的响应内容等等。脚本
c++ builder的一些控件包装好了,直接使用,真的很便利。以下是我实现的用来接收http请求的.1)启动IdHTTPServer服务void __fastcall Tfrm_login::FormCreate(TObject *Sender){ IdHTTPServer1->Active=true;}2)在IdHTTPServer1CommandGet事件里面添
版本:Apache Http Server 2.2.22下载Apache源码,然后进入主目录按make方式编译,安装,如下:./configure --prefix=/usr/local/httpd --enable-so --enable-proxy --enable-proxy-ajp --enable-proxy-http --enable-proxy-ftp--enable-
<br />发现在浏览器中查看源代码会看不到php代码,这是为什么...<br /> <br />w3school中的教程对cookie的设置这部分实例不是很好
session:当新客户端发现一个HTTP请求时服务端会创建一个session.并分配一个sessionID作为服务端来客户端的识别,session对象会保存在服务端.此时session对象处天NEW STATE状态,如果调用 session.isNew()则返回true.当服务器处理完后,会将sessionID同reponse 一起传回客户端,并将其存到cookie中;当客户端再发送
<br />request对象和session对象的最大区别是生命周期request对象的生命周期是针对一个客户端(说确切点就是一个浏览器应用程序)的一起请求 当请求完毕之后,request里边的内容也将被释放点而session的生命周期也是针对一个客户端 但是却是在别人设置的会话周期内(一般是20-30分钟) session里边的内容将一直存在 即便关闭了这个客户端浏览器 session也不一定
<br />本帖转自:http://arantam.iteye.com/blog/706237<br /> <br />在Struts2下使用[拦截器]配合[session监听器]实现在线会员统计与防止重复登录<br />(哈,这标题可真够长的...)<br /> <br />需求:<br />1.管理员后台可显示当前在线访客数以及在线会员数(在线会员要求列出详细清单).<br />2.某个客户端
性能测试中通常需要模拟大量用户或者流量来进行测试。那么有一个很重要的问题就是单个用户的行为是怎样的。例如说如果我们要模拟100个人访问某一个网站,那么我们首先需要知道一个用户访问网站的流程,中间和服务器的交互过程是怎样的。这个部分通常会涉及到很多产品或者协议的细节,但是因为这些细节会被测试执行过程中的大量并发所放大,所以在开始的时候把这些细节弄清楚、弄准确是很重要的
//----------------------------------------------------- Html与JavaScript 理论//html文档的标记//头标记//标题标记 只能放在head标记中//script标记html文档的主体部分 body标签有以下一些属性: text : 整个网页中的文字颜色 link : 设定一般超链接文本的显示颜色 alink:按下鼠标
设置cookie 每个cookie都是一个名/值对,可以把下面这样一个字符串赋值给document.cookie: document.cookie="userId=828"; 如果要一次存储多个名/值对,可以使用分号加空格(; )隔开,例如: document.cookie="userId=828; userName=hulk"; 在cookie的名或值中不能使用分号(;)、逗号(,)、等号(=)
1.定义语言 格式: 〈meta http-equiv=〃Content-Type〃 content=〃text/html; charset=gb2312〃〉 这是META最常见的用法,在制作网页时,在纯HTML代码下都会看到它,它起的作用是定义你网页的语言,当访客浏览你的网页时,浏览器会自动识别并设置网页中的语言,如果你网页设置的是GB码,而访客没有安装GB码,这时网页只会呈现访客人所设置的
discuz 中cookie的有效期http://www.discuz.net/thread-868511-1-1.htmlcookie就是这个特点,赋值和销毁都要刷新一次才能完成安装Discuz后登录时Cookie有效期设置为浏览器进程没有效果,在这里搜索了一下,得到答案是:include目录下有个common.inc.php文件dsetcookie(sid, $sid, 60480
http://www.jb51.net/article/14143.htm 关于document.cookie的使用javascript发布:dxy 字体:[增加 减小] 类型:转载 设置cookie 每个cookie都是一个名/值对,可以把下面这样一个字符串赋值给document.cookie: document.cookie="userId=828"; 如果要一次
session会话的使用和分析 Session的中文译名叫做“会话”,其本来的含义是指有始有终的一系列动作/消息,比如打电话时从拿起电话拨号到挂断电话这中间的一系列过程可以称之为一个session。目前社会上对session的理解非常混乱:有时候我们可以看到这样的话“在一个浏览器会话期间,...”,这里的会话是指从一个浏览器窗口打开到关闭这个期间;也可以看到“用户(客户端)在一次会话期间”这样
本文深入解析了Vue项目开发中常见的跨域问题,对比了代理、CORS和JSONP三种主流解决方案。针对浏览器同源策略,详细阐述了各方案的实现原理、配置方法及适用场景:开发阶段推荐使用代理,生产环境应采用CORS标准方案,而JSONP因其安全性和功能限制,仅建议用于特定兼容场景。
在使用低版本火狐浏览器出现报错globalThis is not defined。
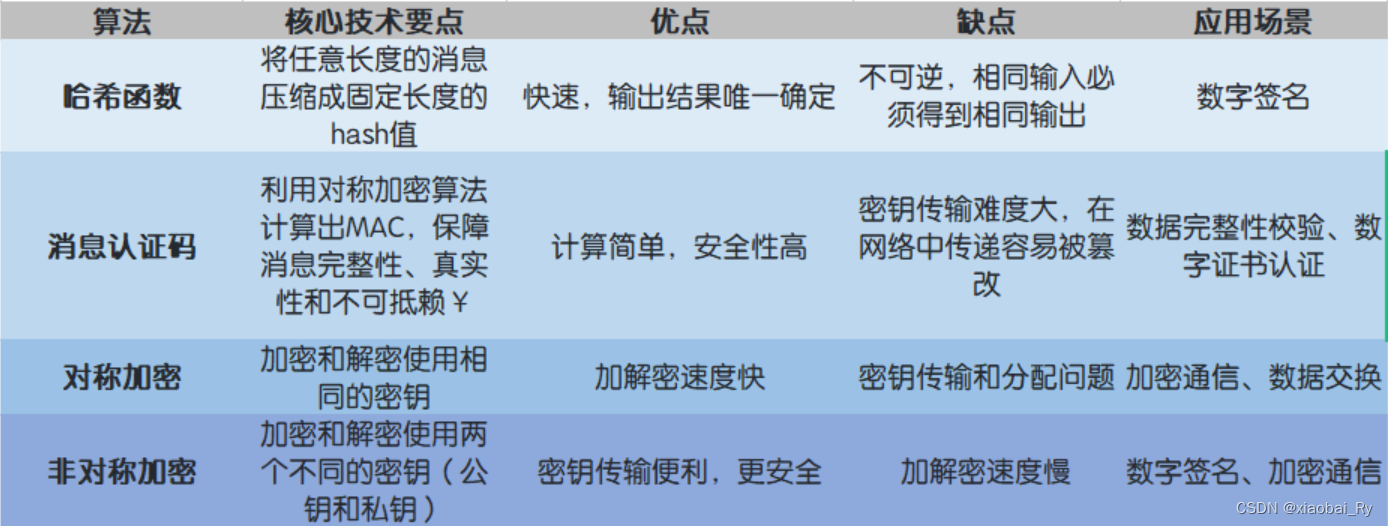
略微介绍一下前端中常见的加密算法。前端中常见的加密算法主要形式包括——哈希函数,消息认证码,对称加密和非对称加密算法。包括各类型的定义,优缺点及常见应用场景。
一、什么是跨域?同源策略:协议+域名+端口三、解决方案1.JSONP跨域2.跨域资源共享(CORS)简单请求CORS跨域示例3.nginx代理跨域nginx配置解决iconfont跨域nginx反向代理接口跨域4.nodejs中间件代理跨域5.document.domain + iframe跨域6.location.hash + iframe跨域7.window.name + iframe跨域8.
关于chrome升级到80版本之后(最坑的地方:灰度测试,即也可能存在同一版本不同人的浏览器表现不同),cookie的SameSite属性默认值由None变为Lax在Lax模式下,以下类型请求将受影响:请求类型示例正常模式Lax模式链接<a href="…">发送 Cookie发送 Cookie预加载<link rel=“prerender” href="…"/>发送 Co
1、打开谷歌Chrome浏览器,点击右上角的菜单按钮;2、在下拉菜单中点击打开“设置”;3、点击下方的“显示高级设置”;4、在隐私设置中,点击“内容设置”按钮;5、点击“所有cookie和网站数据”按钮;6、在搜索框中输入要清除Cookie的网站,比如baidu;7、在搜索结果中,进行点击选中要清除的项目;8、然后点击“删除”即可。...
我们来看当我们在浏览器输入http://www.mycompany.com:8080/mydir/index.html,幕后所发生的一切。首先http是一个应用层的协议,在这个层的协议,只是一种通讯规范,也就是因为双方要进行通讯,大家要事先约定一个规范。1.连接 当我们输入这样一个请求时,首先要建立一个socket连接,因为socket是通过ip和端口建立的,所以之前还有一个DNS解析...
测试环境:resin3.0.18,solaris配置你的 resin中的app-default.xml ,加上以下配置: <servlet servlet-name="resin-xtp"></servlet> <servlet servlet-name="resin-xtp&q
[align=center][b]关于document.cookie的使用[/b][/align][b]设置cookie[/b]每个cookie都是一个名/值对,可以把下面这样一个字符串赋值给document.cookie:document.cookie="userId=828";如果要一次存储多个名/值对,可以使用分号加空格(; )隔开,例如:document.cooki..
HTTP(HyperTextTransferProtocol)是超文本传输协议的缩写,它用于传送WWW方式的数据,关于HTTP协议的详细内容请参考RFC2616。HTTP协议采用了请求/响应模型。客户端向服务器发送一个请求,请求头包含请求的方法、URI、协议版本、以及包含请求修饰符、客户信息和内容的类似于MIME的消息结构。服务器以一个状态行作为响应,相应的内容包括消息协议的版本,成功或者...
<script type="text/javascript"></script><script src="http://pagead2.googlesyndication.com/pagead/show_ads.js" type="text/javascript"&am
今天试了一下只用SpringMVC写接口,然后用本地的 ajax 去访问接口请求 json 数据,但浏览器报了一个“跨域”请求的错误,个人理解的跨域问题是,服务端和客户端的请求不在同一个域名下,但是我这都是在本机上部署的呀,这是什么问题呢?原来我理解的“跨域”只是我个人的理解,在网上搜索解决方法,都是在SpringMVC 的服务器中写一个过滤器Filter ,让 Filter 拦截请求,在res
这几天在网上下载一款了比较的锤子游戏,然后开始游戏的时候各种网页加载在桌面上,删了又重新出现,重复了几次之后此现象没有发生。游戏中... 然后打开浏览器发现有些慢,看了一下地址栏发现请求的URL路径不对,然后就跳转到360导航页面。因为不喜欢首页有太多内容的缘故就一直在网上解决问题,想办法换掉首页,无论在浏览器重新设置还是在注册表里面修改,发现都不起作用。结果无意间我看了图标的属性发现文件位置那里
很简单!如下代码!即可!Intent intent = new Intent(Intent.ACTION_VIEW);//Intent.ACTION_VIEW固定写法intent.setData(Uri.parse(url));//url是你要跳转的网页地址startActivity(intent);
网络中游荡,不经意间就被感染,感染后不痛但是让人瘙痒烦躁。首先说明出现的问题,发现电脑每次开机、不定时(也许这个病毒设置的就是定时,没有具体统计)的出现 谷歌浏览器、ie浏览器 的快捷方式被修改,我修改和还原后没用,不躲久就又加上恶意网址链接了。我已经把注册表、各种浏览器的的主页都更改了,没用。恶意修改后如下:eg:"C:\Program Files (x86)\Internet Expl
当用户打开浏览器,访问某个网站时操作session时,服务器就会在服务器的内存为该浏览器分一个session对象,该session对象呗这个浏览器独占。这个session对象也可以看做是一个容器,session对象默认存在时间为30min,也可以修改。A:服务器分配给A客户端的session对象……如何理解session:①session可以看做一个容器类似于HashMap,有两列,
一、一个完整的http请求,步骤如下:- 1、首先建立TCP连接- 2、web浏览器向web服务器发送请求命令- 3、web浏览器发送请求头部信息- 4、web服务器应答- 5、web服务器发送应答头信息- 6、web服务器向浏览器发送数据- 7、web服务器关闭TCP连接二、一个http请求一般由四部分组成- http请求的方法或动作(get或
浏览器跨域问题解决办法–前言之前在一个项目中,调用了别的部门的接口,但是由于存在跨域问题,只能进行简单的本地数据模拟调试,然后再把资源给对方进行联调。这样的方法肯定不是最佳方案,正好最近看到一篇文章,说到的就是跨域问题的解决办法,所以进行了学习和整理。同源政策首先说说同源政策,最初,它的含义是指,A网页设置的Cookie,B网页不能打开,除非这两个网页“同源”。所谓“同源”,就是三个相同:协议相同
java.lang.IllegalArgumentException: Control character in cookie value or attribute.想做个
今天研究一个问题,就是用postman模拟网站的带验证码登录。本文把这一过程做个流水账式记录。我最初的设想是这样:http是一种无连接无状态协议,请求相应完毕连接即断开,由于其无状态,重复请求的身份认证一般通过session、cookie、url重写这几种方式来实现,我们的网站登录采用第三方库生成图片验证码,同时把验证码值存入session中。那么我可以先用浏览器debug登录请求,获取j
浏览器
——浏览器
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 openEuler 社区

 火山引擎视频云技术社区

 快递鸟社区

 乐奇 Rokid 开放社区