


- @m_de_g


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Python内部实现数组与标量相加时,使用“广播机制”先将标量5转换成元素值为5的5 x 7二维数组,再将scores和新生成的数组按位相加,等价于以下代码。例题[2-9] 生成均值为0、方差为1服从正态分布的4 x 5二维数组。生成5x6的二维随机整数,随机数的数值是0或1.数组的元素值随机生成,范围内的整数数组,数组的大小由参数。范围内各整数出现的概率相等。
的用户可以使用受影响的功能,但是该插件有一个设置允许低权限用户也可以访问它。之前的版本不会转义参数,这可能允许经过身份验证的用户执行。默认情况下,具有管理选项功能。

cve-2019-07-08——RDP漏洞利用一、影响的系统版本(1)Window2003(2)Window2008(3)Window2008 R2(4)Window xp(5)Window7二、测试环境kali ip:192.168.158.130靶机ip:192.168.158.139靶机搭建,请参考我的另一篇博客https://blog.csdn.net/m_de_g/article/det
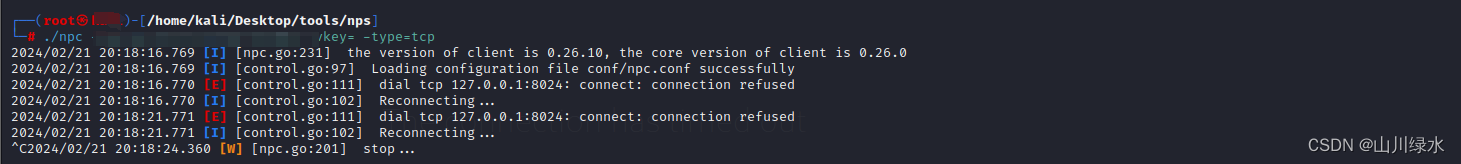
2024/02/21 20:18:16.769 [I] [npc.go:231] the version of client is0.26.10, the core version of client is 0.26.0 2024/02/21 20:18:16.769 [I] [control.go:97] Loading configuration file conf/npc.confsucce
本文记录了解决CTF题目overflow2的过程。作者在本地部署大模型Claude时遇到pwn环境安装报错,尝试升级pip仍无法解决。最终将报错信息输入AI后获得解决方案,直接生成exp脚本成功获取flag。文章展示了安装pwntools时遇到的各种依赖问题,包括paramiko、mako等组件的安装错误,以及最终通过AI辅助解决问题的完整过程。
本文介绍了如何利用RNG可预测性和栈溢出漏洞获取系统shell。首先通过checksec和反汇编分析程序保护机制和关键函数,定位到存在栈溢出的secret_contract函数。利用时间种子预测随机数,精确控制抽卡次数触发漏洞。构造payload时考虑栈对齐问题,插入ret gadget确保正确执行。最终通过发送精心构造的溢出数据,成功跳转到abyss_gateway函数获取shell权限。整个过
本文记录了解决CTF题目overflow2的过程。作者在本地部署大模型Claude时遇到pwn环境安装报错,尝试升级pip仍无法解决。最终将报错信息输入AI后获得解决方案,直接生成exp脚本成功获取flag。文章展示了安装pwntools时遇到的各种依赖问题,包括paramiko、mako等组件的安装错误,以及最终通过AI辅助解决问题的完整过程。
本文记录了解决CTF题目overflow2的过程。作者在本地部署大模型Claude时遇到pwn环境安装报错,尝试升级pip仍无法解决。最终将报错信息输入AI后获得解决方案,直接生成exp脚本成功获取flag。文章展示了安装pwntools时遇到的各种依赖问题,包括paramiko、mako等组件的安装错误,以及最终通过AI辅助解决问题的完整过程。
Windows Server 2008 R2 配置防火墙方法一:图形化界面1.入站规则配置1.开始—>管理工具—>高级安全Windows防火墙2.选择入站规则,找到我们需要配置的规则,如图所示的是万维网的入站规则,右键---->禁用规则3.我们可以新建规则,如下图所示,配置入站规则,选择入站规则—>右键—>新建规则4.这里有四种类型,可供选择,我们以端口为例,下一步5
阿里云服务器开放80端口1.先登录阿里云官网https://www.aliyun.com/2.点击控制台3.点击左边的三条杆4.点击进去之后,找到云服务器ECS5.点击蓝色字体的服务器名称6.找到安全组,安全组列表,加入安全组,配置规则7.点击入方向里的手动添加8.设置如下图所示的参数,最后记得保存哦9.至此,80端口就设置好了。因为我这里设置了Nginx,所以80端口会被占用10.我们在浏览器上