- @2401_86065041


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
网络协议分析Wireshark 是一款强大的网络协议分析工具,它能够捕获并解码网络流量中的数据包。通过使用 Wireshark,用户可以直观地看到 TCP/IP 协议栈中每一层的数据,从而帮助理解网络通信的详细过程。无论是初学者还是经验丰富的网络专家,都可以利用 Wireshark 进行网络故障排查、性能分析以及协议学习。这个工具的图形化界面使得数据包的分析变得简单明了,大大降低了学习 TCP/I

每年的金三银四,都是一次“弯道超车”的机会,而网络安全行业的供需失衡、高薪优势,让这份机会更加难得。对于应届生而言,这是快速入局高薪赛道的最佳时机;对于转行从业者而言,这是实现职业转型、摆脱职场困境的突破口;对于资深工程师而言,这是实现薪资跃升、聚焦垂直赛道的关键节点。网络安全行业的核心竞争力,从来不是“资历”,而是“实战能力”和“学习能力”。金三银四期间,找准自身定位、优化求职策略、避开求职陷阱

大赛汇聚全国顶尖高校团队,由两位院士指导,国家新一代自主安全计算系统产业集群全程参与,举办产业论坛、人才招聘和技术展示,促进高校人才与企业对接,为网络安全产业高水平发展提供支撑。赛事同期,国链中心副主任何俊在网络安全前沿技术及产业论坛上,系统介绍了国家新一代自主安全计算系统产业集群的发展规划、核心优势与平台建设,向与会嘉宾及学子清晰描绘了集群在构建自主安全计算产业生态中的战略布局与实施路径。360

本文介绍了网络安全中必备的Wireshark流量分析技能,从安装到实战应用全面讲解。主要内容包括:Wireshark基础界面解读、抓包设置与过滤器使用技巧(如host、port等规则)、显示过滤器的应用方法,以及两个实战案例——分析HTTP登录流量明文信息和检测SYN洪水攻击。文章还提供了简历撰写建议,帮助转行人员展示Wireshark技能。通过掌握"选对网卡+用对过滤器+分析关键包&q

等保 2.0 不是 “高深的技术名词”,而是 “网络安全建设的通用框架”—— 对大学生而言,学习等保的核心是 “理解框架逻辑 + 知道如何落地”,无需一开始掌握所有细节(如四级等保的量子加密),重点先掌握 “三级等保” 的技术要求和落地方法。未来无论你进入政府做安全合规、进入企业做安全建设,还是进入安全厂商做等保测评,等保 2.0 都是 “必备知识”。建议从 “模拟二级 / 三级等保方案设计” 入

30 岁转行不可怕,可怕的是 “怕晚” 而不敢开始。我 30 岁时从行政岗位转行,零基础学网安,中间也有过 “学不会想放弃” 的时候,但现在回头看,当初的选择是对的 —— 网安行业不仅给了我更高的薪资,更给了我 “越老越吃香” 的职业安全感。如果你也对网安感兴趣,别犹豫,从今天开始学第一节 Linux 课、练第一个靶机 —— 只要你愿意坚持,30 岁也能在网安行业找到属于自己的位置!有任何问题,欢

本文围绕企业数字化转型中的核心安全痛点,提出"数据安全防护、云环境攻防、安全运营自动化"三大实战方向。在数据安全方面,强调分级分类管理和全生命周期管控,提供数据泄露防护(DLP)具体措施与应急处置四步法;针对云环境特有风险,剖析云存储配置错误、容器安全漏洞等常见问题及防御方案;最后提出通过自动化提升安全运营效率。文中包含数据分级标准、云攻防技巧等实用工具和案例,帮助企业从被动防

2023 年深秋的一个凌晨,我盯着屏幕上滚动的报错信息,指尖在键盘上悬了三分钟没落下。作为某电商平台的 Java 开发工程师,这是我连续第三周为了 “紧急线上问题” 加班 —— 但这次的问题,和往常的 NullPointerException、数据库死锁都不同。日志里反复出现的像根刺,扎得我眼睛发涩。运维同事在群里甩过来的攻击溯源报告更刺眼:黑客利用我们支付系统的一个接口漏洞,在 2 小时内发起了
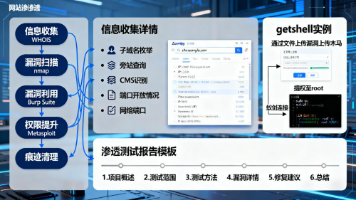
本文以test-shop.com电商网站为例,详细介绍了完整的网站渗透测试流程,包含6个关键阶段:信息收集(2小时)、漏洞扫描(3小时)、漏洞利用(3小时)、权限提升(2小时)、痕迹清理与报告(2小时)。通过Nmap、Burp Suite、Sqlmap等工具,从IP/域名收集、子域名探测、端口扫描开始,到发现SQL注入/XSS/文件上传漏洞,最终利用漏洞获取管理员权限和Webshell。文章提供了
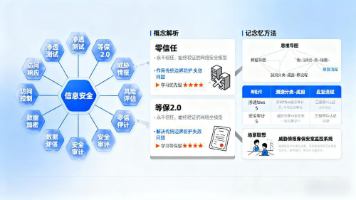
摘要: 本文针对转行网络安全的新人,用通俗语言解析10个核心概念:渗透测试(模拟黑客攻击找漏洞)、漏洞(系统安全缺口)、等保2.0(国家网络安全等级标准)、Web安全(网站防护基础领域)、应急响应(入侵后处理流程)、零日漏洞(未修复高危漏洞)、数据加密(敏感信息保护)、访问控制(权限管理)、安全基线(系统配置标准)及云安全(云端防护趋势)。这些概念是行业入门基础,掌握后能快速理解岗位需求与技术方向