


- @m0_55854679


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
文章目录防火墙简介为什么需要WAF?什么是WAF?与传统防火墙的区别功能局限性IPS(入侵防御系统)简介功能IDS(入侵检测系统)简介功能漏扫设备简介功能安全隔离网闸简介功能VPN设备简介安全审计系统防火墙简介防火墙指的是一个有软件和硬件设备组合而成、在内部网和外部网之间、专用网与公共网之间的界面上构造的保护屏障。它可通过监测、限制、更改跨越防火墙的数据流,尽可能地对外部屏蔽网络内部的信息、结构和
文章目录xss平台使用教程练习CTFhub web 反射型xssXSS平台xss平台使用教程xss平台使用教程练习CTFhub web 反射型xss在第一栏处输入测试语句<script>alert('xss')</script><script>alert(document.cookie)</script>我第一次做这道题也没有思路,也是通过看别人写的
利用python进行数据分析 —— python基础知识进阶重点笔记:正则表达式re.match 匹配开头re.search 全文匹配re.sub 替换删除re.compile 编译正则findall 返回列表finditer 返回迭代器re.split 分割返回列表(?P...) 分组匹配正则表达符号、修饰符通配符1 `^`:字符串的开头通配符2 `$`:字符串的结尾通配符3 `.`: 任何字符

CVE-2020-1957,Spring Boot中使用 Apache Shiro 进行身份验证、权限控制时,可以精心构造恶意的URL,利用 Apache Shiro 和 Spring Boot 对URL的处理的差异化,可以绕过 Apache Shiro 对 Spring Boot 中的 Servlet 的权限控制,越权并实现未授权访问。...

xss-labs通关攻略教程(level1~level 10)level 11——Referer信息在url处提交测试代码并查看源码javascript:alert('xss')查看服务器端源码在服务器端还将请求头中的referer头的值赋给了str11这个变量,再将变量值中的<和>删除之后就会插入到t_ref这个标签的value属性值中。而上一关的t_sort标签虽然也能接收并显示参
免杀、免杀思路、免杀技术、常见杀软绕过、msf生成后门

利用python进行数据分析 —— python基础知识进阶重点笔记:正则表达式re.match 匹配开头re.search 全文匹配re.sub 替换删除re.compile 编译正则findall 返回列表finditer 返回迭代器re.split 分割返回列表(?P...) 分组匹配正则表达符号、修饰符通配符1 `^`:字符串的开头通配符2 `$`:字符串的结尾通配符3 `.`: 任何字符
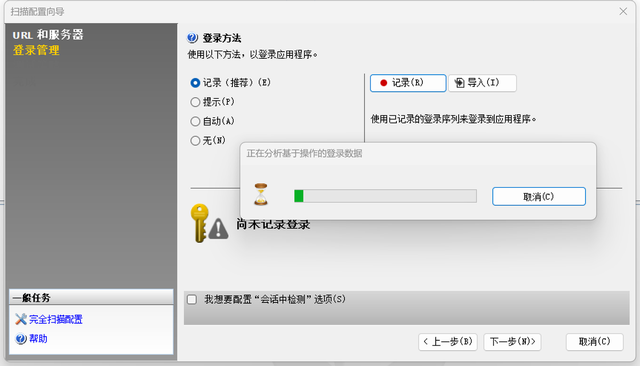
AppScan 是一种 Web 应用程序安全扫描工具,可帮助组织识别和修复其 Web 应用程序中的漏洞。它结合使用自动和手动测试技术来识别漏洞,例如跨站点脚本 (XSS)、SQL 注入和不安全的文件上传等。AppScan 可用于在开发生命周期的不同阶段扫描 Web 应用程序,包括设计、开发和测试阶段。它还可用于对生产 Web 应用程序执行持续的漏洞评估。该工具提供详细的报告,突出显示发现的漏洞,并
文章目录shell什么是shell查看shellshell与终端的区别VIM编辑器Linux常用命令shell什么是shell在计算机科学中,shell俗称外壳,能够接收用户的命令并翻译给操作系统执行,是用户与操作系统(内核)之间的桥梁。如windows的cmd命令行也是属于shell。查看shell查看系统支持哪些shell cat etc/shells查看正在使用的shell echo $SH
漏洞原理部分Web应用程序提供了一些命令执行的操作,例如,想要测试http://www.example.com是否可以正常连接,那么Web应用程序底层就很可能去调用系统操作命令,如果此处没有过滤好用户输入的数据,就很有可能形成系统命令执行漏洞。程序中因为某些功能需要执行系统命令,并通过网页传递参数到后台执行。然而最根本的原因是没有对输入框中的内容进行过滤,导致出现该漏洞,正常情况下输入框只能接收指