登录社区云,与社区用户共同成长
邀请您加入社区
RKE2部署kubernetes集群后,使用helm部署rancher,方便管理集群
关于zookeeper使用rancher搭建的集群,数据持久化的问题通常大数据集群往往离不开zookeeper. 在docker兴起的时代里,使用docker部署zookeeper并不是很困难。那docker版的zookeeper如何做到数据持久化呢?下面我们来一起学习一下,请大家多多指教:上图是我自己用rancher搭建的集群,并且用rancher搭建起来的zookeeper本来想把z...
helm、k8s dasboard、rancher、kubesphere介绍及使用
第一章我们搭建好了Mysql(主备复制)实例。第二章我们搭建好Rancher管理集群的基础设施- RKE2集群-Tarball方法-离线。本章我们计划使用helm-离线部署安装Rancher到RKE2集群中。1、这边文件记录了离线部署Rancher的注意事项。2、以及部署Rancher-backup备份Rancher.3、下一章我们开始正式的容灾测试。1、RKE2集群-etcd-Mysql主备倒换
参考环境查看登录后复制# cat /etc/redhat-releaseRocky Linux release 9.3 (Blue Onyx)# uname -aLinux Rocky9K8SMaster003021 5.14.0-362.18.1.el9_3.0.1.x86_64 #1 SMP PREEMPT...
ranhcer是通过docker部署的,rancher的内网地址是一个https地址,上面的配置是将https请求转发rancher的,具体为:https://rancher.XXXX.com代理到。rancher地址:https://10.173.113.42:8443。https://10.173.113.42:8443中.域名:https://rancher.XXXX.com。是对web s
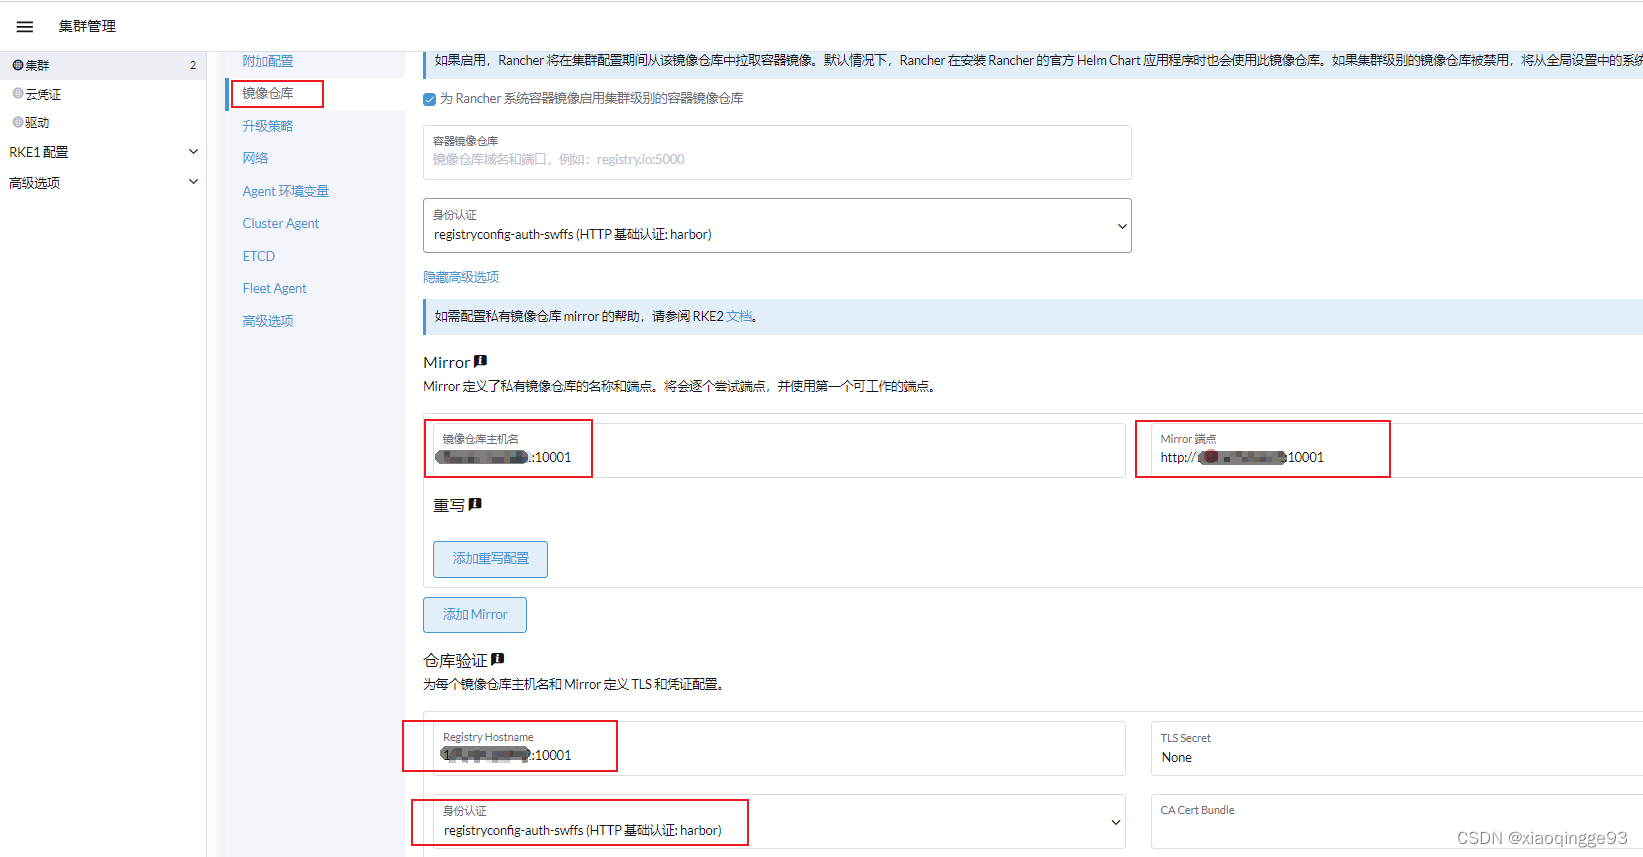
配置文件,实际上通过rke2安装的k8s需要在rancher集群管理中配置镜像仓库。搭建的k8s集群 通过http 拉取harbor私服镜像报错。网上一堆都是在对应node节点直接改。配置完会自动在节点创建对应的配置文件。
Rancher是一个 Kubernetes 管理工具,让你能在任何地方和任何提供商上部署和运行集群。Rancher 可以创建来自 Kubernetes 托管服务提供商的集群,创建节点并安装 Kubernetes,或者导入在任何地方运行的现有 Kubernetes 集群。Rancher 基于 Kubernetes 添加了新的功能,包括统一所有集群的身份验证和 RBAC,让系统管理员从一个位置控制全部
a. 新建应用负载均衡器创建名称,选择为内部对内访问【需要提前创建内网vpn才可以访问】g. 选择内网vpc,填写其中一个node节点的ip和节点暴露的端口号。d. 创建目标组选项:选择ip地址和https 443端口协议。i. 然后返回负载均衡界面,刷新,后直接选择新建的目标组即可。b. 配置vpc和子网为私有子网,选择安全组【默认即可】l. 配置完成后,查看目标组会显示为已就绪状态。e. 选择
在RKE集群中,Rancher服务器数据存储在etcd上。这个etcd数据库在所有三个节点上运行。etcd数据库需要奇数个节点,这样它总是可以选出一个拥有大多数etcd集群的领导者。如果etcd数据库不能选出一个领导者,etcd可能会遭受分裂的大脑,需要从备份中恢复集群。如果三个etcd节点中的一个失败,剩下的两个节点可以选举一个领导者,因为它们拥有etcd节点总数的大多数。
Mac docker执行rancher-agent报错 cannot connect to the Docker daemon at unix:///var/run/docker.sock.执行后需要等待 etcd、worker、controlplane 等镜像的拉取(看个人网速)……在rancher页面生成的命令中,加入。
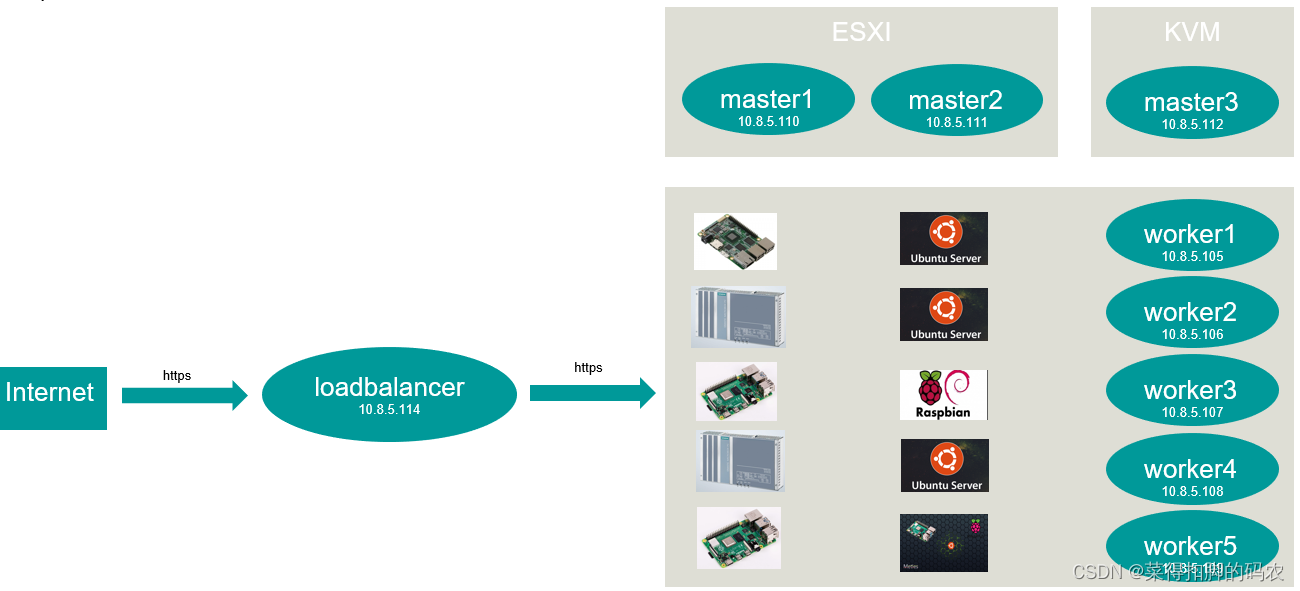
使用rancher在树莓派与IPC和upboard上搭建一个异构高可用k8s集群的详细教程(手把手教学--配置NTP DNS 静态IP等等)
一、hostport1、deploy.sh#!/bin/shsource /etc/profileprojectName=$1namespace=$2replicas=$3image=$4containerPort=$5hostPort=$6eval "cat <<EOF$(< deploymentTemplate.yml)EOF"
Rancher是一个用于部署和管理生产环境的容器的开源平台,它与Kubernetes/Mesos/Docker Swarm进行集成使得在任何硬件环境上容器化应用变得触手可及.在这个系列的教程中我们将会学习如何使用rancher,本文主要用于介绍如何在Rancher的Cattle环境中添加Host.
windows11 安装 Rancher Desktop 碰到的问题。
项目前期准备在阿里云的容器镜像服务中创建一个镜像仓库,用于部署创建好之后,在本地创建maven的环境设置pom.xml<plugin><!--https://github.com/GoogleContainerTools/jib/tree/master/jib-maven-plugin#example--><groupI.
最近在给课题组搭服务器。此文档讲述了拿到裸机以后,如何将它们配置为rke2集群并使用rancher管理。
IOT还是有很多地方可以使用的。同时国家也在加强信息化建设,做个开源的IOT管理系统,方便内网部署。可以在不同云直接进行切换。省得发生像google iot core 一样的事情。起一个大俗名,就叫 iot-manager 项目:使用rancher的开源项目Octopus进行二次开发,再迭代完善。
新书推荐<JAVA服务端研发知识图谱>,针对初入社会的小伙伴福利哦。期望您能把这本书当成在Java服务端领域探索的一张微缩地图。 计算机自发明以来至今不到百年时间,但是其发展速度却是超乎想象的。这种快速的发展不仅表现在纯科研的方面,还表现在技术的普及及应用方面。首先,计算机硬件在长达半个多世纪的时间内,遵循摩尔定律一的发展规则;其次,计算机软件从最初的纸带打孔编程已经发展到现...
Rancher 之前在阿里云的 OpenAnolis 和Oracle云的 RockyLinux 上安装时,核心只需要解决镜像下载问题即可,但是在 OpenEuler 上遇到了 **cgroup驱动问题** 和 **iptables内核模块缺失问题** ,本文详细介绍异常日志现场以及解决方法。
无论是有位置传感器还是无位置传感器的BLDC电机控制,Simulink都为我们提供了强大的建模与仿真平台。有位置传感器控制实现简单、可靠性高;无位置传感器控制则减少了硬件成本和复杂度,但对算法要求更高。通过Matlab代码与Simulink的结合,我们能够灵活地调整和优化控制策略,深入研究BLDC电机在不同工况下的性能表现,为实际应用提供有力的技术支持。希望这篇博文能帮助你对BLDC电机的Simu
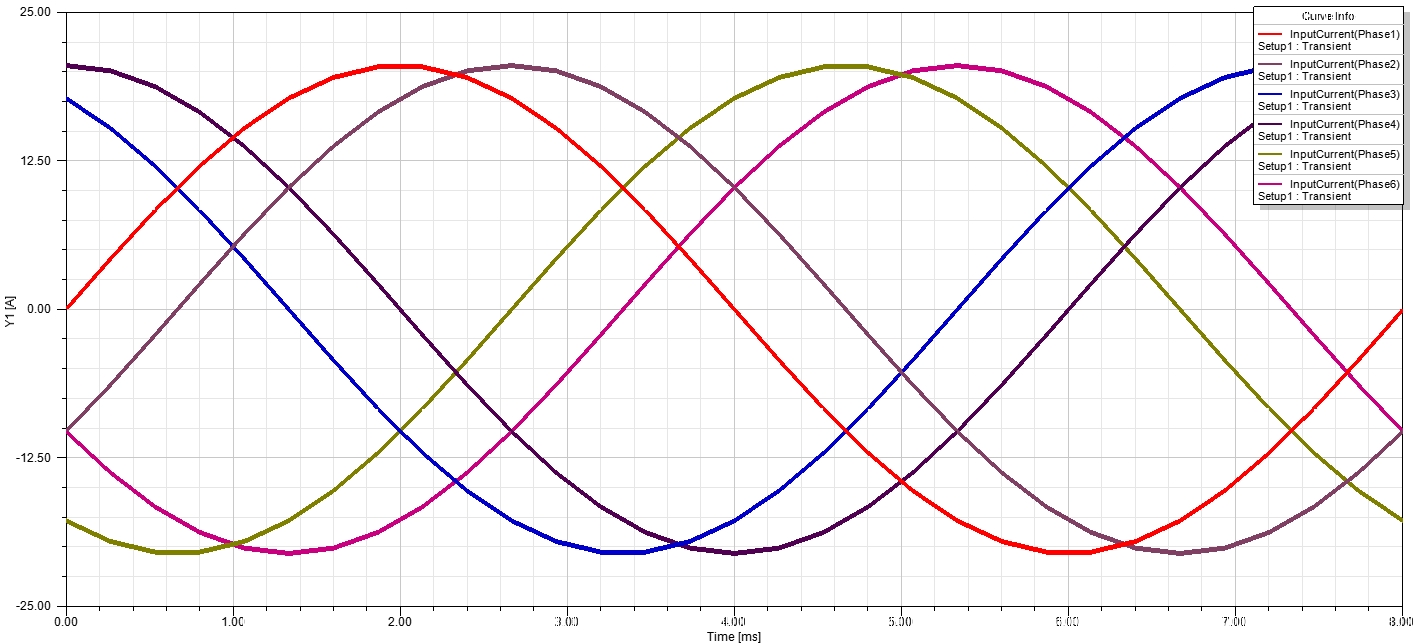
首先,六相无刷直流电机和普通的三相无刷电机相比,多了三个相。我们来看一段简单的代码,这段代码是用来控制六相无刷电机的PWM信号生成的。假设我们要控制一个六相无刷电机,我们可以使用一个微控制器(比如STM32)来生成PWM信号,并通过电机驱动器来控制电机。接下来,我们来看看电机的性能波形。六相无刷电机的波形通常比三相电机更平滑,这是因为它的相数更多,电流分布更均匀。通过这种方式,我们可以依次生成六个
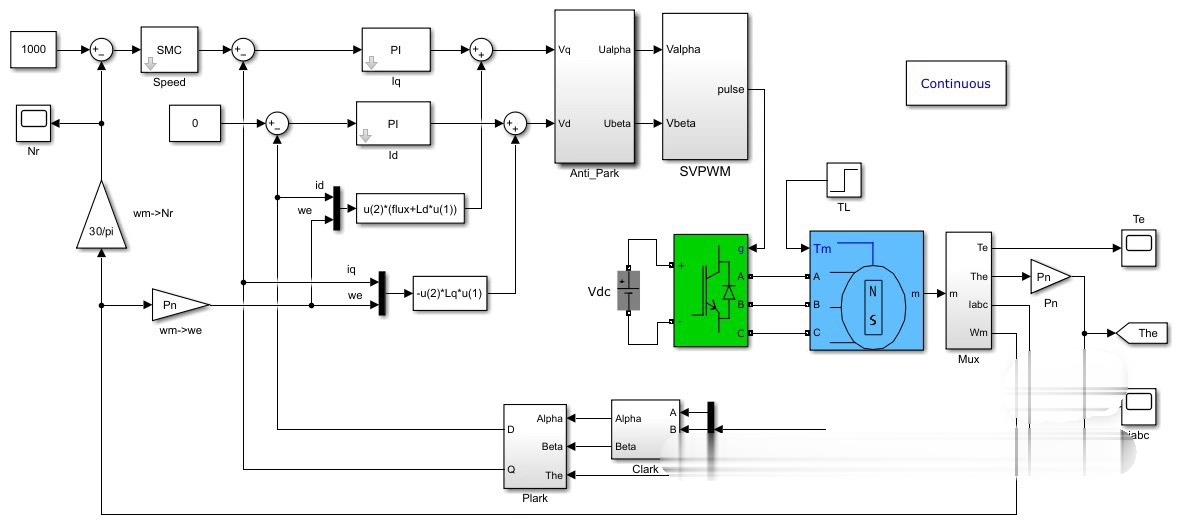
这里有个调试小技巧:调电流环时先把转速环切手动,盯着d轴电流响应,把Kp从0.1往上怼,直到电机启动时电流波形像爬楼梯而不是坐电梯。这四种模型在突卸负载测试时表现迥异:PI控制在20ms内恢复稳态,滞环控制在15ms但电流毛刺多,滑模控制基本看不出波动,PR控制在30ms但电流正弦度最优。(4)若电流控制中不采用坐标变换,则相应电流环PI控制器换成PR控制器,则对应PMSM_PR。(4)若电流控制
Java语言在近年来的版本更新中,引入了Records(记录类)和Sealed Classes(密封类)两大特性,它们共同为代码架构的重塑提供了革命性的工具。Records提供了一种简洁、透明的方式来建模不可变数据,而Sealed Classes则通过对继承体系的精确控制,增强了领域模型的完整性和安全性。本文将深入解析这两大特性如何协同工作,以创建更健壮、更易维护的代码架构。
,所有命令直接复制粘贴,不要手动输入(避免拼写错误),每一步执行完成后,确认无报错再进行下一步;核心目标:Ubuntu 24.04 系统下,一台机器搭建 K3s 单节点集群,只保留 Rancher 可视化面板(功能更强、操作更简单),全程复制粘贴命令,无需手动修改配置,新手零门槛上手。这一步是核心,导入后才能在 Rancher 面板中管理 K3s 集群( pods、容器、节点等),全程图形化操作,
Rancher是一款开源的企业级多集群Kubernetes管理平台,可实现对混合云、本地数据中心等多K8s集群的集中管控。本文介绍了Rancher与K8s的核心区别,并通过实操演示了Rancher的安装部署、已有K8s集群接入、监控系统配置等全流程。实验环境包含4台节点服务器,详细讲解了Rancher服务的容器化部署方法,以及如何通过可视化界面导入管理现有K8s集群。内容涵盖从环境准备到集群验证的
在当今云原生技术快速发展的时代,Kubernetes(简称K8s)已成为容器编排领域的事实标准。然而,随着微服务架构的普及和集群规模的扩大,直接管理Kubernetes资源变得越来越复杂。本文将深入探讨三个关键的Kubernetes生态工具——Helm和Rancher,它们分别解决了Kubernetes应用管理中的不同痛点,从应用打包部署、自动扩缩容到集群统一管理,构成了完整的云原生解决方案。He
Helm 是 Kubernetes 的官方包管理工具,类似于传统 Linux 系统中的 YUM 或 APT。它通过打包的方式简化了 Kubernetes 应用的部署和管理,支持版本控制和动态配置。核心价值:简化微服务化项目的容器部署和管理支持应用发布的版本控制提供模板化配置,动态生成 K8s 资源清单nginx/├── Chart.yaml # Chart 元数据├── values.ya
前置:任何ubuntu稳定版,最好是22.04,20.04,24.04。一、安装docker,仅需安装docker-ce即可。三、登录rancher,按提示添加账号即可。2、拉取rancher镜像。二、部署rancher。
本文提供Rancher和Kuberentes快速安装的步骤和国内镜像仓库,介绍单机原理,配置Keycloak提供SSO统一登录,并提供在线环境开放学习体验
复制那段到master节点服务器上运行注意:注意:运行前先关闭防火墙# 临时关闭防火墙(开机会自启)# 查看防火墙状态#永久关闭(开机也不会自启)本文详细介绍了在云计算与容器化技术背景下,使用 Rancher 进行 Kubernetes(K8s)集群管理的相关内容。首先阐述了企业在容器化进程中面临的跨云、跨数据中心 K8s 集群管理挑战,以及 Rancher 作为解决这些挑战的关键工具的重要性和核
Rancher官方维护了151个镜像仓库,支撑Rancher生态,主要包含有Rancher官方的镜像,安全增强镜像,以及mirror的一些其他开源镜像,便于在特殊网络环境中可以完全离线化打包和分发。
Rancher是一款开源的企业级多集群Kubernetes管理平台,核心价值在于解决K8s集群在混合云+本地数据中心场景下的集中部署与管理问题,同时保障集群安全性,简化容器化应用的交付流程。无需深度掌握K8s概念,通过可视化界面即可完成集群与应用管理;支持多集群统一管控,适配公有云、私有云、物理机等多种部署环境;内置安全机制与监控能力,满足企业级生产环境需求。Rancher官方文档:https:/
对于想要落地云原生、但又受限于K8s管理复杂度的企业来说,Rancher是一个“开箱即用”的解决方案。它不仅实现了多集群、跨环境的统一管控,还通过集成DevOps工具链、简化操作流程,让K8s的学习和使用门槛大幅降低。无论是初创企业快速搭建容器平台,还是大型企业进行多云战略布局,Rancher都能成为可靠的助力。如果你还在为K8s管理发愁,不妨尝试一下Rancher,体验“让Kubernetes随
rancher
——rancher
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区



 天工造物局







 DAMO开发者矩阵


 openEuler 社区


 码道开发者社区
 亚马逊云科技技术品牌专区