登录社区云,与社区用户共同成长
邀请您加入社区
1、同样的argocd版本在x86部署后正常,麒麟部署完成后提示“lookup argocd on 100.64.0.10:53: server misbehaving”;full=true'#查看服务情况。
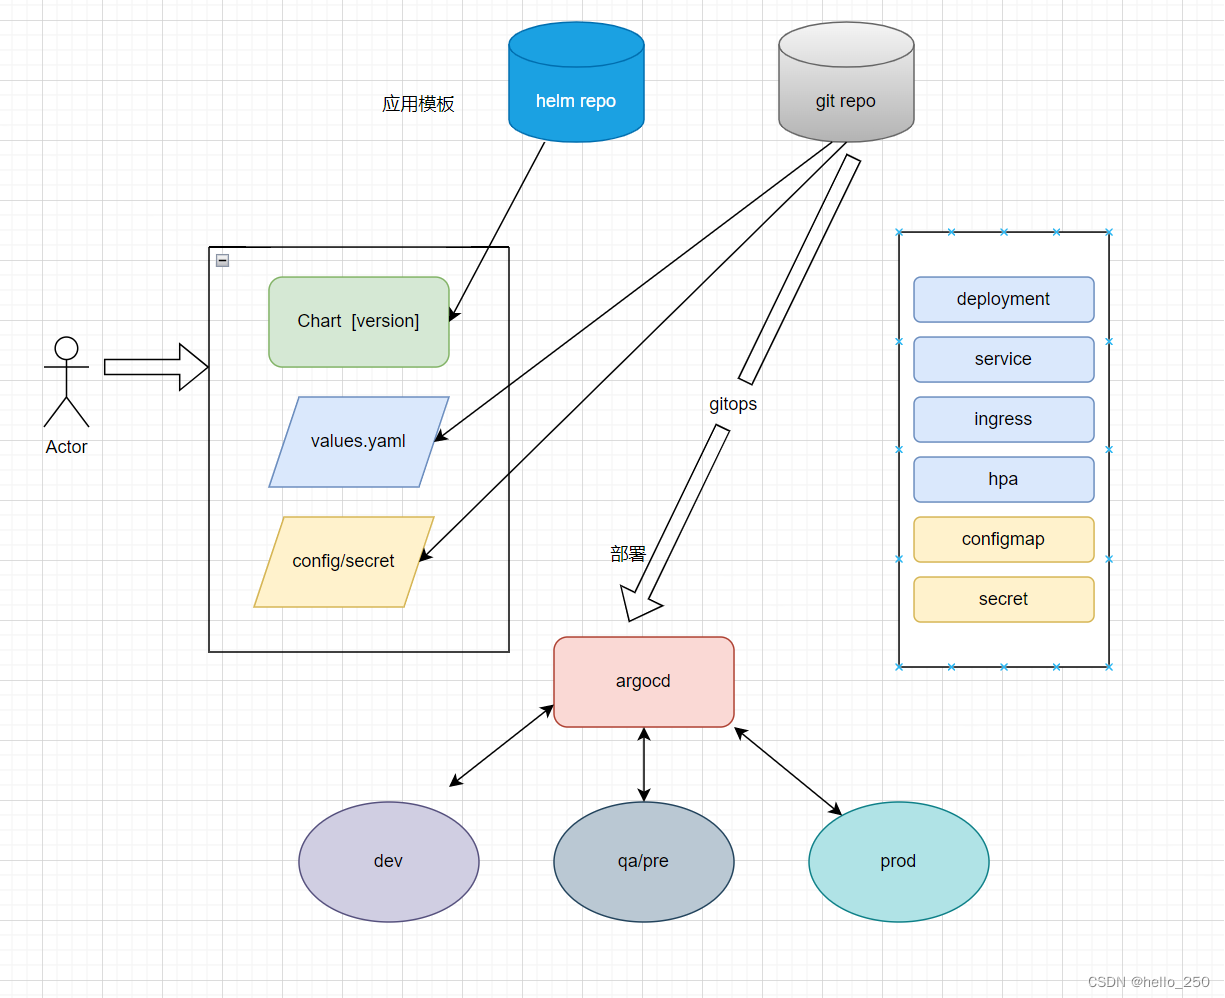
这里我只是想做一个v1.0版本,后期逐步的进化。我这里是最近单的docker in docker的方式打包镜像,正确的方式可以使用sidecar的方式或者kaniko的方式后面去实现,这里直接build完推送到镜像仓库。argocd的原理就是再k8s里面有一个控制器一直监听git的变化,然后对比集群中实际的状态,所以你也要先有一个git仓库,这里就是helm的仓库。ci无非就是从 gitlab拉取
然后用kustomize管理不同应用、不同环境的values.yaml,这样可以保证相同的部分只配置一份,每个实例只需要覆盖或者移除自己不需要的配置。随着k8s的弹性能力和调度能力的发展,越来越多的业务接入了k8s部署,但是基于k8s部署带来的yaml资源文件维护却成了运维工作中比较重的负担。基于cmdb + 规则引擎的yaml配置管理,比如引入istio、挂载pvc等只需要在cmdb里配置相应的
argocd有自己的声明式写法,这里定义一个用来调用和管理应用部署的资源清单;
Argo CD 默认情况下每 3 分钟会检测 Git 仓库一次,用于判断应用实际状态是否和 Git 中声明的期望状态一致,如果不一致,状态就转换为 OutOfSync。syncPolicy : 指定自动同步策略和频率,不配置时需要手动触发同步。automated : 检测到实际状态与期望状态不一致时,采取的同步措施。selfHeal : 当集群世纪状态不符合期望状态时,自动同步。prune : 自
【代码】kubesphere argocd报 rpc error=“authentication required“
2.暴露argo服务需要安装ingress-nginx-controller,通过deploy.yaml来配置,需要注意:镜像无法拉取问题,external...这俩配置,进行nginx-controll的pod去修改nginx的server配置,nginx-controll的pod显示running却因为secret的问题而不正常、此时需要修改secret来进行应用,pod中patch的comp
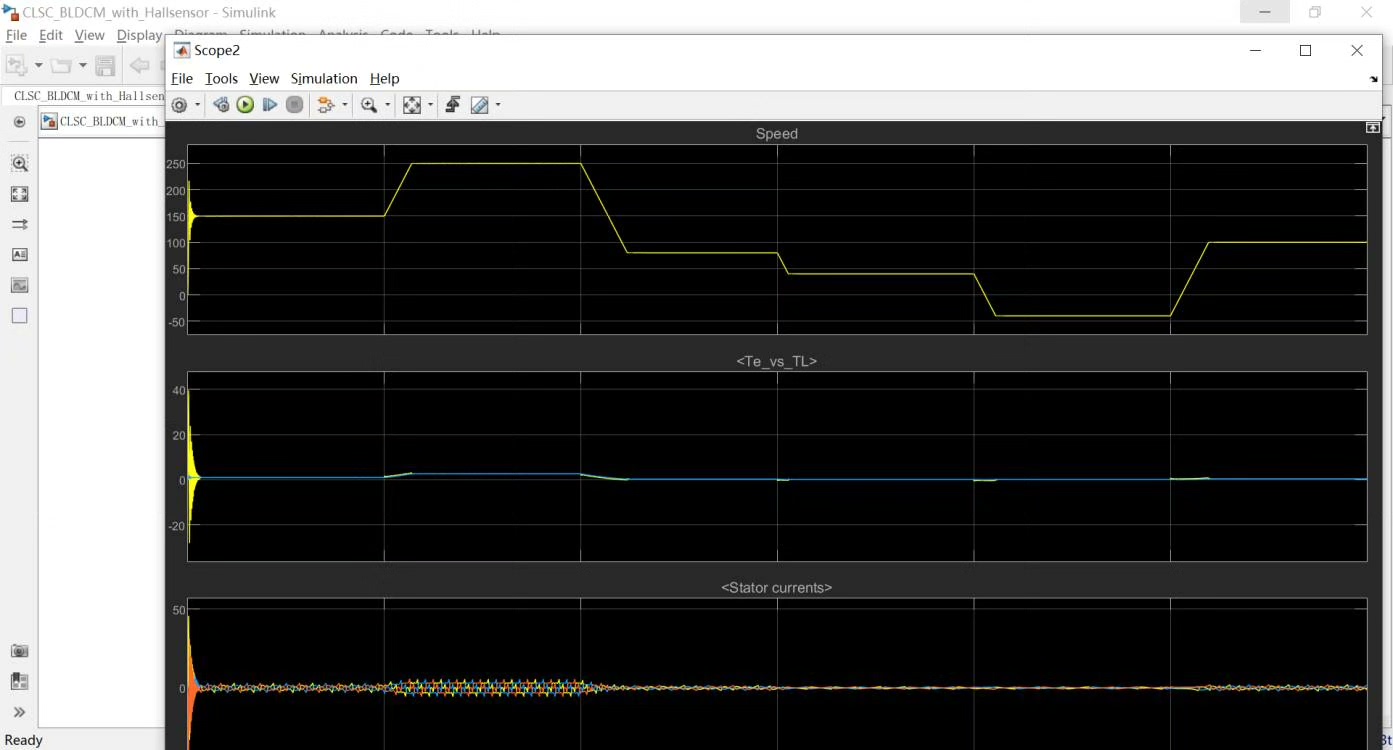
仿真结果(此处脑补完美跟踪的转速曲线)显示,从1000rpm阶跃到2000rpm时调节时间不到0.2秒,稳态误差控制在±3rpm以内。有个坑是当转速突变时霍尔信号跳变可能不连续,后来在速度环PI控制器里加了个抗积分饱和才搞定。转速环的PI参数调得我头大,最后锁定在Kp=0.15,Ki=2.8。无刷直流电机带霍尔传感器仿真,采用自建的无刷直流电机部分。无刷直流电机带霍尔传感器仿真,采用自建的无刷直流
GitOps 是一种基于 Git 的持续交付方法,通过将 Git 作为唯一可信源,实现基础设施和应用程序的自动化部署与管理。其核心思想是将所有配置、代码和策略存储在 Git 仓库中,并通过自动化工具(如 ArgoCD 或 Flux)实现与目标环境的同步。Git 作为单一事实来源(Single Source of Truth),所有变更通过 Pull Request 提交,便于审计和回滚。GitOp
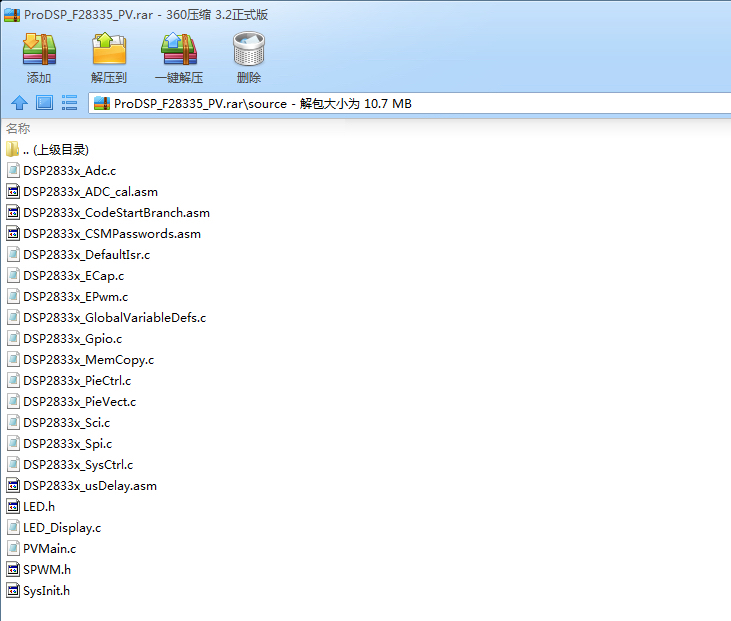
本装置DC-DC采用Boost升压,DCAC采用单相全桥逆变电路结构,以TI公司的浮点数字信号控制器TMS320F28335 DSP为控制电路核心,采用规则采样法和DSP片内ePWM模块功能实现PWM和SPWM波。本装置DC-DC采用Boost升压,DCAC采用单相全桥逆变电路结构,以TI公司的浮点数字信号控制器TMS320F28335 DSP为控制电路核心,采用规则采样法和DSP片内ePWM模块
GitOps通过将基础设施声明文件(如Dockerfile、Kubernetes YAML)存储在Git仓库中,实现版本控制和自动化部署。工具如Argo CD可监听仓库变化,自动同步到集群。容器化技术近年来快速发展,Docker、Kubernetes等工具已成为主流。传统的容器化安装方式通常依赖官方镜像或手动构建,但新兴玩法为部署流程带来了更多灵活性和效率。这些创新方法通过组合现有技术,在部署效率
例如,通过Eureka或Consul实现服务注册与发现,使用Spring Cloud Config进行集中式配置管理,借助Hystrix实现服务熔断与降级,并通过Zuul或Spring Cloud Gateway构建API网关。在复杂的微服务网络中,服务网格通过Sidecar代理模式接管了服务间的网络通信,实现了精细化的流量管理、安全策略和遥测数据收集。微服务架构的演进并未停止。Serverles
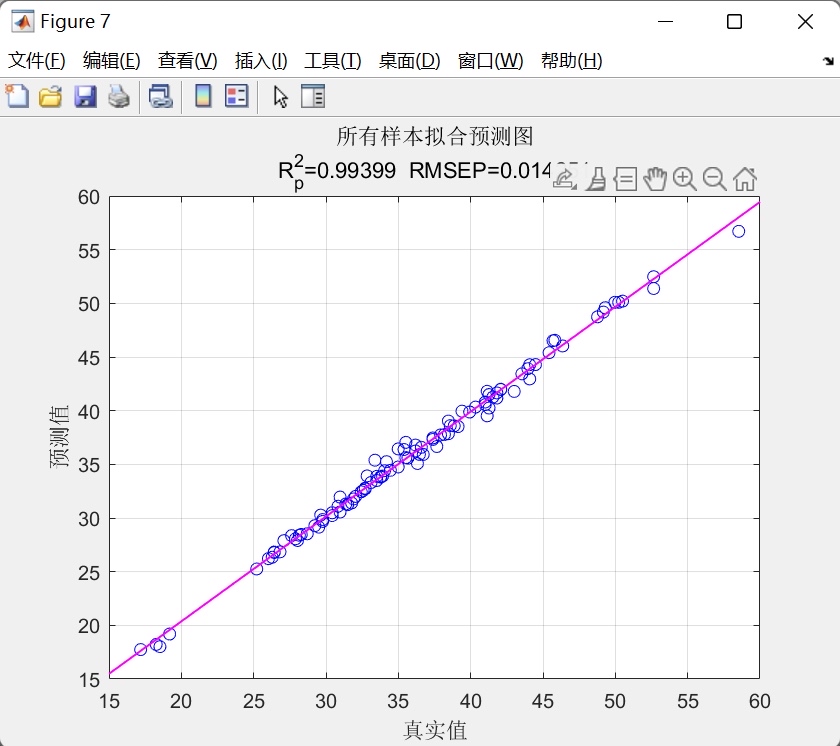
今天咱们不整虚的,直接上代码开箱即用,手把手教你调参不迷路。上周用这个模板预测股票走势,把10个技术指标塞进去,预测收盘价的MAPE居然压到3%以内。当然,实盘有风险,优化需谨慎——就像MFO里的飞蛾,别被局部最优的火光晃瞎眼。严谨派可以改成K折交叉验证,不过对于初版代码,简单粗暴更适合快速验证——毕竟老板催进度时可没空等10折验证跑完。上周帮师妹处理气候数据,16个气象因子预测降水量,直接把1:
$ \text{Git 仓库} \xrightarrow{\text{变更}} \text{ArgoCD} \xrightarrow{\text{自动同步}} \text{K8s 集群} $$:生产环境建议启用 SSO 认证和 RBAC 授权,详细配置参考。
Pod 卡在 ContainerCreating。SSH 连接 GitHub 失败。同步状态 Degraded。健康状态 Degraded。
摘要:Kubernetes Operator重构了传统测试环境管理模式,解决了环境漂移、依赖混乱、复现困难和资源浪费四大顽疾。通过将运维知识编码为CRD和控制器,实现测试环境即代码,使部署时间从4小时缩短至90秒,配置一致性达100%。开源实践如DorisOperator展示了企业级应用价值,结合快照恢复、RBAC控制和成本优化策略,推动测试基础设施向自治化、智能化发展,让团队聚焦业务验证而非环境
是正常的 —— 这个容器出于安全考虑,根文件系统是只读的。你不应该也不需要在容器内手动克隆仓库。修改github中的yaml配置,自动触发argocd的部署流程。内网环境下,http的方式有可能会报错。1、在 Kubernetes 节点上生成新密钥(注意:不要加密码)3、在 ArgoCD 中添加仓库时,填写私钥内容。在 ArgoCD 中添加 GitHub 仓库。argocd中添加仓库时有可能会报错
Kubernetes 原生 Secret 并不是真正意义上的“安全存储”Base64 不是加密,只是编码Secret 会出现在 etcd、节点内存、Pod 环境变量等多个位置企业环境通常不会直接使用原生 Secret因此围绕 Secret 管理,逐渐形成了几种主流方案。由 Bitnami 提出。Secret↓kubeseal↓↓ GitGit↓ArgoCD↓Cluster↓SecretGit 中存
你想要的那点GitOps 价值——「git 仓库是唯一真相源,改了就自动上线,能回滚,有记录」——用 git +docker compose 二十行脚本就能拿到 90%,而且没有控制平面要维护。),发现跟踪的分支动了,就跑:```bashgit pull --ff-onlydocker compose pulldocker compose up -d --remove-orphans````–re
本文介绍了如何通过GitOps(ArgoCD)优雅地管理Kubernetes Gateway API和Kong网关的安装配置。采用App of Apps模式,将配置分为调度层(argocd-apps/)和基建实体层(infrastructure/kong-gateway/),实现控制面与数据面的解耦。部署分三步:1)通过Sync Wave优先安装CRD;2)安装Kong控制器并关闭CRD自动安装;
ArgoCD和Kubernetes的关系,一句话就能说清:Kubernetes是ArgoCD的“宿主环境”和“执行力来源”,ArgoCD是Kubernetes的“智能自动化大脑”。底层:基础设施(服务器、网络、存储)中间层:Kubernetes(容器编排,提供API)上层:ArgoCD(应用层,调用K8s API实现GitOps)每层都依赖它的下一层,层层递进,缺一不可。这就是云原生技术栈的优雅之
传统 CI/CD 通常采用推送模式:CI 系统构建镜像后,通过脚本执行或调用 API 将新版本部署到集群。这种方式存在几个痛点:操作不可追溯:谁在什么时候改变了什么?环境不一致:手动操作容易导致集群状态与定义文件出现漂移。权限暴露:CI 系统通常持有集群写入凭证,存在安全风险。GitOps声明式配置:系统的期望状态完全由 Git 仓库中的声明式文件描述(YAML、Helm Chart、Kustom
你改 Git,ArgoCD 改集群;集群有人偷偷 kubectl edit,ArgoCD 会自动拉回来(自愈)。这篇文章从 GitOps 四原则出发,带你落地 ArgoCD 多环境管理、渐进式交付(Argo Rollouts)、通知和 SSO,让部署从"手工活"变成"Git 驱动的自动化闭环"。
CI/CD 搭建步骤,小白一次性成功
大规模业务自动化运维,CI/CD 标准化方案参考
摘要: ArgoCD是GitOps理念的核心实现工具,将Git作为集群状态的唯一真相源。相比传统CI/CD(手动kubectl易漂移、难审计),GitOps通过声明式同步实现自动化部署:开发者只需提交Git变更,ArgoCD自动对比Git与集群差异并同步,确保集群状态始终与Git定义一致。文章详解了ArgoCD架构(Application/AppProject)、自动/手动同步策略、多集群管理,以
通过 clusterResourceWhitelist 显式授权,可解决 xxx not permitted 问题。
它是"你上次告诉它的那个状态",而不是"你 Git 仓库里那个状态"。
stm32指纹考勤机 (程序源码包括app程序+pcb电路图+原件清单)实现的功能如下所示:(1) 用户可操控按键对用户进行录入、删除、清空数据以及查看历史记录等操作。(2) 继电器可模拟指纹开锁。(3) 用户可操控按键控制蜂鸣器发出蜂鸣声模拟报警。(4) 搭载了实时时钟记录用户考勤的时间。(5) 考勤管理APP连接考勤机后可在智能终端上显示记录数据。(6) 考勤管理APP可以对继电器和蜂鸣器进行
本文介绍了基于Tekton和ArgoCD的CI/CD实践指南,将复杂流程简化为通俗易懂的"建筑工人"和"搬家公司"比喻。Tekton负责构建镜像(CI阶段),ArgoCD负责部署到Kubernetes(CD阶段),Git作为唯一真相来源。指南包含架构总览、环境信息、核心组件速查表以及日常操作指南,帮助开发者快速掌握从代码提交到自动部署的全流程,实现"改代码→git push→喝咖啡→部署完成"的自
Argo CD 是一款基于 GitOps 模型的 Kubernetes 持续交付工具,通过声明式配置实现应用的自动化部署、同步和回滚。其核心思想是将 Git 仓库作为应用状态的唯一真实来源,确保 Kubernetes 集群的实时状态与 Git 中定义的期望状态一致。Tekton 是由 Google 开源的云原生 CI/CD 工具,通过K8S云平台快速灵活定义流水线,实现构建、测试和部署。
GitLab CI 是 GitLab 内置的自动化工具链,提供从代码提交到生产部署的全流程支持,其核心优势在于与 GitLab 代码仓库的无缝集成。Argo CD 是一款基于 GitOps 模型的 Kubernetes 持续交付工具,通过声明式配置实现应用的自动化部署、同步和回滚。其核心思想是将 Git 仓库作为应用状态的唯一真实来源,确保 Kubernetes 集群的实时状态与 Git 中定
浏览器访问 HTTPS 会提示证书不安全(自签名证书),点击"高级"→"继续访问"即可。
Argo CD是专门为k8s设计的持续交付工具。
本文探讨了在 Kubernetes 和 GitOps 实践中遇到的"YAML地狱"问题及解决方案。当团队拥有大量相似架构的微服务时,传统手动维护重复的 YAML 配置效率低下且易出错。文章提出了一种将 Helm 模板像 Terraform 模块一样管理的方案: 通过将通用 Helm 模板存放在独立 Git 仓库,实现配置与代码的彻底解耦 使用 Git URL 直接引用模板,而非镜像地址,实现模板的
argocd
——argocd
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区


 天工造物局


 码道开发者社区

 亚马逊云科技技术品牌专区




 AI硬件创业社区
 AI编程社区