登录社区云,与社区用户共同成长
邀请您加入社区
上篇文章介绍了在内核角度tcpdump的抓包原理(1),主要流程如下:应用层通过libpcap库:调用系统调用创建socket,sock_fd = socket(PF_PACKET, SOCK_RAW, htons(ETH_P_ALL));tcpdump在socket创建过程中创建packet_type(struct packet_type),并挂载到全局的ptype_all链表上。(同时在pac
新上线的应用连接数据库总是偶发性连接拒绝,开始以为是数据库连接池(使用的Druid)空闲连接配置有误导致,经调整后依然没有解决问题。后偶然发现,使用Telnet 探测连接,也存在类似问题,后开始在调用链路各节点开始抓包,根据抓包结果,多方在网络上查看各位大神的帖子和咨询资深同事,终于确认问题原因并解决。现记录该问题如下,以便后续类似问题参考。(文章中的知识点来源于与网上各种资料,记录该文章为自己记
一、tcpdump的用途tcpdump是Linux系统抓包工具,tcpdump基于libpcap库,根据使用者的定义对网络上的数据包进行截获,tcpdump可以将网络中传送的数据包中的"头"完全截获下来提供分析,支持针对网络层、协议、主机、网络或端口的过滤,并提供and、or、not等逻辑语句来帮助去掉无用的信息。通过tcpdump可以分析很多网络行为,比如丢包重传、详细报文、tcp分组等,总之通
在某些嵌入式网络调试场景中,通过PC侧的Wireshark或交换机镜像端口无法实现精确抓包(例如数据路径经过多个网口、协议栈内部抓包等)。此时,直接在嵌入式ARM控制器侧进行抓包成为更有效的解决方案。TCPDump作为经典的命令行网络抓包分析工具,是完成该任务的理想选择。
现在,你已经成功地在没有root权限的情况下,建立了一套完全属于web用户的、功能完备的自动化日志切割系统。每天凌晨 00:01cron会自动触发你的脚本。脚本会重命名前一天的日志,并通知 Nginx创建新日志文件。脚本会压缩重命名后的日志文件。脚本会自动删除14天前的旧压缩日志。你再也不需要手动管理这些日志文件了。
OSI模型和TCP/IP模型。在这篇博文中,我们将重点关注TCP/IP模型,它是互联网协议的核心。应用层传输层网络层数据链路层应用层:为用户提供网络服务,优化用户体验。传输层:确保数据在网络中的完整性和顺序,提供可靠或不可靠的传输方式。网络层:负责路由和寻址,使数据包从源到目的地有效传输。数据链路层:处理数据在物理连接间的传输,确保数据帧的完整性。
3.查看本机arp缓存表里是否有下一跳地址192.168.0.1的Mac地址,如果有就直接封装帧,如果没有,就发arp广播获得192.168.0.1的Mac地址。4.查看本机arp缓存表里面是否有下一跳地址的mac地址,如果有就直接封装,如果没有就发arp广播获得下一跳地址的mac地址。2.查看本机的路由表,是否有到达这个网段的路由,如果没有就走默认路由,下一跳地址为:192.168.0.1。3.
生产环境不同部署拓扑下的问题分析,如何通过使用工具获取数据来逐步解决一些特殊的异常问题,在这个过程中掌握工具使用和对理论与实践的结合的重要性。
日常运维中,我们经常会用到抓包工具来捕获一些数据以便来分析业务系统收发包情况,今天我们将一起学习下如何在银河麒麟服务器操作系统上使用tcpdump工具进行抓包分析。
1.1 计算机网络的概念1.1.1 概念、组成、功能和分类1. 计算机网络的概念计算机网络:是一个分散的、具有独立功能的计算机系统,通过通信设备与线路连接起来,由功能完善的软件实现资源共享和信息传递计算机网络是互连的、自治的计算机集合互连 – 互联互通 通信链路自治 – 无主从关系2. 计算机网络的功能(1)数据通信(连通性):终端之间相互传输数据(2) 资源共享:硬件(如多台电脑共享打印机)、软
最近研究了下如何在嵌入式设备上移植tcpdump的功能,tcpdump是一款款用来截取网络数据的工具,在嵌入式系统中常用来抓取和分析网络数据包。在这里我们着重讲下如何在嵌入式的系统中使用tcpdump。1. 下载libpcap源码和tcpdump源码可能有人会问,为什么要下载libpcap源码呢?我只是安装个tcpdump,不想安装libpcap啊。但其实你在安装tcpdump时就会发现,tcpd
在看tcpdump的手册的时候,突然想起tcp的三次握手,四次挥手;心血来潮,就用tcpdump抓取redis的连接过程。操作如下:「redis的服务器是host_redis,端口为6379」1、在redis的服务器,抓取6379及tcp的网络协议包1[root@test01v /]# tcpdump port 6379&am
数据包(Data Packet)是网络通信中的一个基本单位。在计算机网络中,数据包是用于传输数据的结构化单元,它通常包含了发送方和接收方的信息、数据内容以及用于控制和校验的数据。在不同的网络层中,数据包的结构和术语可能有所不同,但其核心概念是相似的。
android使用tcpdump抓包
环境:MAC命令:sudo tcpdump -i en0 -s 0 -l -w - dst port 3306 | strings我本地网卡是en0, 可通过ifconfig 查看网卡配置,确定自已网卡的名称。输出效果如下:…是代表非assic字符,所以经过strings转换输出乱码,过滤掉不关心。sudo tcpdump -i en0 -s 0 -l -w - dst port 3306 | s
1、背景在调试UDP协议时,总是会遇到需要查看UDP报文的内容情况,或许是为了验证自己写的序列化组包是否正确,或者接受到的报文是否合法,亦或是为了查看自己发送或者接收的报文频率是否合格。无论出于什么目的,都要查看报文原始内容。而linux就提供了这样一个命令行工具tcpdump。2、tcpdump工具使用方式简介:tcpdump命令行工具的详细使用方法,可以仔细通读man手册。man tcpdum
本文参考网络中其他博客文章,根据自己使用整理归纳参考资料网址:http://blog.csdn.net/s_k_yliu/article/details/6665673/http://blog.csdn.net/hzhsan/article/details/43453251一 Linux tcpdump 命令1 可能常用的参数-i 指定进行抓包的网口 例如 -i eth0h
iptables是通过分析数据包的包头信息,根据包头中的信息是否匹配到一定的规则,再对这些数据包进行放行、拒绝或丢弃等动作包头信息-源地址-目标地址-源端口-目标端口-源mac-目标mac-TCP的状态规则是预先定义好的,写在文件中匹配到规则是有顺序之分的,假如有多条规则,当放在文档中的最上方的规则具有被优先匹配权。比如,当第一条规则匹配后,就会执行第一个规则指定的处理方式。之后的规则就不会去被匹
通过tcpdump可以过滤HTTP请求:过滤HTTP GET请求 (GET = 0x47, 0x45, 0x54, 0x20):sudo tcpdump -s 0 -A 'tcp[((tcp[12:1] & 0xf0) >> 2):4] = 0x47455420'过滤HTTP POST请求 (POST = 0x50, 0x4f, 0x53, 0x54):sudo tcpdump
添加iptables限制 tcpdump是否能抓到包 ,这要看添加的iptables限制条件如果添加的入站规则则可以抓得到包如果是添加出站规则抓不到包其顺序如下:进来的顺序 Wire -> NIC -> tcpdump -> netfilter/iptables出去的顺序 iptables -> tcpdump -> NIC -
本文提出一种基于深度学习的皮肤病辅助诊断系统,融合MobileNetV2图像分类与MobileUNet语义分割模型,利用大规模皮肤病图像数据集,结合数据增强、迁移学习与ONNX模型转换技术,实现高效、精准的诊断。系统具备图像处理、实时预测、多模态评估与可视化界面功能,实验表明其在常见及罕见皮肤病诊断中准确率显著优于传统方法,具有良好的实时性、可扩展性与临床应用前景。
综合运用VLAN、DHCP、VRRP、MSTP、OSPF、链路聚合、WLAN等关键技术,实现校园不同区域的网段隔离、网络冗余备份、动态路由通信、无线自动漫游及网络安全防护。经eNSP仿真开展跨校区访问、互联网接入、无线网络连接、VPN及路由协议等多维度验证测试,该网络方案具备高可靠性、高安全性和良好的互联互通性,可充分满足南北校区教学、办公、科研等各类业务场景的网络使用需求。
验证数据进站/出站时 iptables、tcpdump 对其的处理顺序
本文介绍了使用tcpdump捕获HTTP/HTTPS流量的基本方法。主要包括:1)捕获所有接口的80/443端口流量并保存为pcap文件;2)捕获特定IP地址的进出流量;3)使用Wireshark查看捕获的数据包。关键命令示例展示了如何指定网络接口、输出文件、端口号及IP地址等参数。这些命令适用于网络流量分析、调试等场景,捕获结果可通过Wireshark进行可视化分析。
网络性能测试仪通过三步精准测试(吞吐量极限、背靠背突发、全双工双向)揭示交换机真实带宽,结合RFC 2544标准与IMIX流量模型,暴露小包转发缩水、缓存溢出等厂商参数猫腻,辅以温度、协议等环境变量控制,确保测试结果可靠,助力用户识破虚假标称,优化网络采购决策。
0x4745 为"GET"前两个字母"GE"0x4854 为"HTTP"前两个字母"HT"说明: 通常情况下:一个正常的TCP连接,都会有三个阶段:1、TCP三次握手;2、数据传送;3、TCP四次挥手。
Ubuntu使用tcpdump工具Ubuntu默认是安装好了tcpdump工具的,如果没有安装的话使用sudo apt-get install tcpdump即可安装。(如果遇到tcpdump: no suitable device found的问题,检查一下是不是在用root权限运行tcpdump,tcpdump只能在root权限下工作)安装好tcpdump之后,运行tcpdump:1. tcp
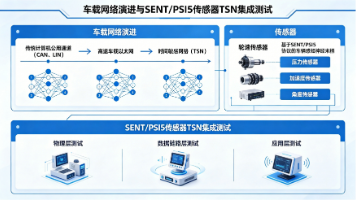
本文深入探讨SENT/PSI5传感器与TSN网络集成测试的挑战与方案,解析了在汽车智能化转型中,确保传统传感器数据确定性地汇入高速TSN网络的“最后一公里”关键验证。文章重点介绍了结合虹科/Vector传感器仿真工具与信而泰TSN测试仪器的全栈测试方法,并强调了武汉康芯源技术提供的本地化整合服务,旨在为工程师提供从信号层到网络层的完整测试解决思路。
tcpdump是Linux/Unix系统下强大的网络抓包工具,可用于捕获和分析网络数据包。本文详细介绍了tcpdump的功能、工作原理、安装方法及常用命令参数,包括接口选择(-i)、抓包数量控制(-c)、名称解析(-n/-nn)等。文章还讲解了过滤表达式语法,涵盖类型、方向、协议过滤以及TCP标志位检测,并解析了输出格式中各字段含义。通过丰富的示例展示了tcpdump在网络诊断中的实际应用,帮助用
在现代信息技术的复杂架构中,网络流量不仅是数据传输的载体,更是系统健康度、安全态势与性能瓶颈的直接反映。网络工程师、系统管理员以及安全研究人员在面对复杂的分布式系统、微服务架构以及瞬息万变的攻防对抗时,必须具备穿透抽象层、直接观察线路(Wire)上原始数据的能力。作为这一领域无可争议的标准工具,凭借其强大的功能、极低的资源占用以及对底层操作系统的深度整合,成为了网络分析领域的“瑞士军刀”。本报告旨
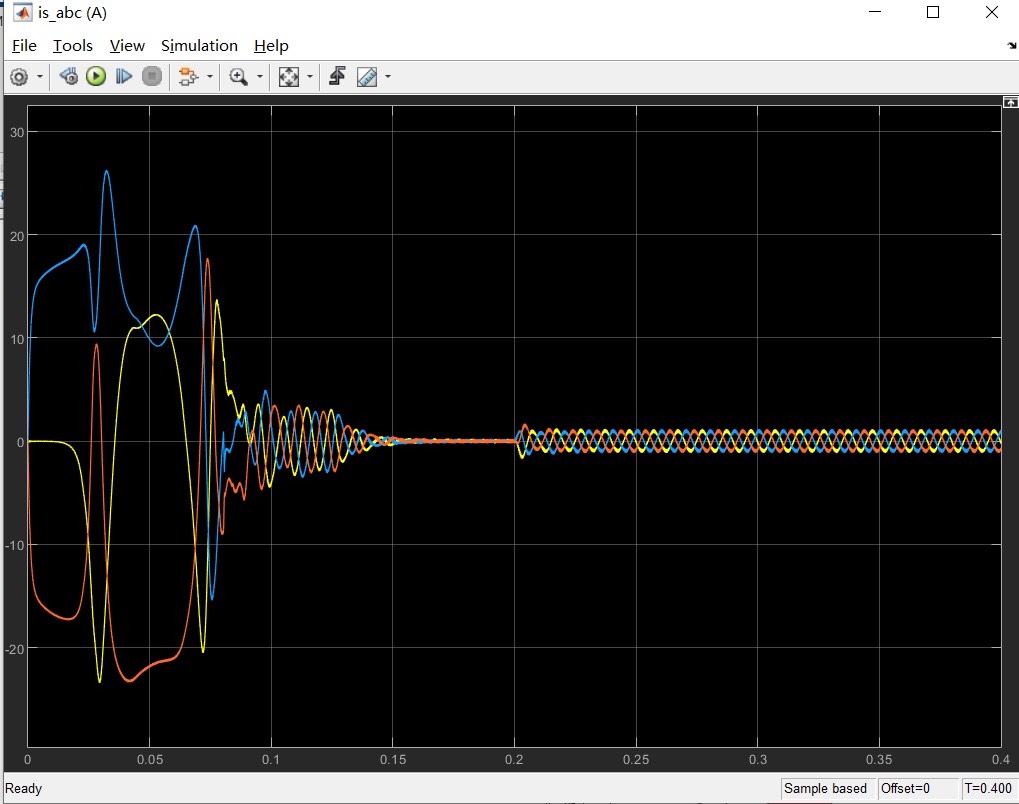
通过自适应的永磁同步电机 MRAS 无位置传感器控制的 Simulink 仿真,我们可以深入理解 MRAS 算法和矢量控制的原理,验证无位置传感器控制技术的可行性。同时,编写报告说明文档可以帮助我们更好地记录和分析仿真结果,为后续的研究和应用提供参考。希望这篇文章能对你有所帮助,让你在电机控制的道路上越走越远!
过去,很多政企单位进行 IT 部门的岗位分类时,只有研发和运维部门,安全人员直接划分到基础运维部。根据不同的安全技术方向、应用场景、技术实现等,网络安全可以有很多分类方法,简单可以分为网络安全、Web安全、云安全、移动安全(手机)、桌面安全(电脑)、主机安全(服务器)、工控安全、无线安全、数据安全等不同领域。内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSR
TryHackMe刚刚宣布了学习路径,而且这次有大量赠品!这篇文章可能会帮到你,但为了便于理解,我把总结写得很简短。祝大家享受黑客技术探索之旅!
给小伙伴们的意见是想清楚,自学网络安全没有捷径,相比而言系统的网络安全是最节省成本的方式,因为能够帮你节省大量的时间和精力成本。坚持住,既然已经走到这条路上,虽然前途看似困难重重,只要咬牙坚持,最终会收到你想要的效果。黑客工具&SRC技术文档&PDF书籍&web安全等(可分享)网络安全产业就像一个江湖,各色人等聚集。
手机网络性能测试仪器是用于检测和评估手机网络性能的精密设备。这些仪器通常具备多种测试功能,以确保手机在不同网络环境下的表现都能得到准确评估。
null
在linux下tcpdump抓包获得pcap文件,然后在wireshark上打开,发现视频数据(video data)全部都变成了unknown(0x0)。发现一个规律,如果直接用wireshark在windows抓包,当时是有video data数据的,但是保存为.pcap文件后再打开就变成了unknown。所以发现一个触发点就是pcap文件格式可能影响。解决方案是:wireshark保存为.p
测试方法:服务器使用自己写的,架设在阿里云服务器上。打开两个终端,分别运行cwd@cwd:~$ sudo tcpdump dst 116.62.35.197 and tcpcwd@cwd:~$ sudo tcpdump src 116.62.35.197 and tcp测试一:使用postman发送有keep-alive标志的get请求一次,观察报文情况。测试结果:客户端发向服务器报文:cwd@c
1、环境说明系统:centos7因为办公电脑和搭建rocketmq服务的服务器不在一个网段,而且办公电脑业无法访问该服务器除了80和8080以外的其他端口,所以要对rocketmq的9876端口做转发。2、修改rocketmq配置$ /data/webApps/rocketmq/conf$ vi broker.conf注释下面两行#namesrvAd...
linux运行,tcpdump,wirshark
tcpdump安装略过。1.监听eth0网卡HTTP 80端口的request和responsetcpdump -i eth0 -A -s 0 'tcp port 80 and (((ip[2:2] - ((ip[0]&0xf)>2)) != 0)'2.监听eth0网卡HTTP 80端口的request(不包括response),指定来源是"example.com"
原文链接:https://blog.csdn.net/shandongjiushen/article/details/148379102。版权声明:本文为博主原创文章,遵循 CC 4.0 BY-SA 版权协议,转载请附上原文出处链接和本声明。如果网络无法在线安装,请提前下载下列源码包并离线安装。
然后再转到nas的APPcenter中将QVPN Service3提前安装好后,再将下载好的Zerotier的安装包手动安装至nas中去,且安装之前需要勾选下允许没有数字签名的情况下安装应用程序,原理:将不同局域网的主机设备通过zerotier加入到同一个虚拟局域网中,这样就能达到设备之间进行数据服务通讯,这里我们就需要涉及到设备上需要安装Zerotier的客户端软件。cd /share/CACH
本文介绍了如何在Ubuntu系统中离线安装tcpdump网络抓包工具。
命令行参数介绍:-A 以ASCII格式打印出所有分组,并将链路层的头最小化。-c 在收到指定的数量的分组后,tcpdump就会停止。-C 在将一个原始分组写入文件之前,检查文件当前的大小是否超过了参数file_size中指定的大小。如果超过了指定大小,则关闭当前文件,然后在打开一个新的文件。参数 file_size的单位是兆字节(是1,000,000字节,而不是1,048,576字节)。-d 将匹
tcpdump 是一种网络抓包工具,用于在 Linux 系统中捕获和分析网络数据包。它可以帮助用户监控和调试网络通信,诊断网络问题,以及进行安全审计等操作。tcpdump 可以捕获网络流量,并将数据包的内容以及相关的元数据打印出来,例如源 IP 地址、目标 IP 地址、协议类型、端口号等信息。用户可以使用 tcpdump 过滤器来控制捕获的数据包类型和数量,以便更精确地分析和调试网络通信。tcpd
tcpdump
——tcpdump
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 openEuler 社区


 乐奇 Rokid 开放社区






 亚马逊云科技技术品牌专区
 DAMO开发者矩阵



 天工造物局







 AtomGit开源社区