登录社区云,与社区用户共同成长
邀请您加入社区
密钥分配一般要解决两个问题:这两个问题也可以同步解决。两个用户(主机、进程、应用程序)在进行保密通信时,必须拥有一个共享的并且经常更新的秘密密钥。密钥的分配技术从一定程度上决定着密码系统的强度。控制密钥的安全性主要有以下两种技术。1) 密钥标签例如用于DES的密钥控制,将DES中的8个校验位作为控制这个密钥的标签,其中前3位分别代表了该密钥的不同信息:主/会话密钥、加密、解密。但是长度过于限制,且
本文对比了RSA与Paillier两种经典同态加密算法的核心差异与应用场景。RSA提供乘法同态性,适用于单次乘法或盲签名;而Paillier提供加法同态性,支持密文加法与标量乘法,更适合隐私数据聚合、联邦学习等需要线性运算的场景。文章从性能、安全及典型应用出发,为技术选型提供决策指南。
MD5算法详解
本文深入探讨了同态加密技术如何作为区块链隐私保护的“魔法黑盒”,重点解析了Paillier等加法同态加密算法的原理。通过详细的Go语言实战代码,展示了如何实现加密交易金额与余额验证等核心功能,为开发者在区块链中集成隐私保护方案提供了实用指南。
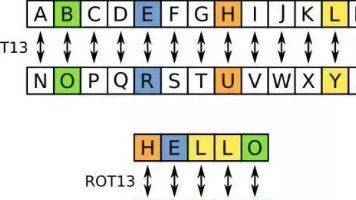
凯撒密码就是最早由凯撒大帝使用的军事加密方法。对于一段写好的文字,把每个字母改写成字母表中比它靠后三位的字母即可。当然,字母表的挪移位数可以是 1 到 25 中间的任何数,你可以选取一个对方喜欢的或有纪念意义的数字作为移位数。凯撒密码极易被破解,但是足够简单,适合私密发送简短信息。
实际上这样改不是最优解,因为服务端的传输数据会突然变的小很多,实际上应该对不同数据量匹配不同的参数,mpc4j中只举例了三组数据,在APSI的Parameters文件中有大数据量更为精准的匹配,比如16M/256M的,然后多项式大循环中有多层for嵌套,异常复杂,涉及逻辑没敢动,就把几个循环parallel了一下,速度蹭就上来了,然后布谷hash中的insertItems进行了一个分块尝试。对于2
当星巴克用NFT咖啡券重构会员体系,当宝马通过区块链追溯汽车零部件全生命周期,当上海“中药安心达”平台实现2800个药材基地的溯源管理——区块链技术已从加密货币的摇篮,进化为重构产业信任的底层操作系统。企业级公链开发不再是技术极客的试验场,而是关乎商业存亡的战略高地。本文将深度解密企业如何通过定制化公链开发,构建自主可控的区块链基础设施,在数字经济浪潮中抢占先机。
当比特币网络每秒处理7笔交易,以太坊在高峰期拥堵成常态,而Solana以6.5万TPS傲视群雄时,一个残酷的现实浮现:区块链世界正陷入“孤岛化”危机。各链如独立王国般运行,资产、数据、应用无法自由流通,这与互联网初期“信息孤岛”何其相似。2025年,跨链技术以颠覆者姿态破局,通过构建区块链间的“高速公路网”,让价值与信息在异构链间无缝流动。这场革命不仅关乎技术突破,更将重塑数字经济的底层逻辑。
2025年,全球数字资产交易规模突破2.8万亿美元,中国数据要素市场年交易额超2000亿元,香港数码港元试点覆盖超500万用户——这些数字背后,是一场由区块链技术驱动的资产数字化革命。从比特币的“数字黄金”到NFT的艺术品确权,从DeFi的借贷协议到RWA(真实世界资产代币化)的万亿级市场,区块链技术正以“信任机器”的姿态,重新定义资产的形态、流通与所有权。
2025年,全球数字资产钱包用户突破4.2亿,但安全事件造成的损失同比激增180%。某头部交易所热钱包被盗事件中,黑客利用端点漏洞在17秒内转移3.7万枚ETH;某DeFi协议因智能合约漏洞被瞬间抽空流动性池。这些血淋淋的案例揭示了一个残酷现实:传统安全防护体系在区块链时代已全面失效。
2025年的区块链世界,DeFi锁仓量突破2万亿美元,链游日活用户超5000万,但以太坊主网每秒15笔的交易处理能力,却像一根卡在齿轮中的铁钉,让整个生态陷入“拥堵-高gas费-用户流失”的恶性循环。在这场性能突围战中,Layer2扩容技术成为破局关键,而ZK-Rollups凭借其“链下计算+链上验证”的独特优势,正以每年300%的增速重塑区块链底层架构。
2025年,一位NFT艺术家在铸造限量版作品时,因Gas费飙升至200美元而被迫放弃;一位DeFi玩家在Uniswap上交易时,发现Gas费竟占交易额的15%;而某链游公会为完成一次大规模空投,单日支付Gas费超5万美元。这些场景揭示了一个残酷现实:在区块链世界,Gas费已成为用户无法回避的“隐形过路费”。
同态加密算法是一种特殊的加密算法,允许对加密状态下的数据进行计算,得到的结果仍然是加密的状态,而不是解密后的明文。例如,在医疗领域中,同态加密算法可以应用于医疗数据的共享和分析,实现医生间的协同工作和疾病模式的预测,而不会泄露患者的个人隐私信息。通过使用同态加密算法,数据所有者可以对数据进行加密后分享给其他方,其他方可以在不解密的情况下进行计算和分析,从而确保数据隐私的安全性。同时,加强对同态加密
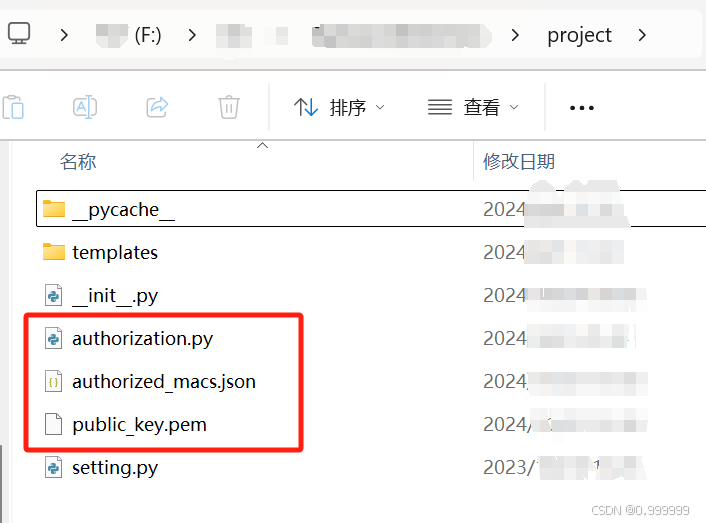
首先是朴实的设计思路:1、确保项目只能在特定电脑上运行: 使用硬件信息(这里采用MAC 地址)作为授权标识。2、激活机制: 运行时需要输入授权码或加载授权文件。
还是继续上一篇的分析,这篇主要是讲怎么构建多项式的
这段代码涉及了复杂的加密计算和多项式运算,以及根据不同情况选择不同的计算方法,确保了在关键词 PIR 系统中正确地处理查询并生成响应。经过和其他项目包的对比,发现KwPirMain的查询竟然是单条交互的,也就是说如果查询数量是1000就要进行1000次交互。这里创建的Hash表是随机填充的,HashKey是根据hash类型(这里选3,也就是要有三个随机生成的HashKey):使用计算的PRF、指定
Golang 使用对称加密算法AES对字符串进行解密
SecurityException: JCE cannot authenticate the provider BC” 这样的错误,通常意味着Java加密扩展(JCE)无法验证加载的加密提供者,即找不到Bouncy Castle,或者Bouncy Castle有多个,再或者Bouncy Castle版本不对等。添加指定的:>bcprov-jdk18on依赖就好了。
在同态加密中,对加密数据进行运算后得到的结果仍然是加密形式,只有在解密之后才能获取最终的结果。然而,同态加密方案通常会引入较大的计算和存储开销,并且对加密数据的计算效率较低,限制了其在大规模数据处理和实时应用方面的应用。这种特性使得同态加密在保护隐私的同时,允许对加密数据进行有意义的计算操作,而无需暴露数据的明文内容。这样,云服务器只能看到加密的数据,无法获取敏感信息的明文。因此,同态加密仍然是一
同态加密 密码学 数据结构 java
Pailliar加密算法1999年被提出,是基于DCRT(Decisional Composite Residuosity Assumption)的加法同态加密方案。
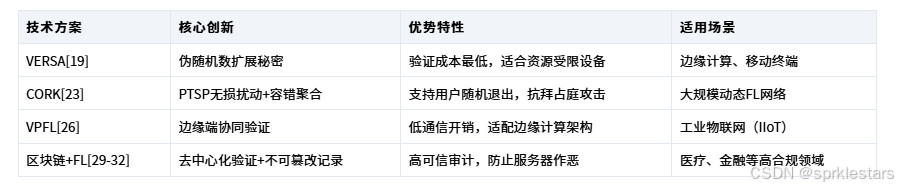
同态加密技术正成为隐私计算领域的核心解决方案。本文通过类比和案例,系统阐述了同态加密的技术原理、分类及实际应用。主要内容包括:1)技术定位:相比联邦学习和差分隐私,同态加密能实现"全流程密文计算";2)三类方案对比:部分同态加密(PHE)效率高但功能单一,全同态加密(FHE)功能全面但计算开销大,半同态加密(SHE)则在两者间取得平衡;3)关键技术挑战:包括噪声管理、计算开销和
安全多方计算作为隐私计算的核心技术,其主要功能简述为:在无可信第三方的前提下,多个计算节点在分布式计算环境中,各自输入数据,共同完成某个功能函数的计算,并不泄漏各个参与方的输入,并且所有参与方可以共享功能函数的输出函数值。安全多方计算过程示意图如下。具体操作请以厂商官方指南为准。 **一、准备工作**1. **获取加密狗**- 确认加密狗型号(如USB接口、支持的系统/软件)。- 检查包装内是否包含加密狗、驱动光盘/下载链接、说明书。 2. **系统兼容性**- 确认加密狗支持的操作系统(Windows/macOS/Linux)。- 部分加密狗需禁用
AES 数据加密是一种在数学上更高效、更优雅的加密算法,由美国国家标准与技术研究院于 2001 年推出,用于替代DES算法。作为高级加密标准,AES提供三种密钥长度,分别是128 位、192 位和 256 位,密钥长度越高,破解系统或破解系统所需的时间就越多。ECB,电码本模式(Electronic Codebook Book Mode)CBC,密码分组链接模式(Cipher Block Chai
同态加密算法之paillier算法
【windows】自带加密工具加密文件,但解密异常。因为更换电脑,便将我的所有文件拷贝至移动硬盘里面,然后再从硬盘拷贝到新电脑里,在将文件从移动硬盘拷贝至新电脑过程中,突然提示报错,原因是文件已被加密。
未来,随着量子技术的持续迭代与量子硬件的不断升级,微美全息将持续深耕融合量子同态加密技术的量子联邦学习算法的技术优化与拓展,探索多场景适配的量子联邦学习系统构建,致力于以技术创新打破数据孤岛,在保障隐私安全的前提下释放数据要素价值,为数字经济的高质量发展提供技术支撑。微美全息研究的融合量子同态加密技术的量子联邦学习算法实现了量子同态加密与联邦学习的深度耦合,通过量子电路随机重建机制对参与方的本地量
这玩意儿不仅实现了完整的动力学建模,还自带游戏般的3D动画界面,更绝的是允许自定义桨叶长度、电机功率这些硬核参数(调参党狂喜)。2,将GUI_Config.m文件运行即可,3、参数设置可使用默认参数,也可自行设置,点击开始即可。想象一下在飞行中突然加大推力,动画里的无人机会像窜天猴一样直冲云霄(别真这么干,会炸机的!这就是四旋翼能悬停的秘诀——每个电机的升力与转速平方成正比。基于matlabSim
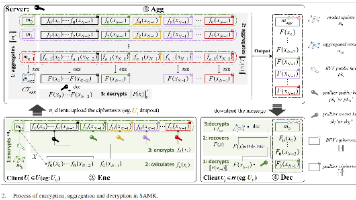
做到多密钥环境下的“单轮、无交互聚合”;支持任意数量的客户端掉线;安全性强:服务器与客户端均无法恢复其他实体的更新;精确加解密;无需可信第三方、无需多服务器架构;
这种"数据困局"催生了隐私计算技术的创新突破,其中联邦学习(Federated Learning)与同态加密(Homomorphic Encryption)的联合应用正在重塑医疗数据价值释放范式。完全同态加密(FHE)实现了"加密数据上的计算",在基因组数据分析中,某肿瘤研究所采用TFHE库,使SNP位点分析效率提升400%。某新冠疫苗研发项目中,12家医院通过联邦学习共享模型,同态加密保护患者基
本文详细介绍了如何在联邦学习中使用Python快速实现Paillier同态加密,解决梯度传输中的隐私泄露问题。通过5分钟核心代码实现,开发者可以掌握加密梯度处理与密文聚合技术,并了解性能优化与典型报错解决方案,确保数据安全与模型效果。
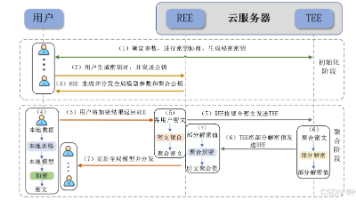
基于改进多密钥同态加密的隐私保护联邦学习方案和基于聚合签名的可信联邦学习方案,通过结合密钥协商技术、TEE和聚合签名,实现了增强的隐私保护和高效的完整性验证。本研究适合计算机科学、网络空间安全、电子信息等专业的同学做毕业设计,为对隐私计算、联邦学习、同态加密等研究方向感兴趣的同学提供参考和灵感。
具身人工智能(Embodied AI)系统通过多种传感器持续收集环境数据,这些数据往往包含敏感信息,如用户行为模式、环境细节、个人偏好等。随着GDPR、CCPA等数据保护法规的实施和公众隐私意识的提高,具身AI的数据隐私保护已成为技术发展的关键挑战。2025年,数据隐私保护技术取得了显著突破,联邦学习(Federated Learning)和同态加密(Homomorphic Encryption)
本文深入对比了联邦学习中同态加密与差分隐私两大隐私保护技术的核心差异与适用场景。通过分析其安全哲学、性能开销及实战代码,并结合医疗数据协作与移动键盘预测等具体案例,为技术决策者提供了清晰的选型指南与混合策略建议,帮助避开隐私保护方案选型中的常见误区。
摘要:python文件的动态加密
PK(公钥)不需要保密。
本篇文章主要利用了双线性映射,blk加密,首先用户保证自己的本地模型没有恶意而且没有篡改才能进行加密聚合,然后加密聚合后,加密聚合的结果必须先保证参与者完成了本地模型参数的上传,验证完整性聚合后,才能分发给参与者,参与者接收到聚合结果,必须要进行验证,才能进行新一轮的训练。
未来的研究方向可以进一步探索同态加密与其他隐私保护技术(如差分隐私)的融合,以及在更复杂的联邦学习场景(如跨模态联邦学习)中的应用,不断完善同态加密库的性能和功能,推动联邦学习技术在实际应用中的广泛发展。例如,在基于梯度下降的模型训练过程中,参与方对本地计算的梯度进行加密,服务器可以在密文梯度上进行求和等操作,然后将更新后的密文参数返回给各参与方,参与方再解密并更新本地模型。例如,在数据传输阶段,
假如我们拥有两条消息 𝑚0,𝑚1 的加密,分别为 𝑐𝑡0,𝑐𝑡1 ,展开来就是:我们可以注意到,如果我们把两条密文的两个部分各自相乘的话,我们就可以得到一个新的密文 𝑐𝑡^ :𝑐𝑡我们得到的结果恰恰就是原文 𝑚0+𝑚1 加在一起之后所对应的加密密文!这样的话,如果我们得到了两条加密算法的密文,我们就可以通过这样的方法得到密文的任意线性组合了。
联邦学习实战——基于同态加密和差分隐私混合加密机制的FedAvg前言前言好久都没更新联邦学习相关内容了,这也是我更新这篇我认为非常硬核的文章的原因,这也算是实现了我在学习联邦学习半年以来的一个目标,基于混合加密机制实现联邦学习任务,这次任务使用的框架是FedAvg,在github上非常热门的联邦学习模拟实现方案,FedAvg的代码还是非常好理解的,本文的结构将主要分为三个部分,第一部分是对FedA
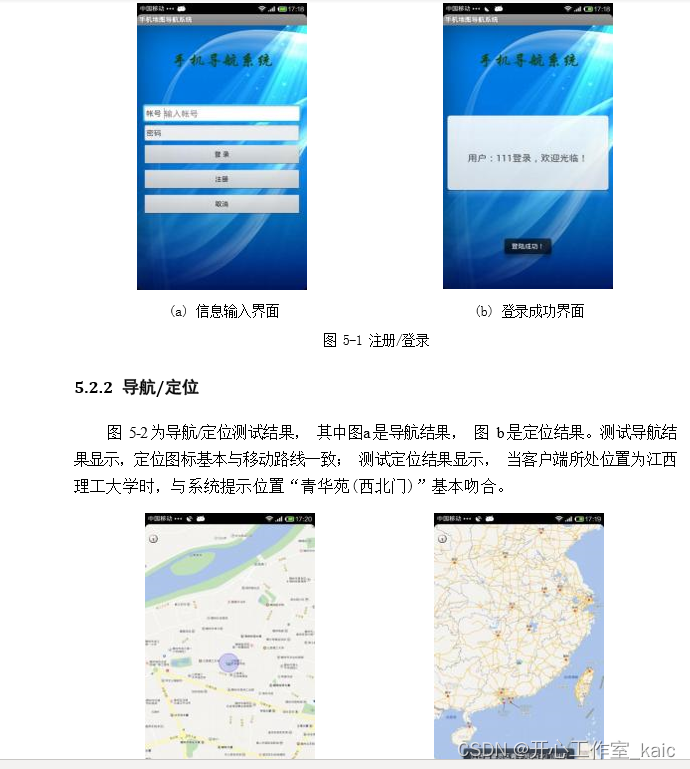
进入新世纪以来, 中国移动通信技术得到迅速发展, 3G 技术(第三代移动通信技术) 在中国已经普及,4G 技术(第四代移动通信技术)正被大力推广,手机上网的用户体验和 过去相比发生了根本变化,吸引着越来越多的人使用手机上网。目前, 全球范围内 的多家手机生产厂商已经发布采用Windows Phone 系统的手机, 如诺基亚的Lumia,并 且取得了不错的销量。本文从以上几点出发, 研究设计一款满足
本文探讨云计算环境下智能学习生态群落的信息安全实践,提出通过同态加密与虚拟化技术构建安全机制。研究表明,这两项技术能有效提升数据存储、传输及账户安全,保障智能学习社区的数据安全,为教育信息化提供有力支撑。
本文提出基于移动边缘计算和Paillier同态加密的隐私保护无线传感器定位协议,支持三边测量法与多边测量法。基站加密距离数据,边缘服务器在密文上计算,仅传感器可解密位置,确保位置隐私。协议具备语义安全、低交互开销和高实用性。
这个系统主要依托GUI界面,集成了先进的人脸识别和检测算法。人脸识别采用CNN(卷积神经网络),人脸检测则运用经典的VJ(Viola - Jones)算法。它不仅能处理静态图像,还能在实时图像中精准识别面孔,实现高效考勤。
本文探讨云计算与大数据环境下的安全挑战,提出基于协作加密的安全框架。通过客户端与多云服务器协同加密,解决大规模数据的实时加密、密钥管理与加密搜索难题,提升数据安全性与处理效率。
本文综述了同态加密技术的基本原理及其在云计算环境下的安全应用,介绍了部分同态加密、somewhat同态加密和全同态加密的类型,并通过RSA算法实现乘法同态的案例,展示了在加密数据上直接计算的可行性,强调其在保障数据隐私中的重要作用。
同态加密
——同态加密
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net


 乐奇 Rokid 开放社区


 天工造物局







 DAMO开发者矩阵





 AtomGit开源社区











 码道开发者社区
 亚马逊云科技技术品牌专区