


- @mxd01848


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
jsjiami.v6 是一款功能强大的前端代码混淆工具,通过控制流混淆、变量重命名、字符串加密等手段,为前端代码提供基础防护,适用于商业脚本发布、核心逻辑保护等场景。然而,其局限性也较为明显:不改变代码逻辑、运行时结构固定、数据加密能力弱,难以抵御高级逆向分析。进阶方案需结合数据层加密(如 RSA/AES)、脚本验签(如 Ed25519)及动态密钥逻辑,形成“代码混淆 + 数据加密 + 完整性验证
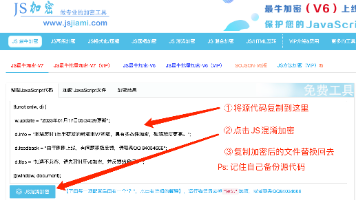
摘要: Ed25519是一种基于Curve25519椭圆曲线的高效数字签名算法,具有128位安全强度、快速签名验证和紧凑的密钥/签名(32/64字节)等优势。相比传统算法,它无需随机数生成器,抗重放攻击,适用于软件分发、API安全、区块链等场景。与JS代码保护工具jsjiami结合时,可在加密前对原始代码签名,客户端解密后验证签名,形成“加密+认证”双重防护,有效防止代码篡改。示例使用noble-
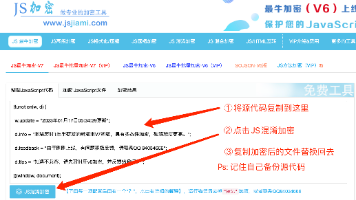
ECDSA 凭借高效、安全的特性,已成为前端安全领域的重要工具;而 jsjiami 则为前端代码提供了一层“保护壳”。二者结合时,“后端签名 + 前端混淆验签”是最合理的方案,既能发挥 ECDSA 的安全优势,又能通过混淆降低验签逻辑被破解的风险。安全没有银弹,需结合业务场景综合运用加密、混淆、网络安全等多种手段,才能构建更可靠的前端安全体系。
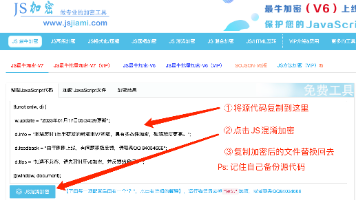
JavaScript 混淆加密是一种常用的技术,可以帮助保护网站或应用程序的代码免受破坏或盗用。混淆加密是通过使代码难以理解、阅读和修改来实现这一目的的。在 JavaScript 中,混淆加密通常是通过改变代码的结构、替换变量名称、删除空格和注释等方式来实现的。这些操作使得代码变得更加复杂,对于那些想要破解或盗用代码的人来说,就更加困难了。混淆加密有助于防止代码被破解或盗用,但是也会带来一些问题。
sojson.v5 是一款针对 JavaScript 代码进行加密和混淆的在线工具(也可能有本地版本或第三方集成版本)。它旨在通过一系列复杂的转换手段,将原始、可读性高的 JavaScript 代码转换为难以理解、难以逆向工程的形式,从而达到保护源代码的目的。相较于其早期版本(如 sojson.v4),v5 版本通常在加密强度、抗破解能力以及对新 JavaScript 特性的支持上有所增强。
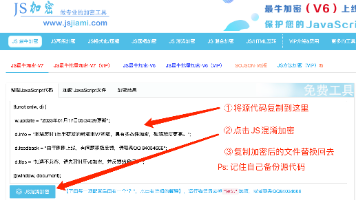
专用于JS加密安全保护,让代码变得不可阅读,防止源代码被滥用盗用。: 使用相同密钥加密和解密,适用于大规模数据加密。: 使用公钥加密,私钥解密,适合安全传输敏感数据。: 用于将二进制数据转换为文本格式,不属于加密。: 生成不可逆的消息摘要,常用于密码存储。下面是列出的每种JS加密算法的简单介绍和。: 结合哈希算法和密钥验证数据完整性。,各位各自将适合自己用的拿去用。: 专用于安全存储密码。

在JavaScript中,Hook是一种能够拦截和修改函数或方法行为的技术。通过使用Hook,开发者可以在现有的函数执行前、执行后或者替换函数的实现逻辑。这种灵活的能力使得开发者能够定制和扩展现有代码的行为,而无需修改原始代码。

本文介绍了Javascript加密算法的基本原理和常用的加密算法,包括MD5、SHA、AES等。我们可以使用第三方库,例如CryptoJS、sjcl等,来方便地实现加密功能。在实际应用中,需要根据具体的场景和需求选择合适的加密算法,并注意加密过程中的安全性和性能问题。同时,也需要综合考虑多种安全措施,以最大程度地保证数据的安全性。加密算法虽然可以起到一定的保护作用,但也不要滥用加密。过度的加密会降
来解密这段混淆后的代码。将混淆后的代码复制到 JavaScript Deobfuscator 中,然后单击“Deobfuscate”按钮。混淆是将 JavaScript 代码压缩、优化并加上一些无意义的代码,从而使其难以被人阅读和理解。解密混淆后的代码可以使用一些工具,例如。像这类型的加密基本上是十分好解的,推荐使用jsjiami.com,专业的工具十多年的品牌,业界人都知道的,即将春节档期上限V
安卓ROOT全教程(测试机 红米Note7Pro)