


- @tsz520eee


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
CVE-2026-42354(对应GitHub安全通告GHSA-rcmw-7mc7-3rj7)是Sentry官方安全团队近期在私有漏洞赏金计划中捕获并公开披露的严重级别身份认证机制失效高危漏洞,CVSS 3.1全局评分高达9.1分,属于全网安全定级标准中的Critical顶级高危缺陷。该漏洞安全根源归类为CWE-290身份伪造认证绕过,核心问题存在于Sentry自研SAML 2.0 SSO单点登录
本文探讨了线性映射在机器学习中的数学基础与应用。首先介绍了线性映射的形式化定义和基本性质,包括可加性、齐次性等核心特性。然后阐述了线性映射的矩阵表示理论,通过C代码实现了线性变换的几何解释。最后讨论了核与像的空间理论,包括秩-零化度定理等重要概念,并提供了计算矩阵秩的算法实现。文章结合数学理论与编程实践,为理解机器学习中的线性代数基础提供了全面参考。

你是否也经历过这样的开发日常?在本地跑着一个看似标准的DockerCompose全栈项目,写着写着代码,突然,Docker Desktop图标变黄、变红,紧接着就是熟悉的弹窗 “Docker Desktop stopped”。你的后端API、数据库、缓存、监控面板,瞬间灰飞烟灭,未保存的思路和调试到一半的状态也随之而去。

在很多常规Web、APP业务架构中,开发者习惯选用单一CDN或单一负载均衡作为流量入口,但在金融跨境交易场景中,流量具备类型复杂、来源多样、优先级差异大、安全要求极高的特点,单一流量入口完全无法满足隔离、安全、可控、可追溯的核心需求。本次架构设计并非摒弃CloudFront、择优选用ALB,不存在任何技术优劣对比。而是根据金融交易的流量特性,做了精准的流量分层、场景分工,让每一类组件各司其职,构建
Google AI Edge Gallery 是一个端侧AI参考实现,集成了LiteRT推理引擎、Gemma模型和工具链,解决大模型部署中的工程难题(如下载管理、内存映射等)。作者提交的PR #904移除了不完整的中文本地化资源,主张在项目早期阶段保持英文单一源以维护开发效率,避免半成品翻译带来的体验问题。该Android项目要求Android 12+设备,通过WorkManager实现可靠的大模
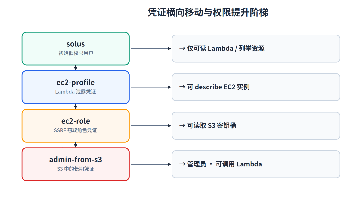
CloudGoat 是由 Rhino Security Labs 开发的一款开源、**“故意做得有漏洞”**的 AWS 安全训练工具。它用 Terraform 一键部署一套刻意存在配置缺陷的 AWS 资源,让安全从业者能在合法、可控的环境里练习发现、利用和修复常见的云安全问题。所有漏洞都被设计成只有拥有该 AWS 账户访问权的人才能利用;敏感资源会通过 IP whitelist 白名单限制到你自己
在安全测试中需要一个能理解复杂日志、分析攻击链路的AI助手,却又担心敏感数据传到云端?想部署本地大模型,却被繁琐的环境配置和龟速的模型下载劝退?今天,我们就来解决这个痛点——在国内网络环境下,用Ollama部署DeepSeek-R1:1.5b蒸馏模型,打造属于网安人的专属推理引擎。

哪吒网络安全(nezha_cyber)是一款专为安全人员设计的开源终端AI指挥台,基于Rust开发,集成DeepSeek大模型能力。核心功能包括:1)自动化渗透测试任务,支持Claude Code风格工具调用与危险操作确认;2)SQLite持久化对话管理;3)Rust高性能实现,低资源占用;4)Docker安全部署方案。适用于红队演练、渗透测试等场景,可通过Cargo或Docker快速安装。项目已

Google AI Edge Gallery 是一个端侧AI参考实现,集成了LiteRT推理引擎、Gemma模型和工具链,解决大模型部署中的工程难题(如下载管理、内存映射等)。作者提交的PR #904移除了不完整的中文本地化资源,主张在项目早期阶段保持英文单一源以维护开发效率,避免半成品翻译带来的体验问题。该Android项目要求Android 12+设备,通过WorkManager实现可靠的大模
本文从SSH协议原理出发,介绍了常见的安全漏洞,并提供了一个实用的SSH密码爆破脚本。通过该脚本,安全人员可以快速评估SSH服务的弱密码风险。同时,我们也强调了安全防御的重要性和合法合规的使用原则。网络安全是一场持续的攻防博弈,只有理解攻击手法,才能更好地进行防御。希望本文能帮助读者提升安全意识,共同构建更安全的网络环境。本文内容仅供技术交流,请勿用于非法用途。