


- @sbjdhjd


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文介绍了Shell编程的基础知识,包括Shell的起源与发展、常见Shell类型及查看方式,阐述了Shell作为命令解释器连接用户与操作系统内核的作用。强调其作为解释型脚本语言的优势,适用于系统管理自动化任务。内容涵盖Shell脚本基本结构、注释规范、编写风格、执行方法及常用命令(如echo、printf、history、管道等),并讲解了命令执行顺序、退出状态码等核心概念,为初学者提供系统学习

本笔记系统梳理 H3CSE 高性能园区网全部核心考点,覆盖 VLAN 原理与扩展技术、STP/RSTP/MSTP 生成树体系、链路聚合 / VRRP/IRF/M-LAG 等高可靠方案、组播转发与路由协议、AAA 接入安全及运维管理技术,条理清晰,适配认证备考与网工技术复盘。

本文保留了三份讲义的主要知识点、参数、示例命令和实验方向,并为术语及协议边界补充了解释。交换机命令、缺省值、VLAN 端口收发规则及 STP 计时器可能因品牌、型号、软件版本和协议模式而异;将示例用于真实设备前,应先核对对应设备的官方命令参考,并在实验环境验证。配置生成树保护、关闭接口 STP 或调整计时器前,务必确认网络拓扑,避免误操作造成环路或断网。

本文复盘一场云安全技术授课,聚焦容器隔离机制与逃逸风险。通过梳理Docker的namespace、cgroup与network namespace隔离模型,厘清containerd与runC在运行时链路中的职责分工,强调“先确认边界,再判断逃逸”的分析逻辑。结合文件、进程、命令缺失等可观察证据,系统化识别容器环境。进而剖析四类逃逸场景:接口暴露、套接字挂载、特权模式及旧版runC漏洞,揭示容器边界

本文基于 DVWA 靶场实操,梳理文件包含、命令执行、CSRF 三类高频 Web 漏洞,汇总漏洞触发的危险 PHP 函数,详解 include、system、call_user_func 等函数漏洞成因。结合本地靶场截图拆解路径穿越、伪协议利用、命令拼接、跨站伪造攻击思路,针对性给出白名单过滤、CSRF Token、参数转义等落地防御手段,适合 Web 安全初学者梳理学习笔记。
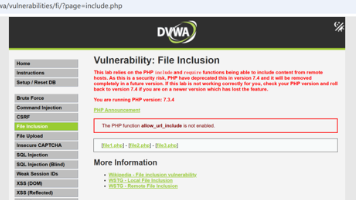
本文依据一段授权靶场授课转录,重构 PHP 受限命令执行案例的完整排查过程。复盘从临时文件权限为 `644` 的失败开始,依次处理 8 字符长度、URL 空格编码、通配符误匹配、禁止字母数字的正则,以及 `eval` 对 PHP 标签的解析要求,最后对比 PHP 5 与 PHP 7 的取反语法,并将问题延伸到宝塔 WAF 的待验证防御场景。

分布式架构的核心目的是通过并行处理来。
2026年开年。一个名词非常火爆---“养龙虾”,部署和使用本地 AI 智能体 OpenClaw ,因其图标是一只醒目的红色龙虾,中国网友便将训练、使用这款智能体的过程戏称为 “养龙虾”。OpenClaw(曾用名 ClawdBot、Moltbot)是 2026 年初爆火的,核心是让大模型从 “对话” 升级为 “动手执行”,被社区称为 “数字员工” 或 “大龙虾”。

摘要: Docker作为轻量级容器技术,相比传统虚拟化(如VMware)更高效、资源利用率更高,通过共享主机内核实现秒级启动,显著降低能耗(如阿里云服务器耗电对比)。其核心优势包括:轻量级(MB级镜像)、一致性(跨环境运行)、可移植性(无缝迁移)及高效扩展,适用于开发(Build Once, Run Anywhere)和运维(Configure Once, Run Anything)。部署时需配置

Docker 入门看这一篇就够了!本文档完整整理了 Docker 基础操作全链路,从镜像加速器配置解决拉取慢的痛点,到镜像搜索、拉取、备份、删除的全流程管理,再到容器启动、运维、数据传输、日志查询、外网访问的全生命周期操作,12 个核心技能全覆盖,每条命令都配套逐行释义和避坑提示,零基础也能一步到位学会 Docker,运维、开发入门必备实操手册。
