- @mmc123125


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文介绍了如何从零开始构建一个基于 Vue 2 的聊天机器人应用。你可以根据自己的需求扩展功能,比如接入后端服务、添加用户身份验证等。希望这个项目能为你提供一些灵感,助力你的开发之旅!

Next.js 是一个基于 React 的开源框架,专注于解决 SEO、初始加载速度和开发体验等问题。服务器端渲染(SSR):动态生成页面,提高页面加载速度和 SEO 效果。静态站点生成(SSG):预渲染静态页面,进一步提升性能。内置 API 路由:无需单独后端服务器,即可快速构建 RESTful API。自动代码分割:根据页面按需加载代码,减少初始加载体积。热模块替换:开发过程中实时更新,无需刷

数组和链表各自有其优势和不足,适用于不同的场景。数组的优势在于快速访问和空间效率,但在插入和删除操作方面有所限制。链表则在动态数据处理和插入删除方面有明显的优势,特别适合频繁修改数据的应用场景。了解它们的特性和差异,将帮助你在编程中做出合适的选择。希望这篇文章能帮助你掌握 Java 中这两种重要的数据结构,提升你的编程能力。
会话管理是现代 Web 应用的重要组成部分,尤其是对于需要用户登录的 Vue 应用来说,其安全性直接影响到用户的数据和隐私。在网络安全威胁日益增加的今天,防止会话劫持、管理会话超时等问题尤为关键。本文将结合 Vue 的特性,探讨如何在 Vue 应用中实现安全、可靠的会话管理策略,包括防止。通过以上策略,Vue 应用能够实现更安全的会话管理,保护用户数据免受攻击。在用户的每次操作时记录时间戳,当超出
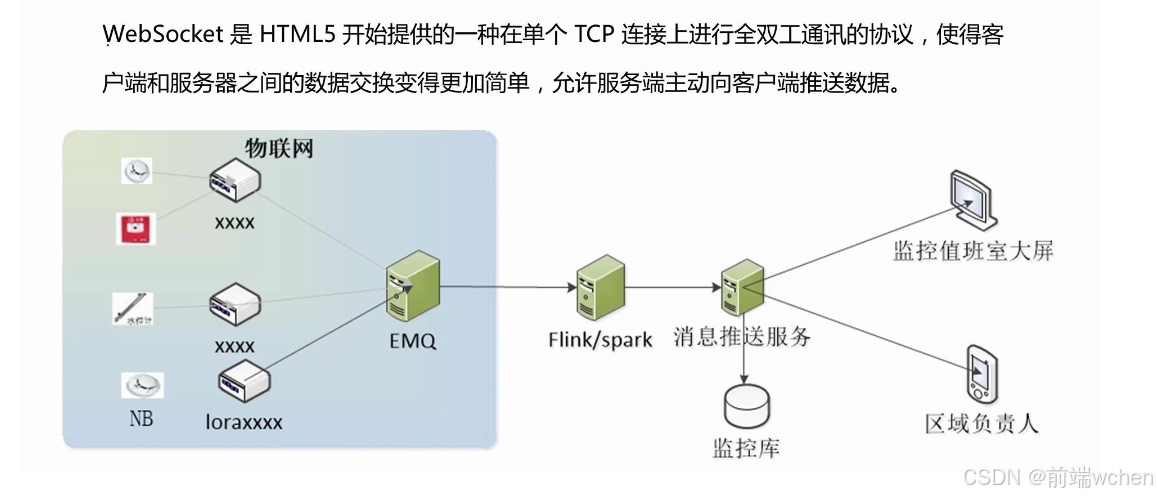
WebSocket 是一种在客户端和服务器之间进行全双工通信的协议,广泛应用于实时应用程序中,如聊天应用、在线游戏、金融交易和通知推送等。与传统的 HTTP 协议不同,WebSocket 连接在建立后可以保持长时间的开放状态,允许客户端和服务器之间实时交换数据。如果 WebSocket 连接没有适当的防护措施,攻击者可以利用用户的身份发起恶意请求,进行数据窃取或篡改。通过采取上述措施,可以大大提高
敏感数据是指任何可能会导致个人隐私泄露、财务损失、企业机密信息暴露或其他安全风险的数据信息。

点击劫持是一种网页攻击技术,通常利用透明或隐蔽的 iframe,使用户无意中点击到恶意网页的按钮或链接。攻击者可能会利用点击劫持进行广告欺诈、社交工程攻击,甚至窃取用户的敏感数据。点击劫持是一种常见且危险的网络攻击,但通过设置合适的 HTTP 响应头(如和CSP)、在前端进行 JavaScript 检测,以及多层次的防御手段,我们可以有效保护 Vue 项目免受这种攻击。在实际开发中,应该根据项目需
随着数据驱动型应用的兴起,数据可视化成为前端开发的关键技能之一。在面试中,数据可视化的实战经验与性能优化能力也逐渐成为考察点。本文将介绍主流数据可视化库、常用图表类型的选择技巧,并通过案例展示如何构建实时数据仪表盘,以帮助你掌握 2024 年的前端数据可视化核心技能。数据可视化是将复杂的数据集转化为直观易懂的图表、图形,便于用户快速获取信息。在前端中,数据可视化的场景包括业务报表、用户行为分析、实

内容篡改是指在数据传输过程中,攻击者修改了原始数据。对于前端静态资源来说,这种攻击通常是通过中间人攻击(MITM)或恶意代理实现的。攻击者可以修改传输中的 JavaScript 文件,注入恶意代码,进而控制用户浏览器行为、窃取用户数据或发起 XSS 攻击。因此,防止前端资源被篡改,确保资源文件的完整性,是 Web 安全的一个重要方面。静态资源完整性验证是一种验证文件是否在传输过程中被篡改的方法。它
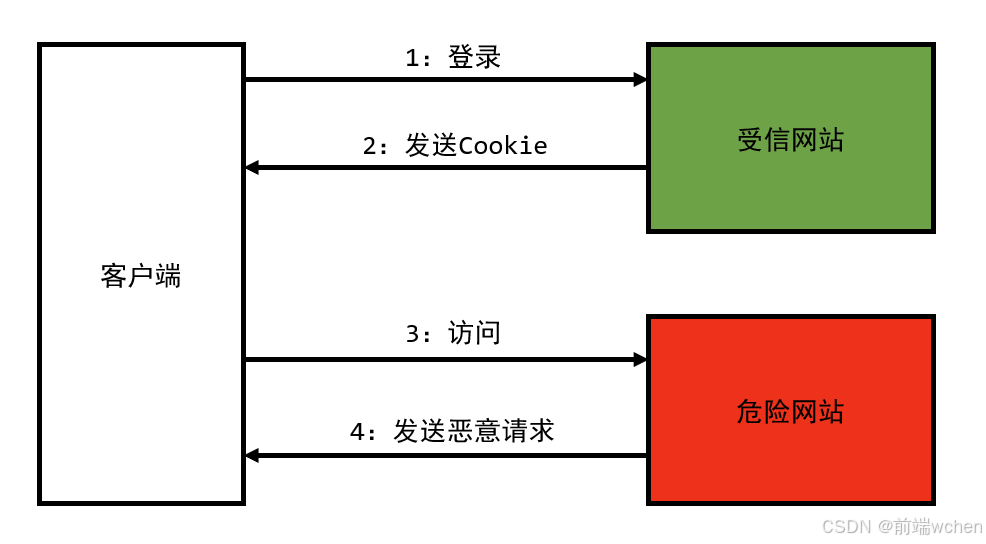
CSRF 攻击是一种常见的安全威胁,但通过合理的防御策略,我们可以有效地保护应用程序。通过集成 CSRF Token、配置 CORS 策略和使用 SameSite Cookie 属性,可以显著提升应用的安全性。在进行开发时,务必将 CSRF 防护作为重要的一环,确保用户数据和操作的安全。建议在实现 CSRF 防御的同时,定期审计代码和依赖库,及时更新以防止潜在的安全漏洞。如果你在实现过程中有任何问