- @xx16755498986


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Linux 服务器是互联网后端最主流的操作系统,Web 网站、数据库、中间件、容器服务绝大多数部署在 Linux 系统。攻击者入侵 Linux 主机的常见入口包含:SSH 弱口令爆破、Web 漏洞(文件上传、命令执行、SQL 注入)、中间件漏洞、未修复系统漏洞、泄露的 SSH 私钥。
Shell 俗称命令行交互终端,是用户与操作系统内核交互的桥梁。通过 Shell 可以执行系统命令、操控文件、管理进程、配置系统权限、调度系统资源。系统原生 Shell:Linux 的 Bash、Sh、Zsh;Windows 的 CMD、PowerShell;网络 Shell:通过网络端口远程获取的命令行终端,分为正向 Shell、反弹 Shell。渗透测试中所说的GetShell,广义分为两种:
持久化,简单来说就是攻击者在目标系统中设置的一套自动执行机制。这套机制独立于木马主程序本身,被写入操作系统的配置项当中。即便恶意主程序被删除、进程被杀死,只要操作系统触发对应的事件(开机、用户登录、进程创建、定时到达),持久化触发器就会执行预设命令,重新生成恶意载荷,启动后门程序。很多新手存在一个认知误区:木马 = 一个 exe 文件。实际上现代恶意软件是一套组合体系,分为持久化触发器 + 恶意载
Kali Linux 是基于 Debian 开发的专业渗透测试操作系统,由 Offensive Security 官方维护,专为网络安全攻防、漏洞测试、安全研究打造。系统内置海量主流攻防工具,无需手动复杂配置,常用核心工具包括:🔹Nmap:全网端口扫描、主机探测、服务识别🔹:业界顶级渗透测试框架🔹:离线密码爆破工具🔹Wireshark:网络流量抓包分析🔹Burp Suite:Web 漏洞
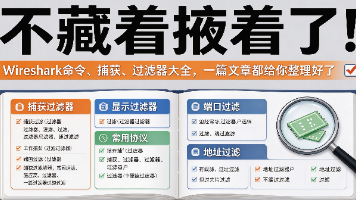
Wireshark 是一款功能强大的网络协议分析器,最早由 Gerald Combs 于 1998 年开发,经过多年发展,已成为网络诊断和分析的首选工具。它支持实时捕获数据包并提供详尽的解码信息,适用于多种操作系统,包括 Windows、macOS 和 Linux。本文将为您全面剖析 Wireshark 的强大功能,从基础到高级,让你快速掌握这个神器!💡。
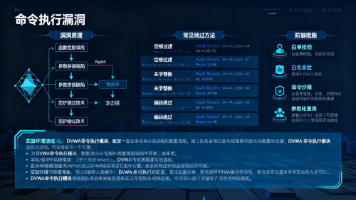
命令执行漏洞是Web安全中一种高危漏洞,攻击者通过注入恶意命令使服务器执行未授权操作,可能导致信息泄露、文件破坏或服务器被控制。漏洞常出现在调用系统命令且用户输入未经严格过滤的场景,如PHP的system()、Java的Runtime.exec()等函数调用。攻击手段包括使用命令连接符(&&、|等)、路径穿越、特殊字符绕过过滤等方式。防御需采用白名单输入验证、避免直接命令拼接、最小
2023 年深秋的一个凌晨,我盯着屏幕上滚动的报错信息,指尖在键盘上悬了三分钟没落下。作为某电商平台的 Java 开发工程师,这是我连续第三周为了 “紧急线上问题” 加班 —— 但这次的问题,和往常的 NullPointerException、数据库死锁都不同。日志里反复出现的像根刺,扎得我眼睛发涩。运维同事在群里甩过来的攻击溯源报告更刺眼:黑客利用我们支付系统的一个接口漏洞,在 2 小时内发起了
首先说一下什么是网络安全?网络安全工程师工作内容具体有哪些?网络安全是确保网络系统的硬件、软件及其系统中的数据受到保护,不因偶然的或者恶意的原因而受到破坏、更改、泄露,系统连续可靠正常地运行,保障网络服务不被中断。网络安全工作现在有细分很多岗位,比如系统安全工程师、网络安全工程师、Web安全工程师、安全架构师等等,具体的会根据公司业务需求来划分。就是通过一些黑客的手段去找网站的漏洞;对网站代码进行
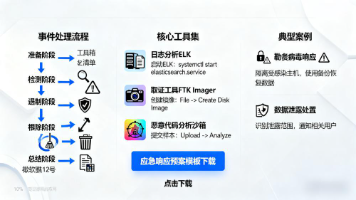
摘要:零基础入门网络安全应急响应 本文系统介绍了网络安全应急响应工程师的核心技能与标准流程。应急响应工程师是网络安全领域的高需求岗位,主要负责处理勒索病毒、服务器入侵等安全事件。文章重点讲解了应急响应的"5步标准流程":发现与报告、遏制、根除、恢复、总结与改进,并针对不同类型安全事件提供了具体处置方案。同时介绍了日志分析、病毒查杀等基础工具的使用方法,强调应急响应更注重流程化思
月薪过万的网络安全工程师需兼具硬技能与软技能,硬技能是核心竞争力,软技能能提升工作效率与职业发展空间。通过系统学习与实践,考取相关认证,就能实现转行目标,获得理想薪资。