


- @weixin_37813152


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
需要注意的是,“优选”配置选项会生成加密的Cookie,但也允许系统接受未加密的Cookie。产品内的本地流量管理器(LTM)模块使用持久性Cookie,这些Cookie通过将客户端(如网页浏览器)的流量导向同一后端服务器来帮助维持会话的一致性,这对于负载均衡至关重要。“恶意网络行为者可以利用从未加密的持久性Cookie中收集的信息来推断或识别额外的网络资源,并可能利用网络上其他设备中存在的漏洞。

CrowdStrike的Falcon Sensor软件,上周导致大量Windows电脑出现蓝屏故障,现在还被发现Linux内核系统崩溃也与CrowdStrike有关。六月份,Red Hat警告其客户在使用版本为5.14.0-427.13.1.el9_4.x86_64的内核启动后,由Falcon Sensor进程引发的“Kernel panic”问题,影响了部分Red Hat Enterprise

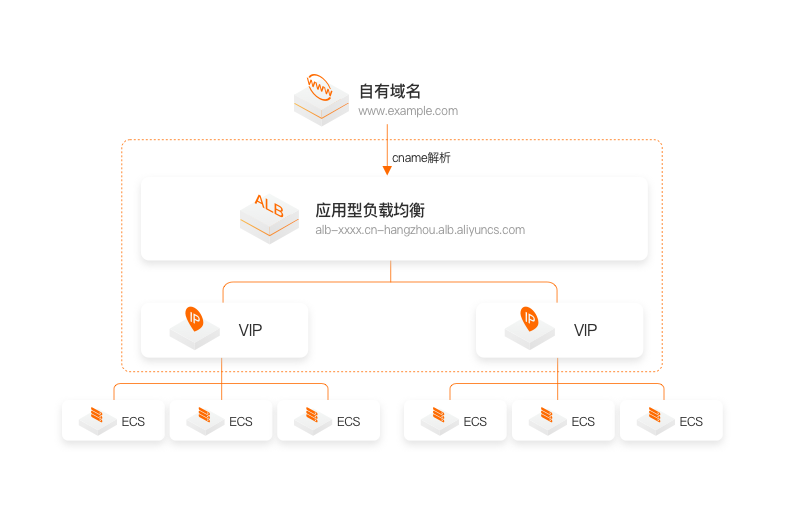
ALB(Application Load Balancer)应用负载均衡服务是阿里云推出的一项针对HTTP、HTTPS和QUIC等应用层流量的负载均衡解决方案。动态IP:每个可用区至少有一个IP,随着业务请求(QPS)的增加,会自动扩展IP数量。您可以根据业务场景选择配置对外公开或对内私有的ALB,系统会根据您的选择来决定是否使用共享带宽和弹性公网IP。应用型负载均衡ALB,提供强大的应用层处理能
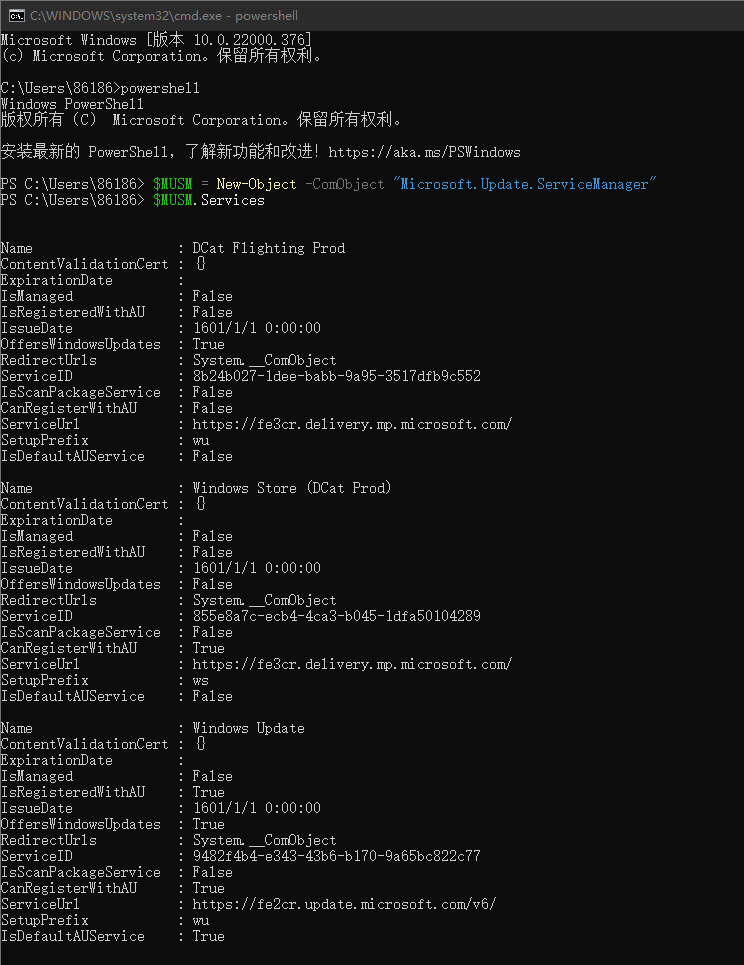
企业内网往往担心客户端直接连接到外网更新补丁会有风险,我们可以建立proxy和FireWall白名单地址来允许内网客户端连接到外网更新系统补丁。1,用proxy联网更新:Windows 更新使用 WinHttp 与部分范围请求 (RFC 7233) 从 Windows 更新服务器或本地 WSUS 服务器下载更新和应用程序。 因此,网络上的代理服务器必须支持 HTTP RANGE 请求。 如果代理在
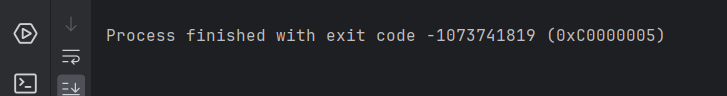
在执行一段python代码是,代码无报错,正常执行完成,但是执行完成后,提示如下:Process finished with exit code -1073741819 (0xC0000005)。一起看看这个是什么问题?
总结来说,esm-cache和apt-news 这两个服务都不影响系统的正常使用,只是Ubuntu官方新增的两项功能,可以视情况决定是否使用。需要注意:ESM 通常需要有效的订阅才能使用,esm-cache.service 会帮助管理与认证相关的证书和授权信息。apt-news.service对我们实际使用帮助并大,我们可以不用理会。但是如果 你想要解决这个报错,可以参考如下方法进行处理。在这里有

摘要:React框架及其相关组件(包括Next.js等)曝出高危漏洞CVE-2025-55182,CVSS评分为满分10.0。该漏洞允许未经认证的攻击者通过恶意HTTP请求实现远程代码执行,影响React Server Components的多个版本。约39%的云环境可能受影响,修复补丁已发布(19.0.1/19.1.2/19.2.1)。专家警告该漏洞极易被利用,建议立即升级。临时缓解措施包括限制
摘要:微软Windows HTTP协议栈(http.sys)曝出严重远程代码执行漏洞(CVE-2026-47291),攻击者可通过特制HTTP请求以系统权限执行任意代码,导致服务器被完全控制或崩溃。影响范围涵盖所有使用该组件的Windows系统。修复方案包括:1)安装2026年6月安全补丁;2)临时通过修改注册表(路径:HKEY_LOCAL_MACHINE\SYSTEM\CurrentContro

GPLv3是强Copyleft开源协议,核心要求包括:分发二进制时提供完整源代码、保证用户修改和共享自由、禁止专利诉讼和硬件锁定。GPLv3相比前代新增了反硬件限制条款、专利授权要求,并提高了兼容性。该协议具有强"传染性",衍生作品必须同样开源,违规将面临法律风险。权利方面允许商业使用、修改分发及私人使用,但需严格遵守核心义务。

NTP(Network Time Protocol)------网络时间协议-----应用层协议,用来在分布式时间服务器和客户端之间进行时间同步。
