


- @qq_43416206


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文摘要介绍了Linux内核审计(audit)子系统中的规则列表机制。系统通过audit_filter_list数组设置了6个规则列表(User、Task、Entry、Watch、Exit和Type),分别对应不同的审计场景:User规则控制用户态审计消息;Type规则过滤内核审计消息;Task规则专门处理进程创建;Entry和Exit规则分别在系统调用入口和出口进行检查。此外,系统提供三种文件审

本文分析了Linux内核中dm-verity和审计(audit)子系统的实现机制。dm-verity是DeviceMapper的一种设备类型,通过验证根哈希值来保证数据完整性,其构造函数verity_ctr需要10个必选参数。审计子系统采用netlink套接字作为内核与用户态的接口,具有四个消息来源:内核子系统、用户态守护进程、auditd进程以及系统调用审计钩子。其中系统调用审计通过__audi

摘要:本文详细介绍了Linux内核中的IMA/EVM完整性保护机制和dm-verity设备映射技术。IMA/EVM通过securityfs文件系统提供用户接口,使用TPM硬件和文件扩展属性实现完整性校验,包含evm状态文件、ima度量目录等组件。dm-verity作为DeviceMapper的目标设备类型,通过哈希树结构验证块设备数据的完整性,需要数据设备和哈希设备配合工作。文章分析了相关架构、命

AppArmor域间转换机制研究摘要 AppArmor是一种基于文件路径的强制访问控制机制,其域转换机制具有以下特点:1) 域由进程最后执行的文件路径决定,采用树状结构设计,支持父子域转换限制;2) 提供两种域转换方式:通过执行文件触发转换(可能转换到子域、外部域或unconfined状态)和通过/proc文件系统接口主动修改;3) 支持命名空间隔离策略,不同命名空间可定义同名域的不同策略。App
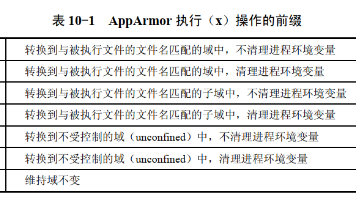
本文摘要:Tomoyo和AppArmor是Linux内核中的两种安全模块。Tomoyo通过轮廓(profile)实现细粒度访问控制,支持disabled/learning/permissive/enforcing四种模式,并能针对文件、网络等不同操作类型设置独立策略。AppArmor采用"类型增强"机制,专注于为特定应用提供强制访问控制,主要管理文件、能力和资源限制三类客体的访

摘要:Yama是Linux内核中一个专注于ptrace系统调用安全控制的轻量级安全模块,通过4个LSM钩子函数实现四种访问控制模式:禁用模式、关系模式(仅允许父子进程或授权进程跟踪)、能力模式(需CAP_SYS_PTRACE权限)和禁止模式(完全禁用ptrace)。其创新性在于能与SELinux等其他安全模块共存,通过/proc/sys/kernel/yama/ptrace_scope文件进行配置
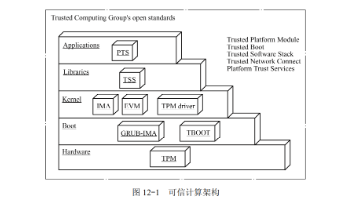
本文探讨了计算机领域中"完整性"(integrity)的概念演变及其实现机制。文章指出,人类社会中的诚信(integrity)概念在计算机领域演变为关注文件内容是否被篡改的"完整性"。实现完整性的核心工具是密码哈希算法,其具备不可逆性、唯一性等特性。Linux内核通过IMA(完整性度量架构)和EVM(扩展验证模块)实现完整性保护:IMA负责文件哈希值计算、存
摘要:Tomoyo是Linux内核的一个安全模块,由日本NTTData公司开发。它采用基于路径的安全机制,与SELinux等基于inode的安全模块形成对比。Tomoyo的特点包括:1)支持粒度管理,可部分控制进程操作;2)提供易用的用户态工具和学习模式;3)公开发布三个代码分支(1.x、2.x和AKARI)。其机制基于类型增强理论,通过域策略和异常策略实现访问控制。Tomoyo通过路径组、数字组

本文摘要主要介绍了SELinux安全策略中的网络组件配置和安全上下文转换机制。网络部分阐述了节点(nodecon)、端口(portcon)和网卡(netifcon)的安全上下文标记方法。安全上下文转换部分详细说明了三种转换机制:1) 基于角色的转换规则,2) 类型转换规则(包括type_transition、type_change和type_member),3) 多级安全(MLS)的range转换
本文摘要:文章系统介绍了Linux系统中的文件属性和访问控制机制。首先阐述了文件属主、属组的概念及其修改方式,指出修改文件属主需要chown特权。其次详细讲解了各类客体(文件、目录、管道、IPC等)的操作许可机制,包括读、写、执行等基本操作及其在不同客体上的具体表现。文章还分析了UNIX/Linux采用的简单有效的访问控制设计:通过三类用户(属主、同组、其他)和允许位(permission bit
