


- @m0_74402888


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
它提供了一个简单高效的接口,用于创建、运行和管理这些模型,同时还提供了一个丰富的预构建模型库,可以轻松集成到各种应用程序中。漏洞编号:CVE-2024-37032 该漏洞允许通过路径遍历任意写入文件。digest字段的验证不正确,服务器错误地将有效负载解释为合法的文件路径,攻击者可在digest字段中包含路径遍历payload的恶意清单文件,利用该漏洞实现任意文件读取/写入或导致远程代码执行。在d

在`v3.2.2`版本之前的`Apache CouchDB`中,可以在不进行身份验证的情况下访问不正确的默认安装并获得管理员权限,进而实现。
php imap扩展用户在php中执行邮件收发操作,其imap_open函数会调用rsh来连接远程shell,而debianh/Ubuntu中默认使用ssh来代替rsh功能,也就是说debian系列系统中,执行rsh命令实际执行的是ssh命令debian系列系统有Ubuntu、kali、MX linux、AntiX、PureOS等ssh命令中可以通过设置-oProxyCommand=来调用第三方命

var['\1']="\2" 这里双引号引发函数执行,了解为什么${}会执行,在PHP当中,${}是可以构造一个变量的,{}写的是一般的字符,那么就会被当成变量,比如${a}等价于$a,那如果{}写的是一个已知函数名称呢?()值提取匹配的字符串,有几个括号就代表有几个匹配的字符串,看结果我们就知道,我们的目的是将键和值分别提取出来,所有有两个(),一个匹配键,一个匹配值。$a的执行语句执行了(注意
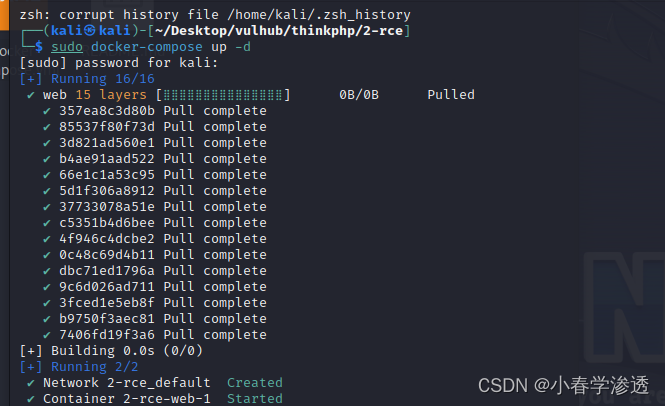
1.在IDEA中建立好了SpringBoot项目,并配置好了docker容器,然后在执行Dockerfile时出现以下问题Get https://registry-1.docker.io/v2/: net/http: request canceled while waiting for connection (Client.Timeout exceeded while awaiting head.
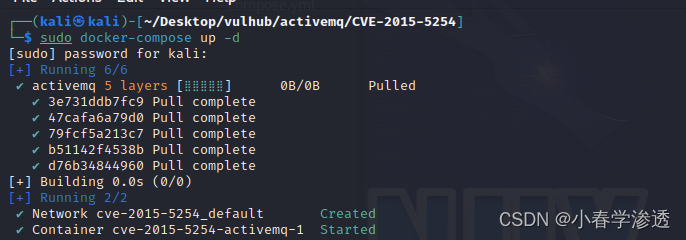
CVE-2012-1823就是存在于以cgi模式运行的php中, 本质是用户请求的参数被作为了php-cgi的参数。cgi:它是一种协议。通过cgi协议,web server可以将动态请求和相关参数发送给专门处理动态内容的应用程序。
(如果不小心点击了"关闭"按钮,可以打开"服务器管理器"界面进行操作,在界面右上角可以看到一个中间有"!在"Active Directory 用户和计算机"界面选择"Users"目录并单击,在右键弹出的快捷菜单选择新建添加用户。在"路径"选项中可以选择"数据库、日志、SYSVOL"文件夹的路径,可以选择默认路径,之后进入下一步。接着"进入AD域服务配置向导”,在"部署配置"部分单击选中"添加新林"

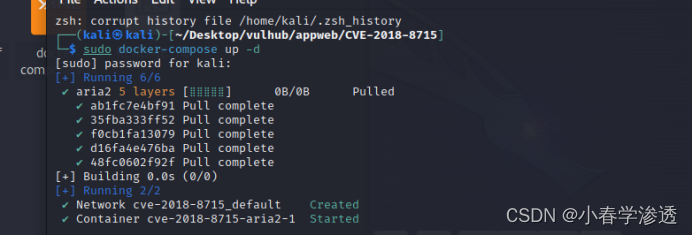
在低于 7.0.3 的 Appweb 版本中,存在与 authCondition 函数相关的逻辑缺陷。使用伪造的 HTTP 请求,可以绕过 和 登录类型的身份验证,对于digest和form两种认证方式,如果用户传入的密码为null(也就是没有传递密码参数),appweb将因为一个逻辑错误导致直接认证成功,并返回session。AppWeb 是一个嵌入式 Web 服务器,基于由 Embedthis
Kubernetes是一个开源的,用于编排云平台中多个主机上的容器化的应用,目标是让部署容器化的应用能简单并且高效的使用, 提供了应用部署,规划,更新,维护的一种机制。其核心的特点就是能够自主的管理容器来保证云平台中的容器按照用户的期望状态运行着,管理员可以加载一个微型服务,让规划器来找到合适的位置,同时,Kubernetes在系统提升工具以及人性化方面,让用户能够方便的部署自己的应用。随着越来越
