- @ice_55


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
DNS劫持就是通过劫持了DNS服务器,通过某些手段取得某域名的解析记录控制权,进而修改此域名的解析结果,导致对该域名的访问由原IP地址转入到修改后的指定IP,其结果就是对特定的网址不能访问或访问的是假网址,从而实现窃取资料或者破坏原有正常服务的目的。DNS劫持通过篡改DNS服务器上的数据返回给用户一个错误的查询结果来实现的。DNS劫持症状:在某些地区的用户在成功连接宽带后,首次打开任何页面都指向I
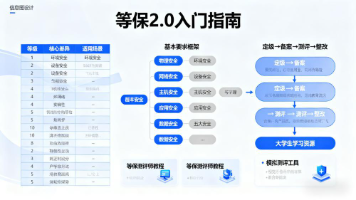
等保 2.0 不是 “高深的技术名词”,而是 “网络安全建设的通用框架”—— 对大学生而言,学习等保的核心是 “理解框架逻辑 + 知道如何落地”,无需一开始掌握所有细节(如四级等保的量子加密),重点先掌握 “三级等保” 的技术要求和落地方法。未来无论你进入政府做安全合规、进入企业做安全建设,还是进入安全厂商做等保测评,等保 2.0 都是 “必备知识”。建议从 “模拟二级 / 三级等保方案设计” 入
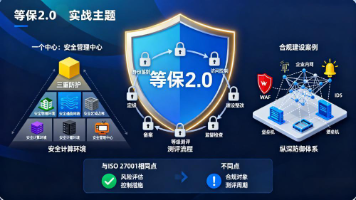
等保 2.0 不是 “一次性认证”,而是企业网络安全建设的 “方法论”。对中小企业而言,无需追求 “一步到位”,可先通过二级测评,再逐步向三级优化。核心是借助等保 2.0 的要求,构建 “技术 + 管理” 的双重防护体系,既满足合规要求,又真正提升网络安全能力。网络安全没有 “绝对安全”,但等保 2.0 能帮助企业 “少走弯路”,把有限的资源投入到关键的安全点上,实现 “合规与安全双赢”。
2025年网络安全竞赛白皮书摘要:网络安全竞赛正在经历结构性变革,从传统漏洞攻防转向技术融合实战,呈现赛道扩容、标准升级和工具迭代三大新特征。赛道格局形成"4+5"结构,包括传统基础赛道和新兴实战赛道,其中AI安全、云服务、车联网、低空经济等新兴赛道占比显著提升。竞赛理念从"漏洞利用"转向"系统韧性",强调场景真实化、能力复合化和防御设计
目前仍活跃于国内外各大CTF赛事,取得了许多优异成绩。现役成员遍布华南师范大学三校区各年级本科生,退役成员大多保研中科大、中大、西电等网安强校或就职于阿里、腾讯、华为、公安厅等。
同音替换密码(Homophonic Substitution Cipher)是单字母可以被其他几种密文字母同时替换的密码,通常要比标准替换密码破解更加困难,破解标准替换密码最简单的方法就是分析字母出现频率,通常在英语中字母’E’(或’T’)出现的频率是最高的,如果我们允许字母’E’可以同时被3种不同字符代替,那么就不能还是以普通字母的频率来分析破解,如果允许可代替字符越多,那么密文就会更难破译。注

掌握系统化路径,少走弯路成为安全专家。本文结合2026年最新行业需求和技术趋势,为你梳理一条清晰可行的网络安全学习路径。
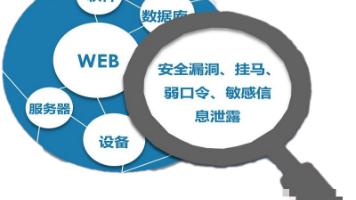
渗透测试是一种模拟的方法,通过对系统的弱点进行测试,以发现系统可能存在的安全漏洞。渗透测试可以帮助组织了解其系统的安全性,并采取必要的措施来增强系统的安全性。
网络安全学习遵循 “基础→实战→深耕” 的路径,切忌急于求成。制定周计划,每天保证 2-3 小时专注学习理论与实践结合,每学一个知识点立即动手实操加入学习社区(如 GitHub、安全论坛),参与技术讨论定期复盘,总结学习中的问题与收获坚持 12-18 个月系统化学习,即可达到就业水平网络安全行业正处于高速发展期,越早入门,越能享受行业红利。现在就开始行动,从基础阶段着手,逐步构建自己的安全知识体系
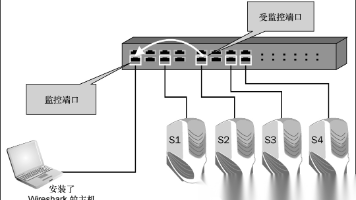
安置Wireshark(主机系统或应用程序);开始抓包;本书的前言曾提到过网络排障以及内置于Wireshark能帮助排障的各种工具。一旦决定动用Wireshark协议分析软件,在使用该物品或服务之前,那么,我们需要首先明确这个软件在网络环境中的具体安装位置和配置方式(或安装)位置。除此之外,此外,针对该软件,我们需要进行一些基础性的设置工作,至少应该让它的界面显得更加友善和易于使用。