- @bigbangbangbang1


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Linux 服务器是互联网后端最主流的操作系统,Web 网站、数据库、中间件、容器服务绝大多数部署在 Linux 系统。攻击者入侵 Linux 主机的常见入口包含:SSH 弱口令爆破、Web 漏洞(文件上传、命令执行、SQL 注入)、中间件漏洞、未修复系统漏洞、泄露的 SSH 私钥。
Shell 俗称命令行交互终端,是用户与操作系统内核交互的桥梁。通过 Shell 可以执行系统命令、操控文件、管理进程、配置系统权限、调度系统资源。系统原生 Shell:Linux 的 Bash、Sh、Zsh;Windows 的 CMD、PowerShell;网络 Shell:通过网络端口远程获取的命令行终端,分为正向 Shell、反弹 Shell。渗透测试中所说的GetShell,广义分为两种:
持久化,简单来说就是攻击者在目标系统中设置的一套自动执行机制。这套机制独立于木马主程序本身,被写入操作系统的配置项当中。即便恶意主程序被删除、进程被杀死,只要操作系统触发对应的事件(开机、用户登录、进程创建、定时到达),持久化触发器就会执行预设命令,重新生成恶意载荷,启动后门程序。很多新手存在一个认知误区:木马 = 一个 exe 文件。实际上现代恶意软件是一套组合体系,分为持久化触发器 + 恶意载
Kali Linux 是基于 Debian 开发的专业渗透测试操作系统,由 Offensive Security 官方维护,专为网络安全攻防、漏洞测试、安全研究打造。系统内置海量主流攻防工具,无需手动复杂配置,常用核心工具包括:🔹Nmap:全网端口扫描、主机探测、服务识别🔹:业界顶级渗透测试框架🔹:离线密码爆破工具🔹Wireshark:网络流量抓包分析🔹Burp Suite:Web 漏洞
Wireshark 是一款功能强大的网络协议分析器,最早由 Gerald Combs 于 1998 年开发,经过多年发展,已成为网络诊断和分析的首选工具。它支持实时捕获数据包并提供详尽的解码信息,适用于多种操作系统,包括 Windows、macOS 和 Linux。本文将为您全面剖析 Wireshark 的强大功能,从基础到高级,让你快速掌握这个神器!💡。
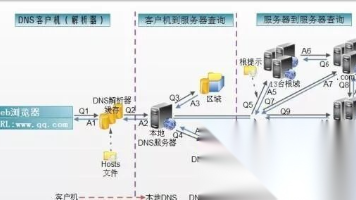
DNS劫持就是通过劫持了DNS服务器,通过某些手段取得某域名的解析记录控制权,进而修改此域名的解析结果,导致对该域名的访问由原IP地址转入到修改后的指定IP,其结果就是对特定的网址不能访问或访问的是假网址,从而实现窃取资料或者破坏原有正常服务的目的。DNS劫持通过篡改DNS服务器上的数据返回给用户一个错误的查询结果来实现的。DNS劫持症状:在某些地区的用户在成功连接宽带后,首次打开任何页面都指向I
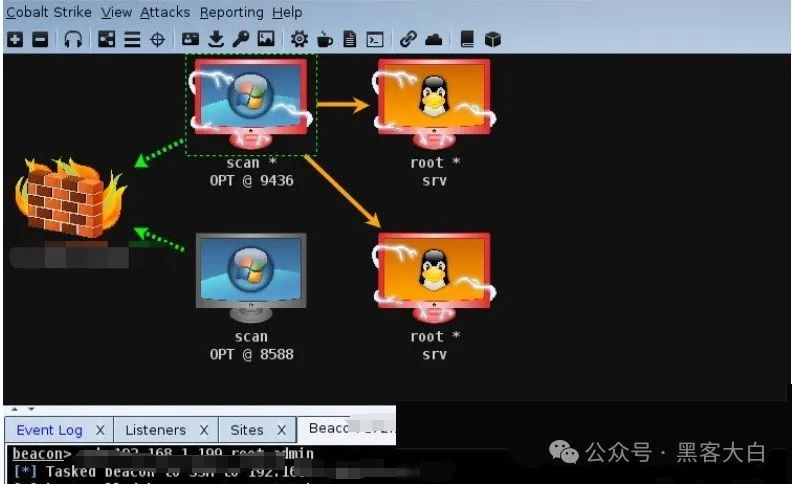
到这里,咱们对 Cobalt Strike 的实操之旅就暂时告一段落了!通过这一番深入探索,咱们了解了它的强大功能,从搭建环境、实战演练,到进阶技巧运用,再到深刻领悟合法使用的重要性,每一步都充满了挑战和惊喜。Cobalt Strike 就像一把精密的手术刀,在合法合规的使用者手中,它能精准地剖析网络系统,揪出隐藏的安全隐患,帮助企业和组织提前筑牢防线;可如果落入不法分子之手,就会变成伤人凶器,给
网络安全专业作为高校热门的专业之一,然而有不少网络安全本科专业的毕业生在求职市场上却遭遇了困境,他们发现找到一份满意的工作并非易事。这究竟是何原因?又该如何应对呢?网络安全专业的就业前景理论上是非常广阔的。在数字化、网络化的时代背景下,无论是政府机构、金融机构,还是各大企业,都需要专业的网络安全人才来保障信息资产的安全。然而,实际就业情况却并非如此乐观。这其中有几个主要原因:一是市场需求与供给的不
公益SRC(Security Response Center,安全响应中心)作为 “合法、免费、贴近真实业务” 的实战场景,长期处于争议中心 —— 部分人认为其 “奖励微薄、漏洞密度低,性价比不足”,也有人将其视为 “新手破局的唯一跳板”。漏洞类型贴近实战:除 OWASP TOP10 基础漏洞(SQL 注入、XSS、文件上传),还存在 “逻辑漏洞(验证码绕过、越权访问)、配置漏洞(弱口令、敏感信息
T4表示指定扫描过程使用的时序(Timing),共有6个级别(0~5),级别越高,扫描速度越快,但也容易被防火墙或IDS检测并屏蔽掉,在网络通信状况良好的情况下推荐使用T4。-v表示显示冗余(verbosity)信息,在扫描过程中显示扫描的细节,有助于让用户了解当前的扫描状态。● 主机探测:探测网络上的主机,如列出响应TCP和ICMP请求、ICMP请求、开放特别端口的主机。Nmap的参数较多,但是