


- @weixin_44431371


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
介绍JUnit是一款优秀的开源Java单元测试框架,也是目前使用率最高最流行的测试框架,开发工具Eclipse和IDEA对JUnit都有很好的支持,JUnit主要用于白盒测试和回归测试。白盒测试:把测试对象看作一个打开的盒子,程序内部的逻辑结构和其他信息对测试人员是公开的;回归测试:软件或环境修复或更正后的再测试;单元测试:最小粒度的测试,以测试某个功能或代码块。一般由程序员来做,因为它需要知道内

NAT服务器简介首先简述下NAT服务器在负载均衡中做了什么,可以灵活的做各种网络地址转换(NAT),简单的说就是Linux (内核2.4以后是Netfilter肩负起这个使命滴)内核缓冲区修改来源,目标地址。但是,由于Netfilter工作在Linux 内核我们无法直接操作它,所以Linux提供了iptables。用iptables实现:说到iptables目前最多应用在防火墙了,我们公司的所有的
我们在使用docker容器,,一定会在iptables的NAT表中看到下在这样的一条配置规则:# 把目标地址类型属于主机系统的本地网络地址的数据包,# 在数据包进入NAT表PREROUTING链时,都让它们直接jump到一个名为DOCKER的链-A PREROUTING -m addrtype --dst-type LOCAL -j DOCKERiptables提供了众多的扩展模块,以支持更多的功
centos7默认防火墙不是iptables,是firewalle,这不是本文的重点。概述Linux的防火墙体系主要工作在网络层,针对TCP/IP数据包实施过滤和限制。属于典型的包过滤防火墙。linux系统的防火墙体系基于内核编码实现,具有非常稳定的性能和极高的效率,因此获得广泛的应用。在很多安全技术资料中,netfilter和iptables都用来指linux防火墙,区别如下:netfilter
前言开发语言是GolangCrawlab主要解决的是大量爬虫管理困难的问题,例如需要监控上百个网站的参杂scrapy和selenium(自动化测试框架)的项目不容易做到同时管理,而且命令行管理的成本非常高,还容易出错。Crawlab支持任何语言和任何框架,配合任务调度、任务监控,很容易做到对成规模的爬虫项目进行有效监控管理。可配置爬虫,节省时间;自定义爬虫,更加灵活,适合复杂的爬虫(例如需要登陆)
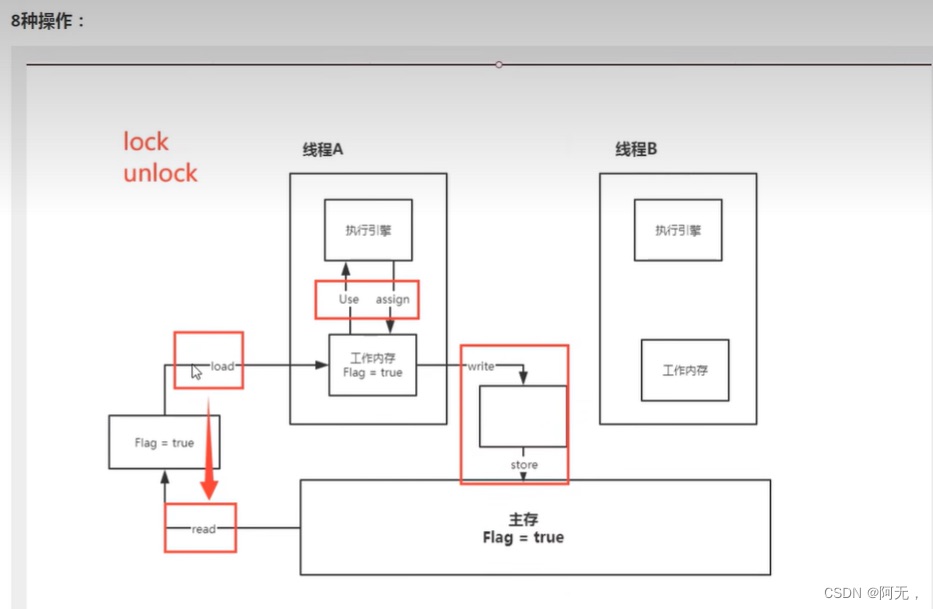
因为在不同的硬件生产商和不同的操作系统下,内存的访问逻辑有一定的差异,结果就是当你的代码在某个系统环境下运行良好,并且线程安全,但是换了个系统就出现各种问题。内存交互操作有8种,虚拟机实现必须保证每一个操作都是原子的,不可在分的(对于double和long类型的变量来说,load、store、read和write操作在某些平台上允许例外)如果对一个变量进行lock操作,会清空所有工作内存中此变量的
其实就是对以前文章的一个总结,单独再写一篇文章的原因是,自己对某些知识点有了一些理解,但最重要的一点是AI总结的比自己整理的简直是好太多了。
String中的equals方法是被重写过的,因为Object的equals方法是比较的对象的内存地址,而String的equals方法比较的是对象的值。当创建String类型的对象时,虚拟机会在常量池中查找有没有已经存在的值和要创建的值相同的对象,如果有就把它赋给当前引用。如果没有就在常量池中重新创建一个 String对象。
变量的实质是一小块内存单元。这一小块内存里存储着变量的值。int a = 1;a就是变量的名,1就是变量的值。而当变量指向一个对象时,这个变量就被称为引用变量a就是引用变量,它指向了一个A对象,也可以说它引用了一个A对象。我们通过操纵这个a来操作A对象。此时,变量a的值为它所引用对象的地址对于基本类型 num ,赋值运算符会直接改变变量的值,原来的值被覆盖掉。对于引用类型 str,赋值运算符会改变
这是完全转载自https://www.jianshu.com/p/964b268e1fc8的,自己好像碰到过这个问题,但一直没有解决,先记录一下这个解决方案,待以后验证主机无法访问容器映射的端口:Connection reset by peer今天碰到一个坑,很低级,先记在这里吧。背景是这样的我启动一个etcd容器,里面发布了一个服务监听在端口2379,然后我把端口映射到主机了。version: