

写文章


- @qq_48201589


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
【漏洞复现】Apache Tomcat远程代码执行漏洞(CVE-2017-12615)
2017年9月19日,Apache Tomcat官方确认并修复了两个高危漏洞,其中就有远程代码执行漏洞(CVE-2017-12615)。当 启用了HTTP PUT请求方法(例如,将 readonly 初始化参数由默认值设置为 false),攻击者将有可能可通过精心构造的攻击请求数据包向服务器上传包含任意代码的 JSP 文件,JSP文件中的恶意代码将能被服务器执行。导致服务器上的数据泄露或获取服务器
【内网横向】SSH协议隧道搭建详解
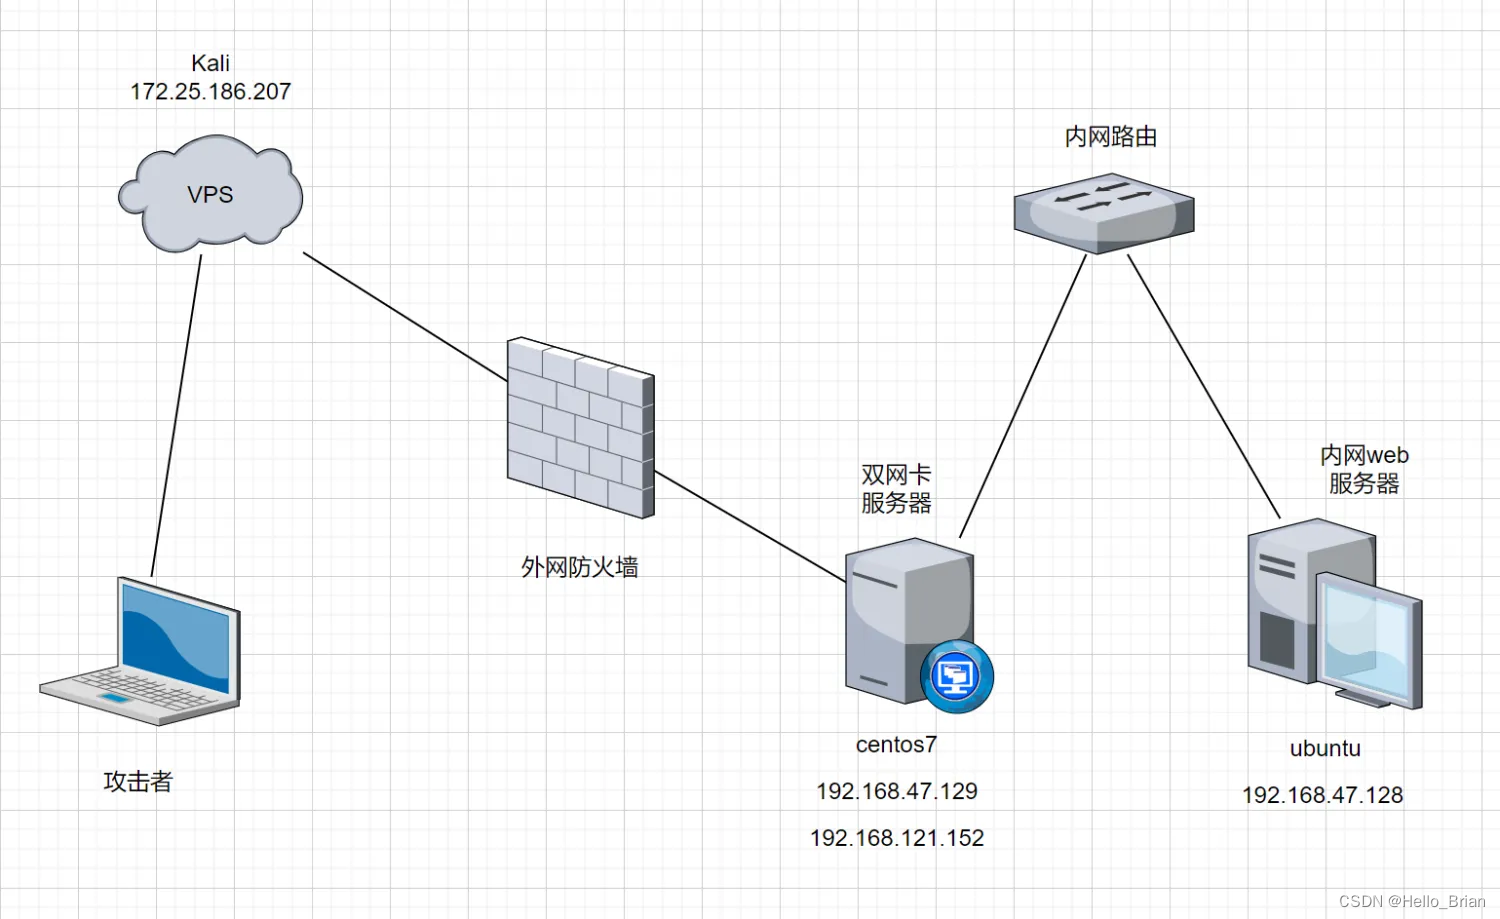
SSH隧道是通过Secure Shell(SSH)协议在两个网络节点之间创建的加密通道。它可以用于安全地传输数据,绕过网络限制或保护数据免受窃听。通过SSH隧道,可以在两个网络之间建立安全的连接,例如在本地计算机和远程服务器之间传输数据,或者在两个远程服务器之间进行数据交换。SSH隧道通过SSH协议的加密功能,确保数据在传输过程中的机密性和完整性,是绕过防火墙限制的常用手段。
【Pycharm】如何在Pycharm中导入并运行Flask项目
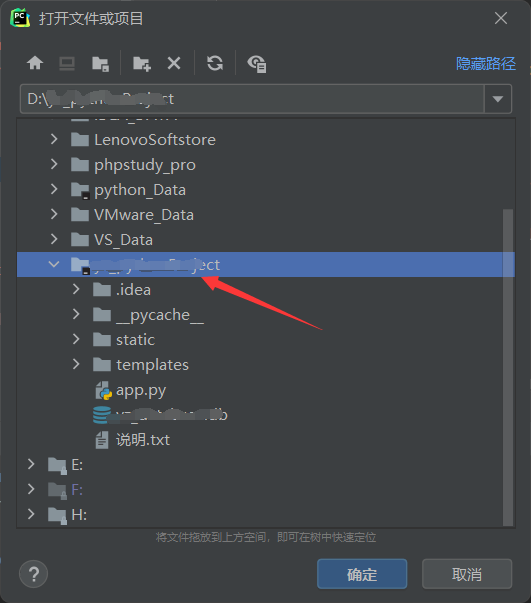
1.导入你要运行的flask项目文件2.在设置中选择自己的Python解释器3.编辑配置4.选择Flask服务器5.配置参数6.点击运行即可。
【Java反序列化】Shiro-550漏洞分析笔记
ShiroAES加密-->Base64加密的过程,接收后会进行Base64解密-->AES解密-->反序列化进行验证身份信息。漏洞点在于AES加密为对称加密,而加密时利用的key为固定值,这就导致,我们可以生成一条恶意的payload,进而达到RCE的目的。
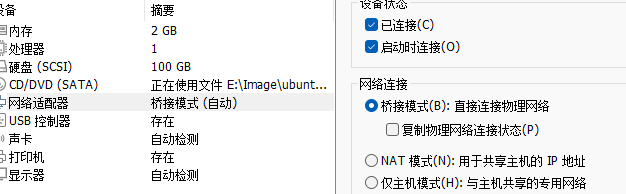
【VM虚拟机】设置桥接模式
VM虚拟机设置桥接模式并给IP配置地址
到底了