


- @boweiqiang


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
在jmeter压力测试的脚本编写时,经常会遇到接口中需要对请求体加生签的情况,这个时候可以用beanshell PreProcessor来实现对请求体的加签,但是有一点,就是需要我们拿到每个请求的body,如我们把每个请求的body都放到beanshell中,那么我们需要在每个请求(sampler)中都要添加一个beanshell,这样就有很多重复的工作要做,那么有没有办法能够动态的获取请求bod
1. 不能下载依赖包替换build.gradle中的repo地址为国内镜像地址,解决依赖包下载失败的问题maven { url 'https://maven.aliyun.com/repository/gradle-plugin' }maven { url 'https://maven.aliyun.com/repository/google' }maven { url 'http://maven
微信支付的接入流程比支付宝要烦锁,坑多,配置和调试起来都很麻烦。昨天在配置三方商城的微信支付时,需要用到appsecret,但appsecret是微信公众平台的东西,在微信公众号相关开发时才会用到,跟商户平台的apikey完全是两个概念,所以一定要做好区分,避免混淆。经过我的一翻折腾,各种百度和我司的开发代码,可以这么理解:appid是在公众平台注册公众号,小程序或开放平台注册应用时...
PKCS1是一把钥匙,PKCS8就是把这个钥匙放到一个盒子里,并在盒子上贴个标签对这把钥匙做了说明,比如采用的是什么算法,密钥长度等,所以PKCS8不仅仅支持RSA算法,还支持其他算法的密钥。最早openssl生成的公钥私钥默认都是pkcs1格式的,但是在后来的版本中,公钥默认为了pkcs8格式(私钥还是pkcs1格式,或许是为了迎合java吧,个人猜测)#通过ssh-keygen生成的私钥是pk
非对称加密算法(如RSA),正确的使用方法是公钥加密,私钥解密。最近与三方合作伙伴对接接口安全方案,遇到一个同事跟我说,我们应该存储私钥,数据用私钥加密,公钥给三方,三方用公钥解密。我说不对,他给我看示例代码,里面明明是私钥加签,公钥验签。这种的误解,不仅造成了沟通上的困难,而且可能会导致接口设计并没有达到预设的安全目的。所以这里想专门讲一下加密与签名的区别加密:对一段明文进...

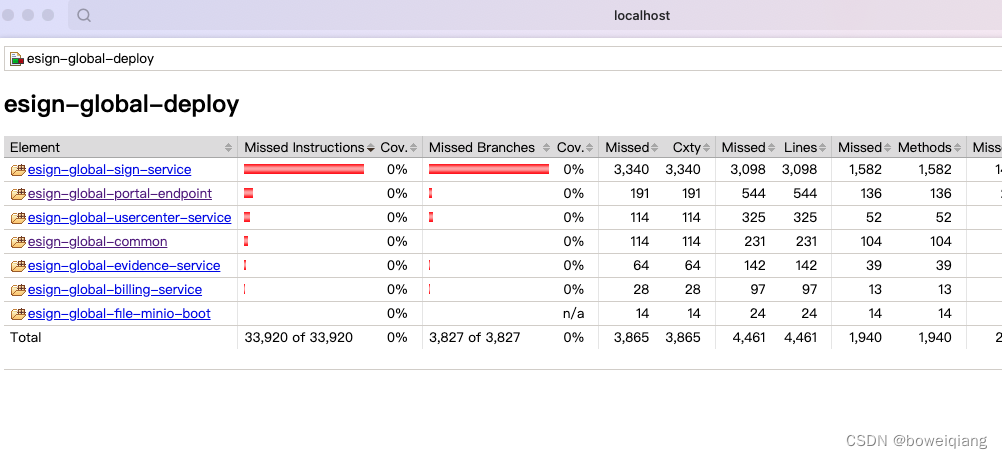
每个模块都这么配置的话,生成的报告是各自独立的,即会生成3个报告,那么怎么把各个模块的代码覆盖率统计在一起,生成一个聚合的报告呢?jacoco在prepare-agent阶段会生成一个属性指向jacoco的runtime agent,默认这个属性叫argLine,我们需要在maven-surefire-plugin的配置中,引用这个属性(当然我们也可以自定义这个属性的名字,那么就需要在maven-
pkcs5 padding和pkcs7 padding都是用来填充数据的一种模式。在ECB中,数据是分块加密的。如果需要加密的数据的字节码的长度不是块大小的整数倍就需要填充。使用PKCS5,填充时:要填充7个字节,那么填入的值就是0×7;如果只填充1个字节,那么填入的值就是0×1;恰好8个字节时还要补8个字节的0×08正是这种即使恰好是8个字节也需要再补充字节的规定,可以让解密的数据很确定无误的移
插入排序法的实现,这里做了两种实现(思想是一样的):一种是从前向后排,把后面的无序序列,插入到前面的有序序列一种是从后向前排,把前面的无序序列,插入到后面的有序序列废话不多说,直接上代码,下面代码已经经过调试,拿过去可以直接运行:#!/usr/bin/env python# -*- encoding: utf-8 -*-'''@File : sort_by_insertion.py@Contact