- @ZhaoSong_


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
查看页面源代码,发现双引号被做了转义,只能通过其他方式去绕过。发现还是不行,后端把 我们输入的大写,替换成了小写。测试,查看源代码,依旧替换了script。查看页面源代码,发现三个隐藏起来的输入框。通过单引号闭合,使用触发事件来绕过。后面输入最近基本的xss语法。尝试其他方法绕过,使用伪协议。使用上一关的通过代码,发现把。没有输入框可以在地址栏中绕过。使用大写绕过,看看是否可行。我们可以尝试点击事
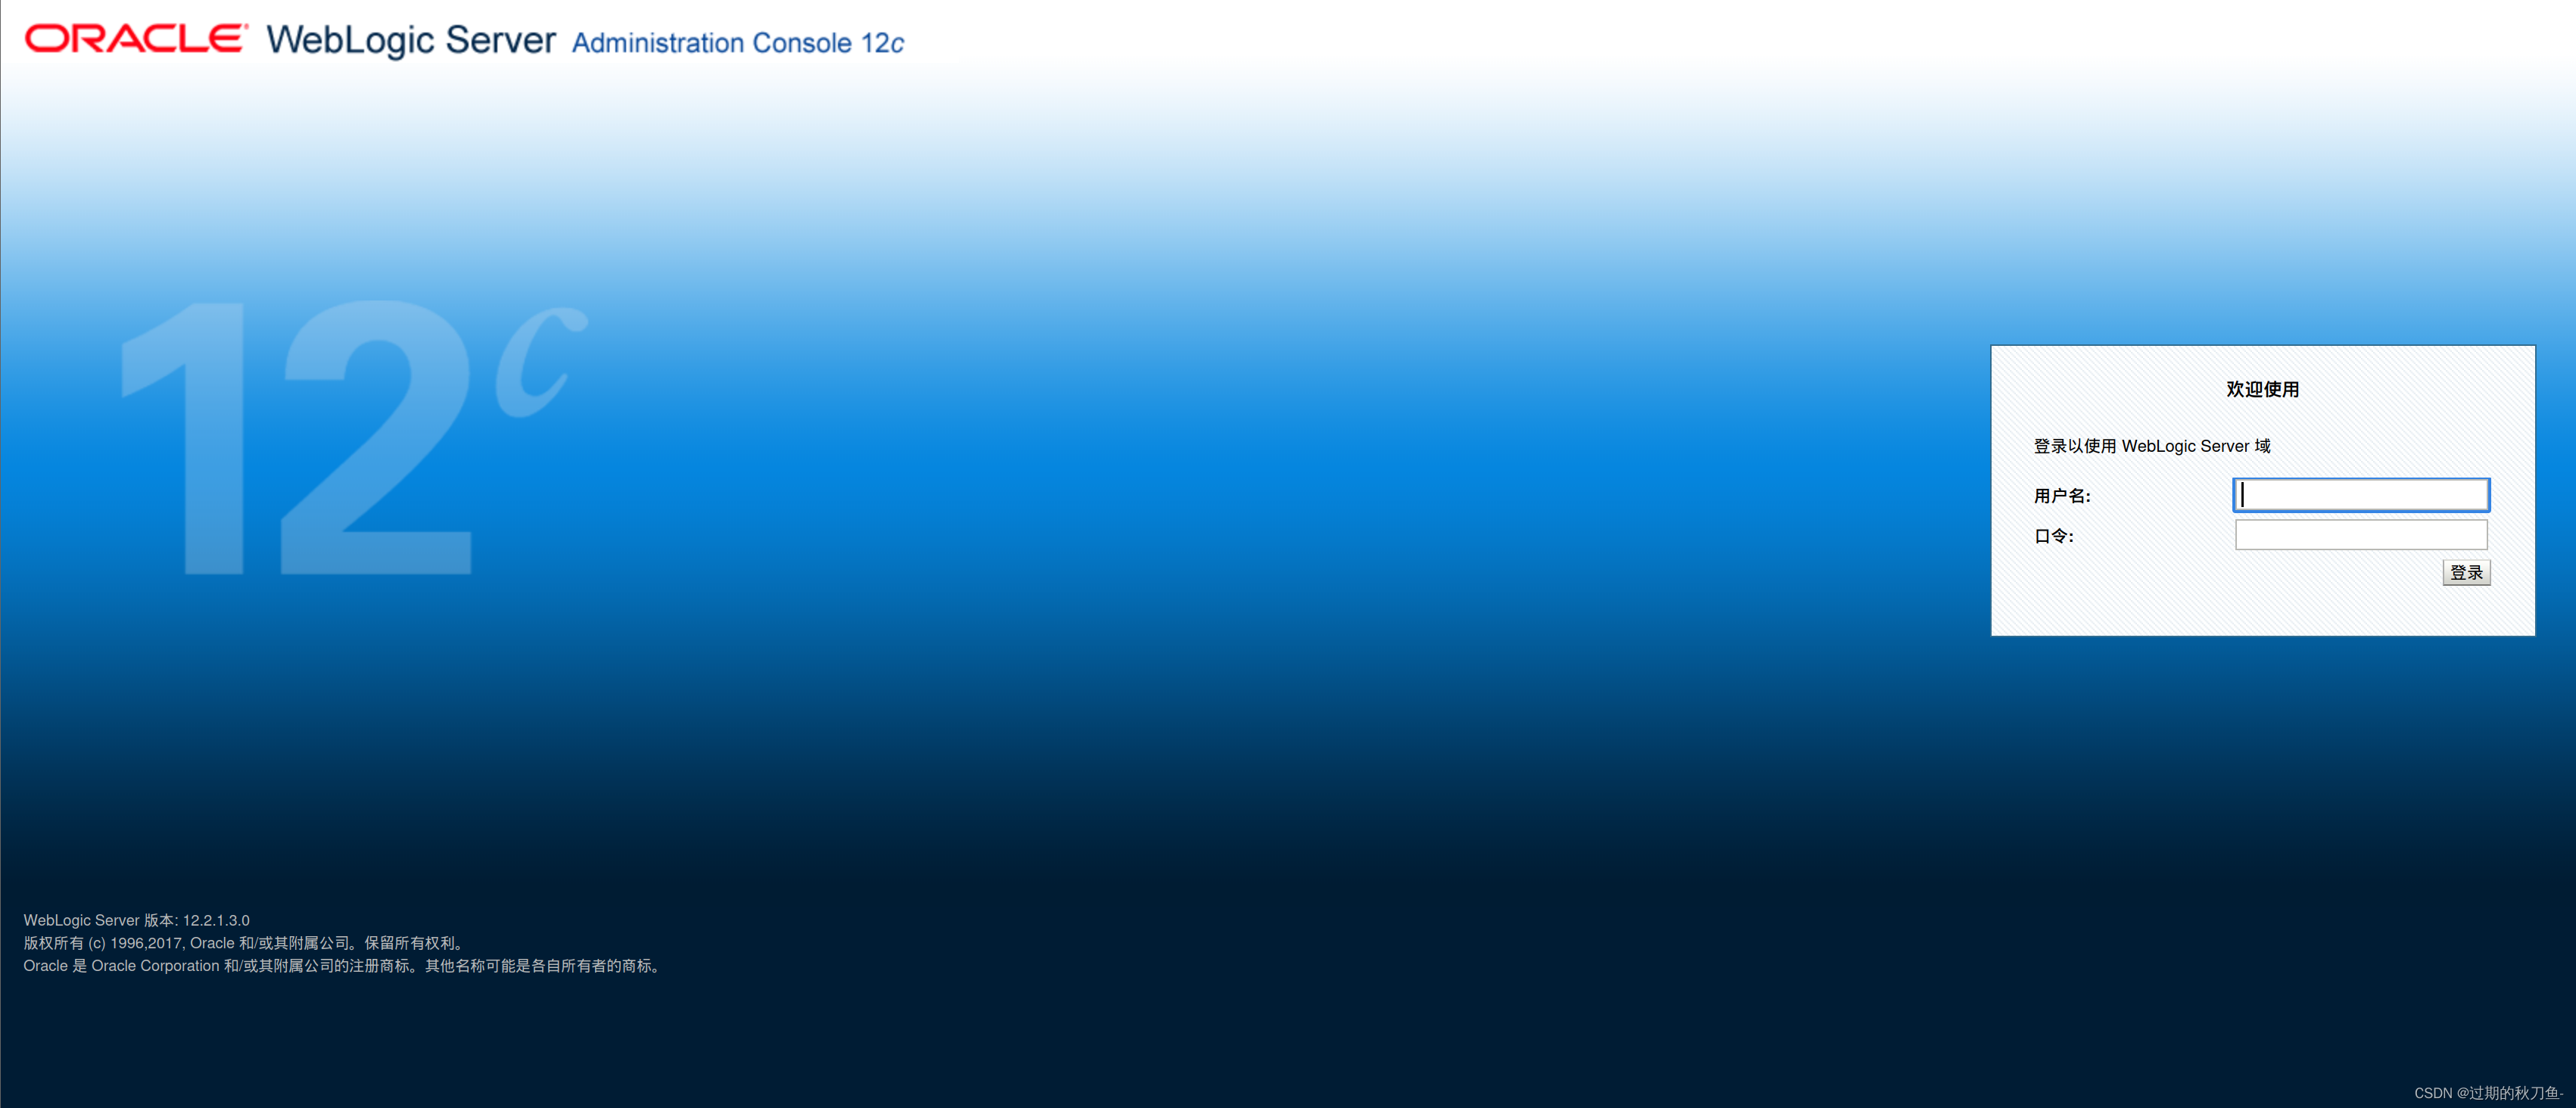
访问 http://192.168.80.141:7001/console/,即可看到后台登录页面。应用的静态文件css目录,访问这个目录是无需权限的。然后点击安全 -> 增加,然后上传。可查看管理员密码,管理员用户名为。设置Work Home Dir为。复现环境:Vulhub。
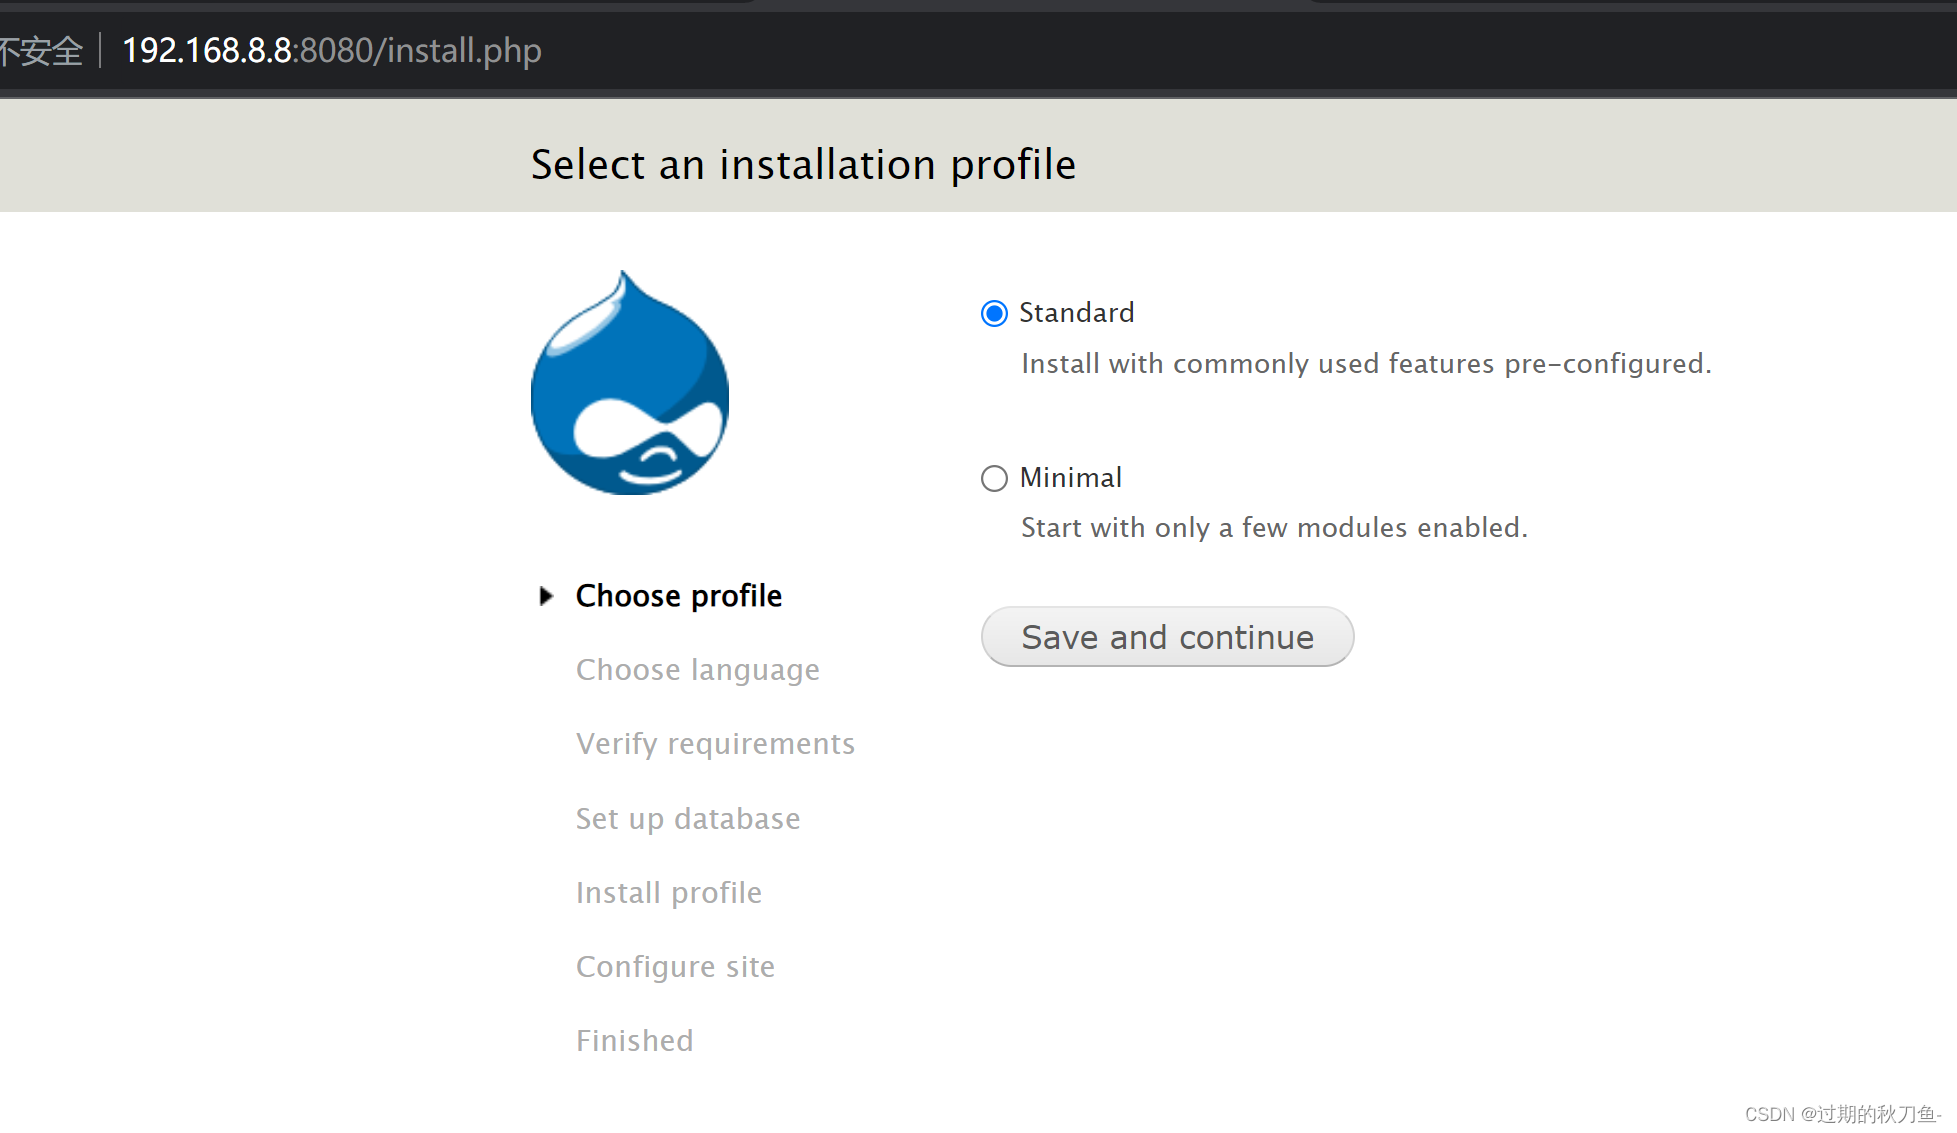
存在一处无需认证的SQL漏洞。通过该漏洞,攻击者可以执行任意SQL语句,插入、修改管理员信息,甚至执行任意代码。即可看到Drupal的安装页面,使用默认配置安装即可。Drupal 是一款用量庞大的CMS,其。Drupal7.0~7.31版本。其中,Mysql数据库名填写。,数据库用户名、密码为。7.0~7.31版本。
1.900 到 1.920版本的用户,编辑Webmin配置文件:/etc/webmin/miniserv.conf,注释或删除“passwd_mode=”行,然后运行/etc/webmin/restart 重启服务命令。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。直接访问https://your-ip:10000/password_change.c
Django是一个广泛使用的Python web框架,它有很多方便和强大的功能。但是,像任何其他软件一样,Django也可能存在安全漏洞,这个漏洞在Django的CommonMiddleware中可能导致开放重定向。的情况下,Django没做处理,导致浏览器认为目的地址是绝对路径,最终造成任意URL跳转漏洞。Django默认配置下,如果匹配上的URL路由中最后一位是。,Django默认会跳转到
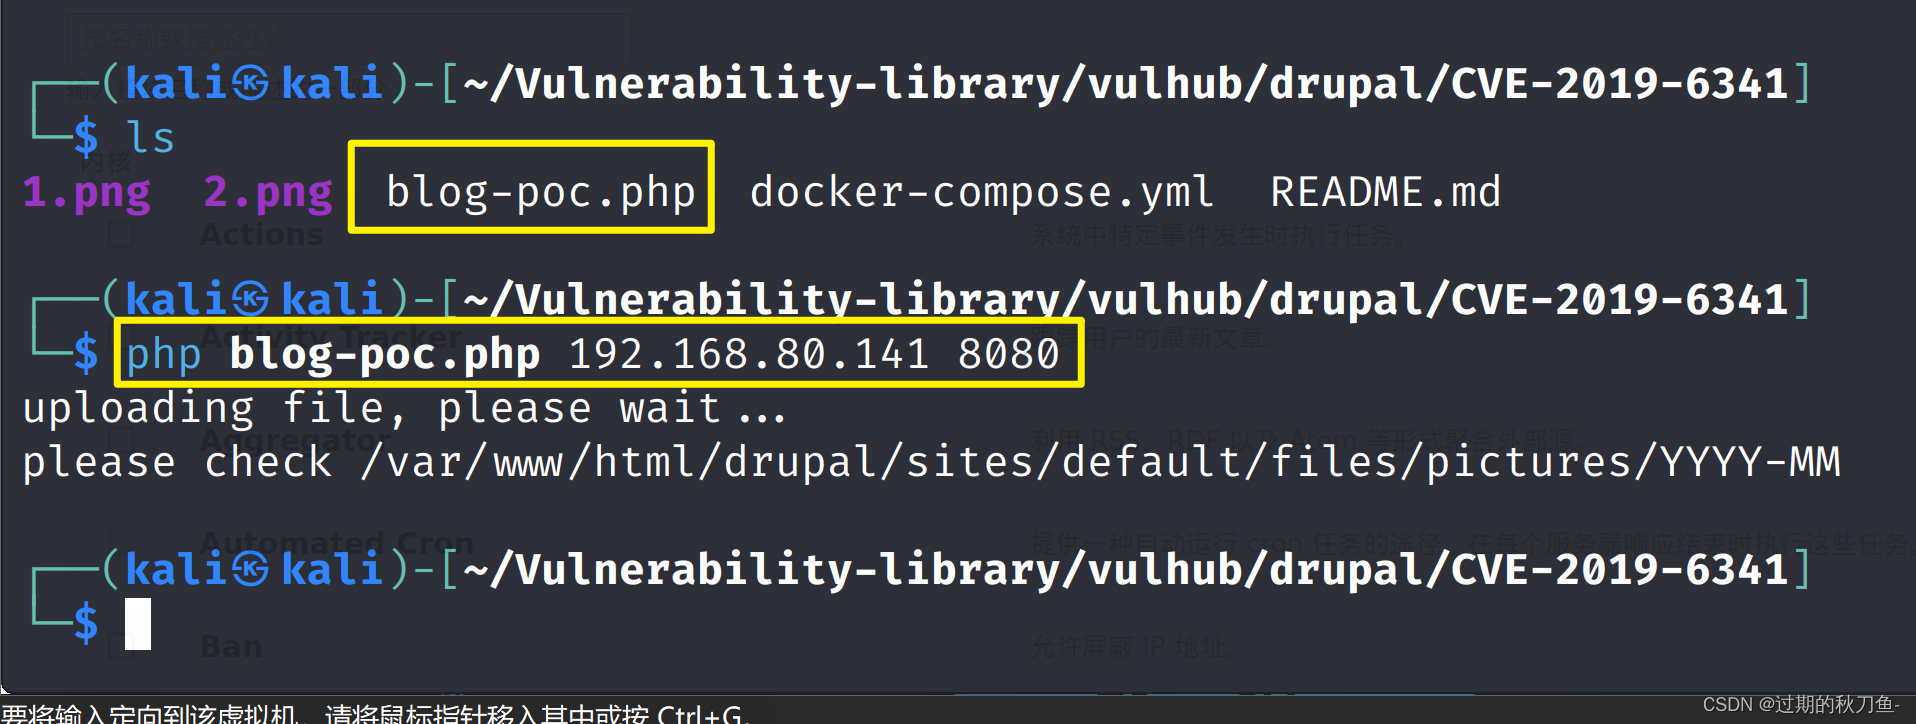
该漏洞需要利用drupal文件模块上传文件的漏洞,伪造一个图片文件,上传,文件的内容实际是一段HTML代码,内嵌JS,这样其他用户在访问这个链接时,就可能触发XSS漏洞。将会看到drupal的安装页面,一路默认配置下一步安装。输入如下命令,即可使用PoC构造样本并完成上传功能,第一个参数为目标IP 第二个参数为目标端口。,默认存储名称为其原来的名称,所以之后在利用漏洞时,可以知道上传后的图片的具体
1.11.5版本,修复了500页面中存在的一个XSS漏洞。Django 1.11.5版本。再次刷新页面触发XSS。
的不完整修复导致的漏洞,攻击者可以使用路径遍历攻击将URL映射到由类似别名指令配置的目录之外的文件。此漏洞影响Apache HTTP Server 2.4.49和2.4.50,而不影响更早版本。Apache HTTP Server 2.4.50修补了以前的CVE-2021-41773漏洞。在服务器上启用mods cgi或cgid后,此路径遍历漏洞将允许执行任意命令。Apache HTTP Serv
ysoserial是在常见的java库中发现的一组实用程序和面向属性的编程“小工具链”,在适当的条件下,可以利用执行对象不安全反序列化的Java应用程序。主驱动程序接受用户指定的命令,并将其封装在用户指定的小工具链中,然后将这些对象序列化为stdout。当类路径上具有所需小工具的应用程序不安全地反序列化该数据时,将自动调用该链并导致在应用程序主机上执行该命令。攻击者可以通过发送一个特别制作的2进制
由于Redis存在未授权访问漏洞,所以无需账号密码就可以在我们的Redis目录下去远程控制靶机的Redis数据库,但是我们希望不仅仅是可以操作对方的Redis数据库,想提权去控制服务器,比较容易想到的就是想办法写个反弹shell,让靶机来连接我们,如果可以成功反弹,我们就可以提权。但是写计划任务是需要在计划任务的目录。4、使用Redis的set命令,往持久化目录文件里写一个键值对(这是set命令的