- @VN520


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
注:本文总结白帽黑客常用的十大工具。文档仅供参考,不得用于非法用途,否则后果自负。nmap是一个网络连接端扫描软件,用来扫描网上电脑开放的网络连接端。确定哪些服务运行在哪些连接端,并且推断计算机运行哪个操作系统(这是亦称 fingerprinting)。它是网络管理员必用的软件之一,以及用以评估网络系统安全。正如大多数被用于网络安全的工具,nmap 也是不少黑客及骇客(又称脚本小子)爱用的工具。

然而这种方法的局限性非常大。以CSRFTester工具为例,CSRF漏洞检测工具的测试原理如下:使用CSRFTester进行测试时,首先需要抓取我们在浏览器中访问过的所有链接以及所有的表单等信息,然后通过在CSRFTester中修改相应的表单等信息,重新提交,这相当于一次伪造客户端请求。
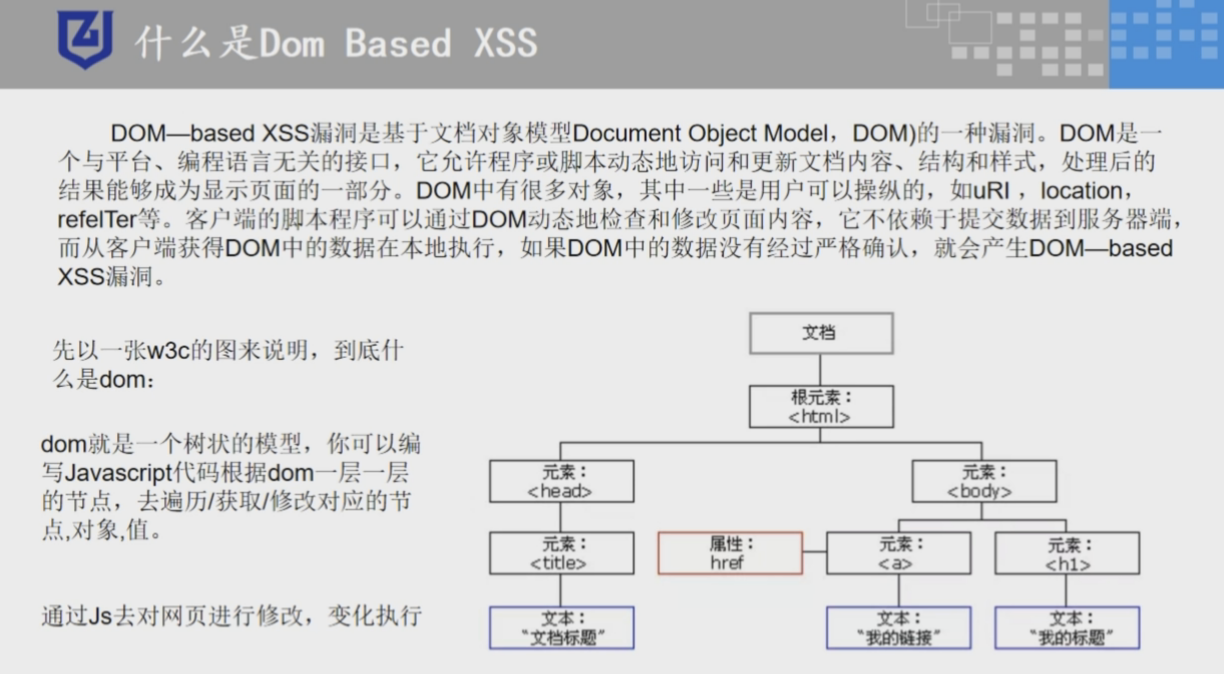
Web安全可以从以下三个方面进行考虑:Web服务器的安全Web客户端的安全Web通信信道的安全。

最全最有用的网络安全学习路线速速安排
手动测试:通过手动的形式对系统进行各种类型的测试。自动化测试:包含自动化功能测试(自动化)和自动化性能测试(性能测试)。通过机器可以识别的语言,将原本手工进行的测试工作转化来进行执行。

5、 MD5(不可逆的,常见的MD5解密网站其实是将一些明文进行MD5加密,形成一个库,在查询的时候将密文与库中的信息进行碰撞,最后得到明文)对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。7、 一句话、小马、大马、webshell、提权、后门、跳板。因篇幅有限,仅展示部分资料,需要点击上方链接即可获取。4、
渗透测试这名字听起来有一种敬畏感,给人一种很难的感觉。渗透测试 (penetration test) 并没有一个标准的定义,一些安全组织达成共识的通用说法是:渗透测试是通过模拟恶意黑客的攻击方法,来评估计算机网络系统安全的一种评估方法。简而言之:渗透测试就是测试软件的安全性。渗透测试执行标准[1] 介绍了做渗透测试的 7 个步骤:测试前交互。这步主要确定的是测试范围,哪些测试行为是禁止的。情报收集
对数据库配置文件进行一个完整性检测,需要配置文件初始可信状态时的哈希值,然后再根据目前的文件生成一个哈希值,对比前后的一致性,确认数据是否被篡改过,根据了解一般数据库自身不带这种机制,询问管理人员是否使用了第三方软件对数据库重要数据进行了完整性校验。1、访谈管理员如何对审计记录进行保护,对审计记录是否定期备份,备份策略是什么,时间大于 6 个月 2、如果采用第三方设审计产品,满足日志存储的时间要求
网络安全建设规划,一般指企业或组织,基于内部、外部各类驱动因素,针对网络安全(信息安全)工作制定的中长期规划,一般以3年、5年为期,以此作为一段时期内安全工作和相关活动的框架性指导。可以以国家、行业制定的“十四五规划”作为理解该项工作的参照物。在逻辑关系上来讲,网络安全建设规划,属于企业组织业务发展战略之中的信息科技或IT发展战略的一部分。网络安全建设规划中,又包含规划目标、顶层设计、安全框架、分
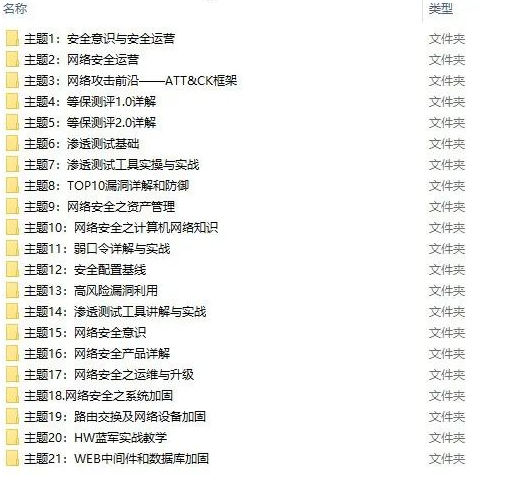
渗透测试是模拟真实黑客的攻击手段,对目标网站或主机进行全面的安全评估。与黑客攻击不同,渗透测试的目的是尽可能多地发现安全漏洞,而真正的黑客只需要找到一种入侵。点击进入目标系统。一个好的渗透测试员也可以被认为是一个好的黑客,也可以称为白帽。需要注意的是,在渗透测试之前,需要获得目标客户的授权。如果未获得授权,请勿对目标系统进行渗透测试。有关后果,请参阅《网络安全法》。同时,要有良好的职业道德,不能做