- @2401_84618514


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
网络安全人才缺口巨大,起薪高于IT行业20%-30%。本文提供6-12个月体系化学习路径,分为筑基和Web安全两个阶段。筑基阶段(1-3个月)需掌握计算机基础、网络协议、Linux系统和Python编程;Web安全阶段(3-4个月)重点学习漏洞原理、渗透测试和防御策略。文章包含详细知识点、实操任务和达标标准,帮助零基础学习者高效入门网络安全领域。
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
本文精选了25个网络安全渗透测试靶场平台,涵盖国际知名平台如Hack The Box、Try Hack Me,国内墨者学院、春秋云镜等实战环境。这些靶场提供多样化漏洞场景,包括XSS小游戏、红日靶场等专项训练平台,适合不同水平的网络安全学习者。通过VMware或Docker等工具可快速搭建漏洞环境,帮助用户从入门到高阶逐步提升渗透测试、CTF竞赛、应急响应等实战能力,是网络安全技能进阶的必备资源集
在世界人口近80亿的地球上,每天尚且发生数以百万计的抢劫打架斗殴事件,网络更是如此,网络攻防战几乎每时每刻都在发生。如果说打架斗殴枪击事件离我们还很远,那网络攻防战在你打开手机的时候就开始了!博主能力有限,暂不谈网络攻防具体操作实现过程,我们用通俗易懂的语言一块聊聊——神秘的“网络攻防”每当听到“网络攻防”这个名词,有没有一瞬间觉得很神秘?脑海中是否下意识的出现身穿黑色连衣帽的黑客中黑入某机构网站
本文提供了网络安全自学的完整路线,分为四个阶段:网络基础、代码基础、渗透攻防和安全管理。作者强调练习的重要性,指出自学失败常因缺乏路线规划、无人引导或自制力不足。建议通过设定小目标、保持连续性学习来增强信心,并提醒自学周期通常为6-10个月。文章还列举了自学后可能面临的痛点(如技术不扎实、简历书写等),并提供了丰富资源包(电子书、工具包、面试题等)辅助学习。最后强调网络安全需要持续探索,工作后仍需
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
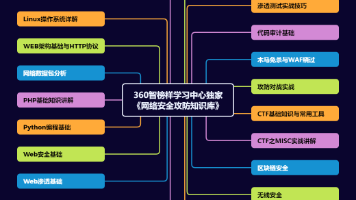
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!网络安全产业就像一个江湖,各色人等聚集。

flag是指一串具有一定格式的字符串或其他内容,flag可能来自于一台远端的服务 器,一个复杂的软件,也可能隐藏在一段通过密码算法或协议加密的数据,或是一 组网络流量及音频视频文件中。选手需要综合利用自己掌握的安全技术,并辅以快 速学习新知识,通过获取服务器权限,分析并破解软件或是设计解密算法等不限定 途径来获取flag。CTF攻防模式。

渗透测试步骤与思路一、信息搜集1、主机扫描2、Web扫描3、功能分析4、抓包分析5、使用的工具二、漏洞挖掘和利用1、已知exp使用2、暴力破解3、逻辑漏洞4、JS信息泄露5、后台WEB漏洞6、代码审计7、使用到的工具:三、建立据点1、反弹shell2、反弹shell时候可能遇到的问题3、确认环境并制作木马4、使用的工具:四、权限提升和内网渗透1、权限提升2、权限维持3、内网穿透4、内网渗透5、使用