登录社区云,与社区用户共同成长
邀请您加入社区
该保护机制的核心就是任何驱动程序或者是第三方驱动如果想要在正常模式下被加载则必须要经过微软的认证,当驱动程序被加载到内存时会验证签名的正确性,如果签名不正常则系统会拒绝运行驱动,这种机制也被称为驱动强制签名,该机制的作用是保护系统免受恶意软件的破坏,是提高系统安全性的一种手段。在Windows操作系统中,为了保护系统安全性,有一个叫做驱动程序签名验证的机制,它的作用是验证驱动程序是否来自受信任的发
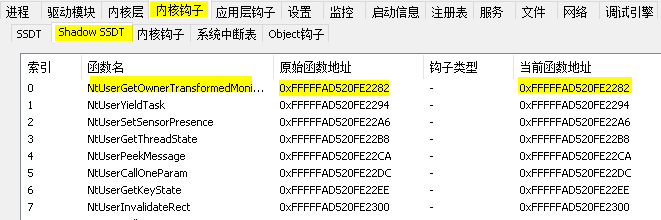
注这一步必须要在GUI线程中执行,否则会异常,建议将枚举过程写成DLL文件,注入到。特征即可,如果你找不到上一篇具体分析流程了,那么多半你是看到了转载文章。文章中的分析可知,SSSDT就在SSDT的下面,只需要枚举。在此基础之上增加枚举计算过程即可,完整源代码如下所示。,SSSDT其主要的作用是管理系统中的图形化界面,其。驱动,属于GUI线程的一部分,其自身没有导出表,枚举。则是下一个元素与上一个
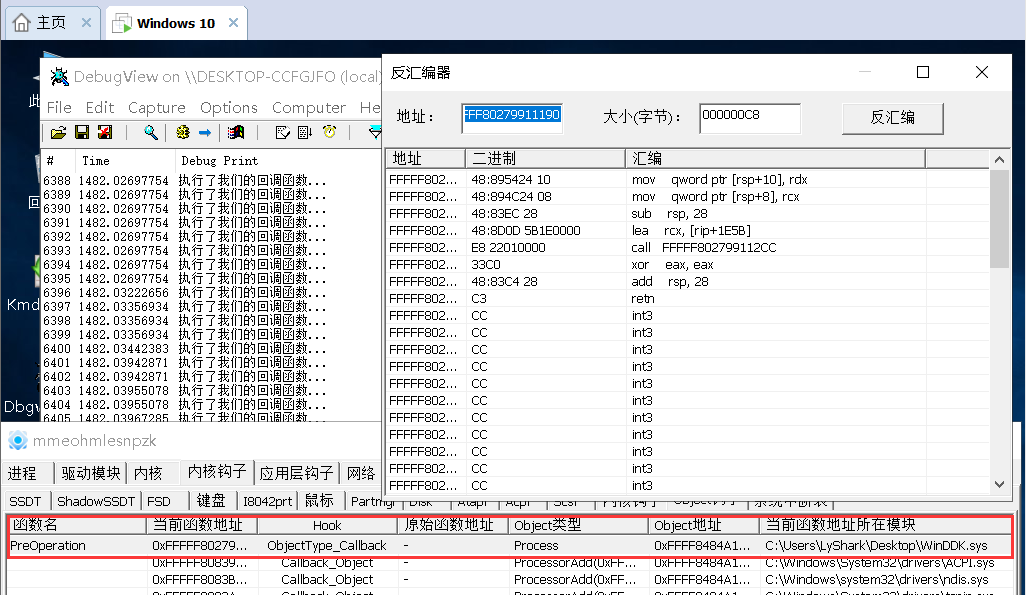
监控进程对象和线程对象操作,可以使用ObRegisterCallbacks这个内核回调函数,通过回调我们可以实现保护calc.exe进程不被关闭,具体操作从OperationInformation->Object获得进程或线程的对象,然后再回调中判断是否是计算器,如果是就直接去掉TERMINATE_PROCESS或TERMINATE_THREAD权限即可。监控进程对象附上进程监控回调的...
2026年.NET面试重点转向原理、实战与性能考察。基础篇核心考点包括:string与StringBuilder的区别(前者不可变产生GC负担,后者可变适合循环拼接);ref和out关键字(都实现引用传递,但out强制方法内赋值);值类型与引用类型的区别(存储位置、赋值方式及典型类型)。特别提示:string虽是引用类型但具有不可变性,struct值类型若含引用字段仍会涉及堆分配。面试需理解底层原
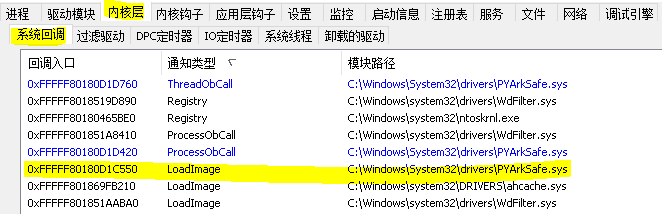
映像加载通告回调,当有新驱动或者DLL被加载时,回调函数就会被调用从而执行我们自己的回调例程,映像回调也存储在数组里,枚举时从数组中读取值之后,需要进行位运算解密得到地址。目前系统中只有两个回调,所以枚举出来的只有两条,打开ARK验证一下会发现完全正确,忽略。中我们封装实现了特征码定位功能,本章将继续使用该功能,本次我们需要枚举内核。如上所述,如果我们需要拿到回调数组那么首先要得到该数组,数组的符
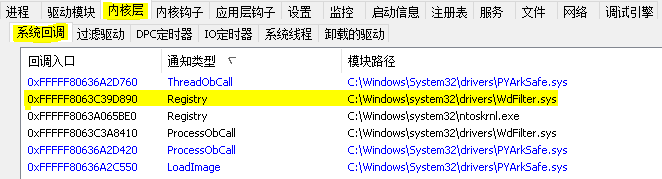
函数基址,然后在该函数起始位置向下搜索,找到这个链表节点,并将其后面的基地址取出来,在上一篇。得到了注册表回调入口地址,接着直接循环遍历输出这个链表即可得到所有的注册表回调。目前系统中有两个回调函数,这一点在第一张图片中也可以得到,枚举是正确的。注册表系统回调的枚举需要通过特征码搜索来实现,首先我们可以定位到。文章中已经介绍了定位方式此处跳过介绍,具体实现代码如下。即可得到数据,如果要遍历下一个链
MDL内存读写是最常用的一种读写模式,通常需要附加到指定进程空间内然后调用内存拷贝得到对端内存中的数据,在调用结束后再将其空间释放掉,通过这种方式实现内存读写操作,此种模式的读写操作也是最推荐使用的相比于CR3切换来说,此方式更稳定并不会受寄存器的影响。写入时与读取类似,只是多了锁定页面和解锁操作。
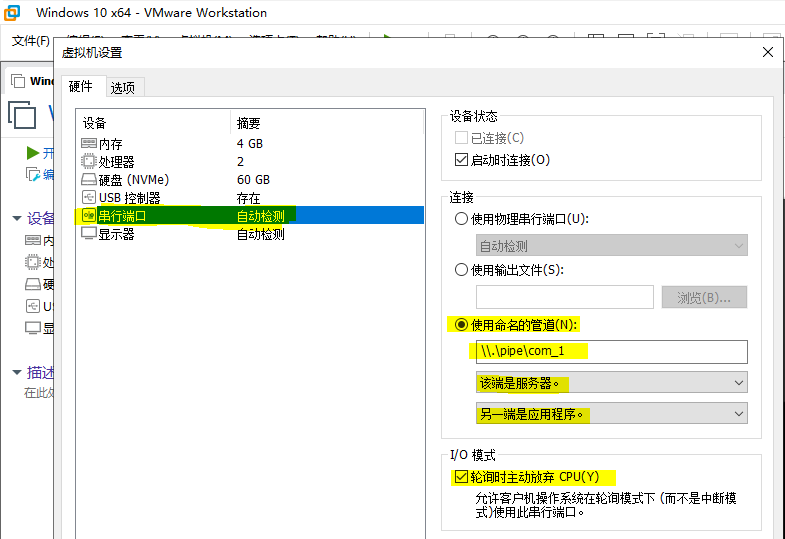
WinDBG 是在`windows`平台下,强大的用户态和内核态调试工具,相比较于`Visual Studio`它是一个轻量级的调试工具,所谓轻量级指的是它的安装文件大小较小,但是其调试功能却比VS更为强大,WinDBG由于是微软的产品所以能够调试`Windows`系统的内核,另外一个用途是可以用来分析`dump`数据,本笔记用于记录如何开启`Windows`系统内核调试功能,并使用`WinDBG
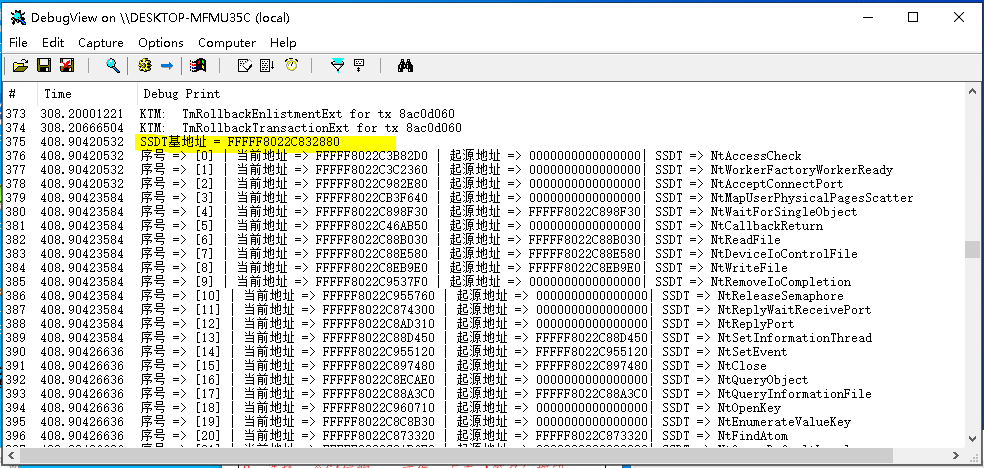
中已经教大家如何寻找SSDT表基地址了,找到后我们可根据序号获取到该SSDT的地址,如果需要输出所有SSDT表信息,则可以定义字符串列表,以此循环调用。函数依次获取,SSDT列表我已经提取出来了,该办法虽然笨但也是可以正常使用的。
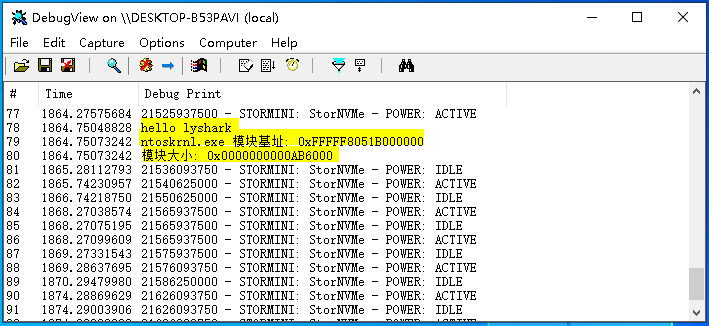
模块是程序加载时被动态装载的,模块在装载后其存在于内存中同样存在一个内存基址,当我们需要操作这个模块时,通常第一步就是要得到该模块的内存基址,模块分为用户模块和内核模块,这里的用户模块指的是应用层进程运行后加载的模块,内核模块指的是内核中特定模块地址,本篇文章将实现一个获取驱动。操作系统的一个重要内核程序,里面存储了大量的二进制内核代码,用于调度系统时使用,也是操作系统启动后第一个被加载的程序,通
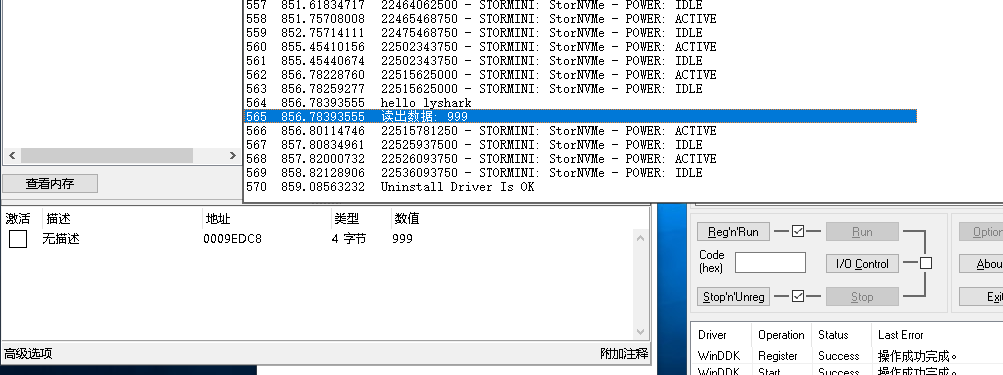
内核中读写内存的方式有很多,典型的读写方式有CR3读写,MDL读写,以及今天要给大家分享的内存拷贝实现读写,拷贝读写的核心是使用`MmCopyVirtualMemory`这个内核API函数实现,通过调用该函数即可很容易的实现内存的拷贝读写。MmCopyVirtualMemory是Windows内核中一个非常有用的函数,它可以在用户空间和内核空间之间实现内存数据的拷贝。这个函数通过复制内存页表并更新
首先CR3是什么,CR3是一个寄存器,该寄存器内保存有页目录表物理地址(PDBR地址),其实CR3内部存放的就是页目录表的内存基地址,运用CR3切换可实现对特定进程内存地址的强制读写操作,此类读写属于有痕读写,多数驱动保护都会将这个地址改为无效,此时CR3读写就失效了,当然如果能找到CR3的正确地址,此方式也是靠谱的一种读写机制。至于进程将CR3改掉了读取不到该寄存器该如何处理,这里我找到了一段参
Windows Driver Kit 是一种完全集成的驱动程序开发工具包,它包含 WinDDK 用于测试 Windows 驱动器的可靠性和稳定性,本次实验使用的是 WDK8.1 驱动开发工具包,该工具包支持 Windows 7到 Windows 10 系统的驱动开发。VS2013+WDK8.1 驱动开发环境的搭建我研究了很长时间今天总算搭建出来了,而且中途没有错误,这里就把搭建过程分享出来,首先介
无论在用户层还是内核层,操作文件的流程基本一致,除了在API函数上的区别(用户层调用用户层API,内核层调用内核API)以外其他基本一致,先讲解一下文件系统执行的流程。
Relocation(重定位)是一种将程序中的一些地址修正为运行时可用的实际地址的机制。在程序编译过程中,由于程序中使用了各种全局变量和函数,这些变量和函数的地址还没有确定,因此它们的地址只能暂时使用一个相对地址。当程序被加载到内存中运行时,这些相对地址需要被修正为实际的绝对地址,这个过程就是重定位。在Windows操作系统中,程序被加载到内存中运行时,需要将程序中的各种内存地址进行重定位,以使程
在 `pandas` 中,`lambda` 常用于 `apply()` 方法,对 `DataFrame` 或 `Series` 进行逐元素操作。在需要短时回调函数的场景(如 `sort`、`max`/`min` 的 `key` 参数)中,`lambda` 可直接内联定义,简化代码。`lambda` 可以快速定义排序规则,无需编写独立的函数。`lambda` 结合 `map` 或 `filter`
通过遵循这些最佳实践,可以充分发挥函数式编程优势,同时保持代码的可读性、可维护性和性能。Java 8+提供了`java.util.function`包,包含40+个标准函数式接口。order.getAmount() > 0 &&// 金额必须为正。order.isCancelled() &&// 订单未取消。
本文介绍了如何在星图GPU平台上自动化部署VibeVoice-TTS-Web-UI镜像,实现高效语音合成功能。该镜像支持多角色自然对话生成和长达96分钟的连续语音合成,特别适用于播客内容自动化生产、多语言学习材料制作等场景,显著提升音频内容创作效率。
深入理解和熟练运用Lambda表达式与函数式编程,是现代化Java开发的必备技能。它通过将行为参数化、结合Stream API的声明式数据处理以及方法引用等特性,从根本上简化了代码。这种简化不仅仅是代码行数的减少,更重要的是提升了代码的表达力、可读性和可维护性。从繁琐的匿名内部类到清晰的流式管道,Lambda引领Java走向了更高效、更优雅的编程之道。拥抱这一变革,将使你的代码焕然一新。
2026年.NET生态持续升温,.NET 10正式普及、Native AOT成为企业选型核心、AI集成与云原生落地加速,面试考察重点也从基础语法转向「原理 + 实战 + 性能」三维考核。
但Windows防火墙设置界面看起来比较复杂,而且比较繁琐,需要设置入站、出站之类的,针对普通用户设置起来还是比较麻烦的。Firewall App Blocker,一款Sordum上的防火墙工具,支持批量添加程序、文件夹和进程至Windows Defender防火墙,可以帮我们大大简化防火墙的使用步骤。防火墙是保障我们上网安全必备的工具是网络安全的重中之重,如果使用第三方防火墙设置过于麻烦,而且占
微软宣布 Microsoft Graph Toolkit 发布了新的 2.3 版本,这个版本包括一个新的 Microsoft Teams 身份验证提供程序,文件列表 (File List) 组件中的文件上传功能支持,一些特性更新和有关 Bug 的修复。更新你的应用程序要利用这些新特性,您需要更新应用程序以使用最新版本的 Microsoft Graph Toolkit。如果你是通过 npm 使用的
2026年.NET生态持续发展,.NET 10普及推动技术升级。本文整理了高中低频面试题,涵盖初级到高级开发者的核心考点。中级开发者重点考察ASP.NET Core启动流程、中间件执行顺序、依赖注入生命周期(Transient/Scoped/Singleton)、EF Core跟踪模式(Tracking/NoTracking)选择,以及async/await异步编程原理。其中,中间件顺序影响功能实
在数字化转型浪潮中,Java凭借其跨平台、高可靠性和完善的生态体系,持续在企业级应用场景中占据核心地位。本文从关键技术原理切入,结合实际案例解析Java在分布式系统、高并发处理、微服务架构中的落地实践,为开发人员提供可复用的实战经验。2. AI与Java的结合:通过TensorFlow的Java API构建边缘计算模型,实现实时决策(例:风控系统中的欺诈检测)。- Spring Cloud:集成N
C++的指针操作可以说是继承了C语言的优点,但同时也带来了一些问题,例如内存泄漏、悬挂指针、访问越界等。这些问题不仅会导致程序运行错误,还会对系统稳定性造成影响。为了避免这些问题,Boost库提供了一套高效的自动内存管理指针操作函数,这些函数使用引用计数技术来管理内存。
PowerShell脚本执行策略用于控制何时以及何种方式执行PowerShell脚本。通过执行策略可以限制PowerShell脚本的执行范围,为系统管理员提供一定的安全保障。策略可以限制执行脚本的用户、限制执行脚本的来源等等。这些策略可以在计算机本地或组策略中进行配置。最终保护计算机免受恶意脚本和非法操作的侵害
导入表(Import Table)是Windows可执行文件中的一部分,它记录了程序所需调用的外部函数(或API)的名称,以及这些函数在哪些动态链接库(DLL)中可以找到。在Win32编程中我们会经常用到导入函数,导入函数就是程序调用其执行代码又不在程序中的函数,这些函数通常是系统提供给我们的API,在调用者程序中只保留一些函数信息,包括函数名机器所在DLL路径。
C++ STL 标准模板库提供了丰富的容器和算法,这些模板可以灵活组合使用,以满足不同场景下的需求。本章内容将对前面学习的知识进行总结,并重点讲解如何灵活使用STL中的vector和map容器,以及如何结合不同的算法进行组合。通过灵活组合使用这些容器和算法,能够满足不同场景下的需求,实现高效的数据处理和操作。STL的设计思想是将数据结构和算法进行分离,使得开发者能够更加专注于解决问题,提高了代码的
在某些时候我们需要读写的进程可能存在虚拟内存保护机制,在该机制下用户的`CR3`以及`MDL`读写将直接失效,从而导致无法读取到正确的数据,本章我们将继续研究如何实现物理级别的寻址读写。首先,驱动中的物理页读写是指在驱动中直接读写物理内存页(而不是虚拟内存页)。这种方式的优点是它能够更快地访问内存,因为它避免了虚拟内存管理的开销,通过直接读写物理内存,驱动程序可以绕过虚拟内存的保护机制,获得对系统
LibCurl是一个开源的免费的多协议数据传输开源库,该框架具备跨平台性,开源免费,并提供了包括`HTTP`、`FTP`、`SMTP`、`POP3`等协议的功能,使用`libcurl`可以方便地进行网络数据传输操作,如发送`HTTP`请求、下载文件、发送电子邮件等。它被广泛应用于各种网络应用开发中,特别是涉及到数据传输的场景。
官网:https://multipass.run/一提到虚拟机大家一般都会想到VMvare和Virtual Box这两个的虚拟机软件,这两个软件一个比较麻烦的地方是安装完虚拟机以后还需要下载操作系统镜像。小编偶然间发现了Multipass。这款轻量级的虚拟机管理器,仅需一个命令就可以快速安装Ubuntu 环境。Multipass是一个轻量虚拟机管理器是由 Ubuntu 官方运营的公司 Canoni
VMware 16.1.1 是一款功能非常强大虚拟化软件,它允许用户在一台计算机上创建和运行多个虚拟机(Virtual Machine)相当于拥有多台服务器。这些虚拟机可以模拟独立的操作系统和硬件环境,使用户能够在单个计算机上同时运行多个操作系统和应用程序。VMware 16.1.1 的一些主要特点和功能:1. 多平台支持:VMware 16.1.1 可以在 Windows、Mac 和 Linux
微软技术
——微软技术
联系我们(工作时间:8:30-22:00)
400-660-0108 kefu@csdn.net

 乐奇 Rokid 开放社区

 天工造物局




 亚马逊云科技技术品牌专区

 AI Agent技术社区
 AtomGit开源社区


 腾讯云开发者社区


 鲲鹏昇腾开发者社区
 2048 AI社区


 华为开发者空间