


- @weixin_46510209


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
第一章我们搭建好了Mysql(主备复制)实例。第二章我们搭建好Rancher管理集群的基础设施- RKE2集群-Tarball方法-离线。本章我们计划使用helm-离线部署安装Rancher到RKE2集群中。1、这边文件记录了离线部署Rancher的注意事项。2、以及部署Rancher-backup备份Rancher.3、下一章我们开始正式的容灾测试。1、RKE2集群-etcd-Mysql主备倒换

【代码】Cilium + ebpf 系列文章- (八)BGP Service Advertisement。
三、 通过注释获取特定ip的方式(k8s 1.24弃用)并且同时存在CiliumLoadBalancerIPPool。第二个地址匹配CiliumLoadBalancerIPPool。二、配置基于label的LoadBalancer类型的SVC的IPPool。一、配置全局LoadBalancer类型的SVC的IPPool。第一个地址匹配SVC。*会同时获取到两个地址。
文档说了,需要一个key为vmware-api-session-id value就是你获取的刚才获取的key.三、获取凭证后对api接口进行调用,依vm-list为例子。二、使用postman调用Api获取凭证。下面就是vmware-api-session-id。Required为必须要的参数。两种方式进行鉴权,这里讲第一种。下面响应返回的就是虚拟机的列表即vm_list.第二点是他需要哪些参数?
clockI()改为process_time。原因是3.3之后已经放弃time的clock。

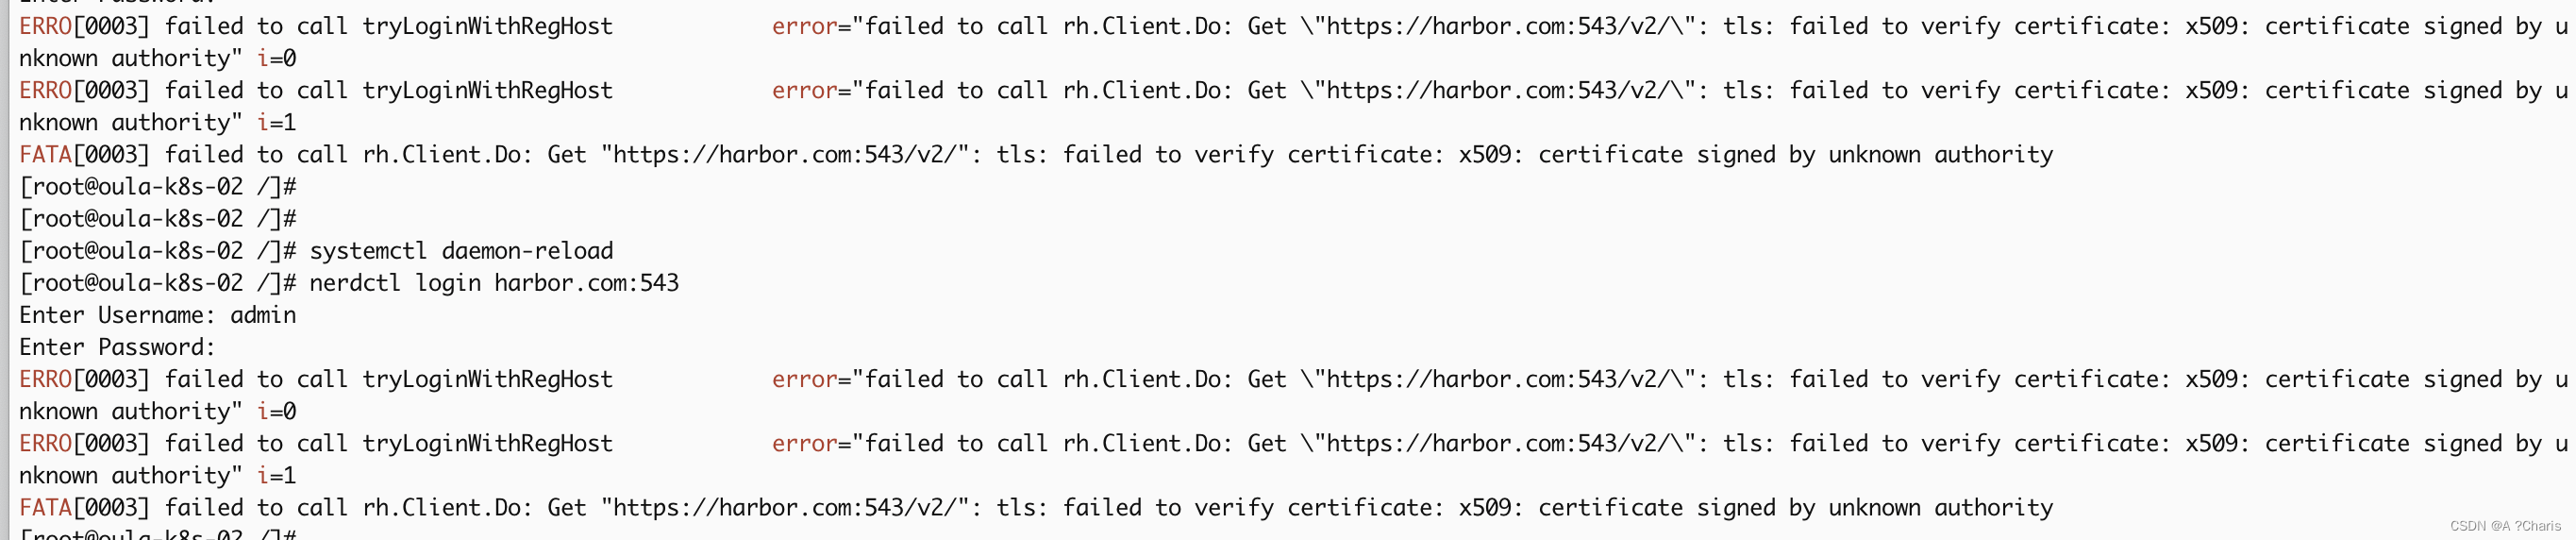
把ca.crt 、harbor.com.crt 放在 /etc/pki/ca-trust/source/anchors 目录下,(不同OS不同),需要使得主机信任这个自签名证书,3、一般不需要配置,你使用 cli工具 login 仓库,进行更新你的~/.docker/ config.json 文件就行。-rw-r--r-- 1 root root 20987月 17 16:58 harbor.co
Kubernetes Ingress:Kubernetes Gateway:Istio Gateway:简而言之:以下是三个对象的比较表:使用场景:
修改配置文件,跳过权限表的加载,这样就可以绕过密码认证,直接登录MySQL。启动MySQL容器后,使用新的root密码即可登录MySQL。重启MySQL服务后,配置文件的修改才能生效。停止MySQL容器后,才能进入容器进行操作。命令登录MySQL,此时不需要输入密码。命令进入MySQL容器。重置后的root密码为。命令重置root密码。命令退出MySQL。
1.这么做就节约很多构建jar包的时间,他会提前根据你的pom文件将依赖下载好。# 使用ENTRYPOINT命令运行JAR文件。# 使用OpenJDK 8作为基础镜像。2.在执行大规模CI时很方便。一、dockerfile。# 使用国内的镜像源。

就是允许的镜像里头有一个docker,但这个docekr镜像只有docker的cli和/var/lib/docker.sock的套接字,没有允许build.然后里头又运行了一个docker,这个docker有build的能力,此时构建时就是里头的docker使用外部的docker-/var/lib/docker.sock的套接字进行build镜像。3、你的gitlab-ci中需要使用容器进行bui
