- @rumil


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
IIS,Apache,Nginx,Tomcat,Docker,K8s,Weblogic,JBoos,WebSphere,Jenkins ,GlassFish,Jetty,Jira,Struts2,Laravel,Solr,Shiro,Thinkphp,Spring,Flask,jQuery 等。Docker 容器是使用沙盒机制,是单独的系统,理论上是很安全的,通过利用某种手段,再结合执行 POC
中间件及框架列表: IIS,Apache,Nginx,Tomcat,Docker,Weblogic,JBoos,WebSphere, Jenkins ,GlassFish,Jira,Struts2,Laravel,Solr,Shiro,Thinkphp, Spring,Flask,jQuery等。利用%c0%ae%c0%ae/%c0%ae%c0%ae/%c0%ae%c0%ae/来向上跳转,达到目录
libssh是一个在客户端和服务器端实现SSHv2协议的多平台C库。其中rsync协议默认监听873端口,如果目标开启了rsync服务,并且没有配 置ACL或访问密码,我们将可以读写目标服务器文件。OpenSSH 7.7前存在一个用户名枚举漏洞,通过该漏洞,攻击者可以判断某个用户名是否存在于目标主机中。表示在每小时的第17分钟执行run-parts --report /etc/cron.hourl
根据分析源码,该压缩包上传会被解压,解压后,文件夹会被拆开,然后拼接成文件,拼接的文件为文件夹(XX_Html)名中的XX+文件原来的名称。执行删除的操作,观察url信息变化,抓包抓取数据信息,修改数据包,尝试sql注入。在后台的学生管理,成绩管理,教师管理,文章管理等多处,存在xss跨站脚本攻击。接下来到文件上传点,鼠标右键点击检查,查看代码,找到文件的上传点,访问试试。通过爆破的目录,我们可以

dcoker-compose 技术,就是通过一个 .yml 配置文件,将所有的容器的部署方法、文件映射、容器连接等等一系列的配置写在一个配置文件里,最后只需要执行 docker-compose up 命令就会像执行脚本一样的去一个个安装容器并自动部署他们,极大的便利了复杂服务的部署。当服务需要用到多种容器,容器之间又产生了各种依赖和连接的时候,部署一个服务的手动操作是令人感到十分厌烦的。如果在查看

如果服务器名称为空,查找windows设置中关于找到设备名称名称复制填入即可。功能选择,建议全选:由于SQL占用空间较大,本机修改了功能目录存储位置;2)设置密码,可以自定义,当然越简单越好,我这里设置root123。点击下一步,Reporting Services配置,默认不用改。点击下一步,分布式重播控制器,点击“添加当前用户”点击下一步(出错也点击),然后安装程序支持规则。下一步,控制器名称
nps内网穿透工具是一款轻量级、高性能、功能强大的内网代理服务器。支持tcp、udp、socks5、http等几乎所有流量转发,可用于访问内网网站、支付本地接口调试、ssh访问、远程桌面,内网dns解析、内网socks5代理等等……,并带有功能强大的web管理端。一个轻量级、高性能、强大的内网穿透代理服务器,带有强大的web管理端。内网渗透-CS上线Linux主机-Linux上线
通过第二个if控制语句,我们发现通过正则表达式过滤掉了flag,所有说file参数传入时,如果有flag出现就会被过滤掉,我们再根据下一句话,文件包含,我们尝试去获取useless.php 的源码,看是什么信息,再次构造payload。发现是网页的源码,经过分析可得,三个参数分别为text,file,password通过get方式进行传参,在if控制语句当中,设置text变量,并在文件当中读取数据
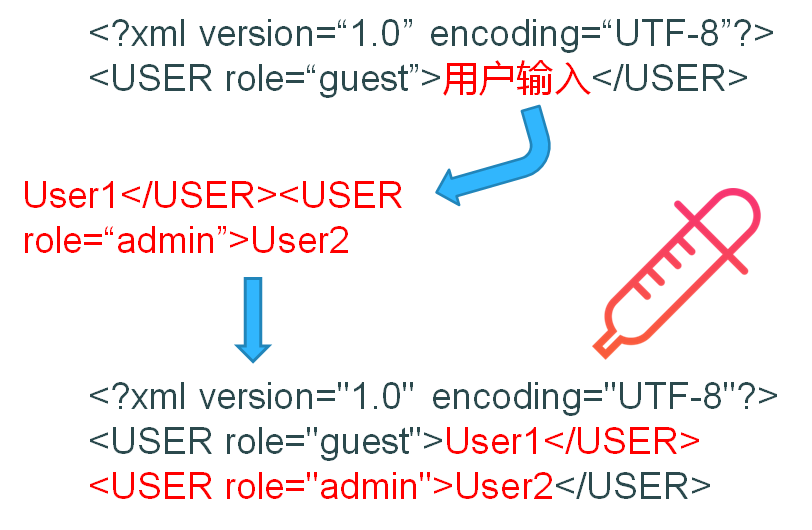
XXE漏洞全称XML External Entity Injection,即xml外部实体注入漏洞,XXE漏洞发生在应用程序解析XML输入时,没有禁止外部实体的加载,导致可加载恶意外部文件,造成文件读取、命令执行、内网端口扫描、攻击内网网站等危害。概括一下就是"攻击者通过向服务器注入指定的xml实体内容,从而让服务器按照指定的配置进行执行,导致问题",也就是说服务端接收和解析了来自用户端的xml数
通过输入非0数字,能正常回显,0和字母不能正常回显,什么都没有显示。刚刚我们输入非0数字正常回显,0和字母不能正常的回显,猜测说明sql语句当中可能存在||运算符,只有输入非0数字,才会返回true,回显条件。可观察网页的源码信息,发现有check.php,猜测可能是登录界面时,输入账号和密码的跳转界面,提示信息。通过上面的过程我们不难发现,此时还存在过滤,from和where也被过滤,同理双写绕