- @qq_32947907


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
NacosExploitGUI v7.0是一款针对Nacos系统的综合漏洞检测与利用工具,新增多项实用功能。该工具支持空间测绘、批量多线程扫描,可检测包括SQL注入、反序列化等8种常见漏洞,并提供漏洞利用功能如内存马注入、命令执行等。v7.0版本主要更新包括:优化UI界面、新增空间测绘功能、修复derbysql注入编码问题、新增不出网RCE检测、支持自定义内存马路径密码、新增蚁剑内存马注入及反弹s

Apache Shiro反序列化漏洞分析与利用 摘要:Apache Shiro是一个Java安全框架,其cookie中的rememberMe参数存在反序列化漏洞。攻击者可利用该漏洞实现RCE,利用过程涉及序列化、AES加密和base64编码。漏洞利用需要获取密钥(默认密钥易被破解)和找到合适的利用链。检测工具包括Burp插件,可识别Shiro使用和密钥,利用工具可爆破密钥和利用链。指纹特征为响应包

Jenkins CLI 是 Jenkins 内置的命令行页面。Jenkins 受影响版本中使用 args4j 库解析CLI命令参数,该库默认将参数中 @ 字符后的文件路径替换为文件内容,未授权的攻击者可利用该特性使用 Jenkins 控制器进程的默认字符编码读取 Jenkins 控制器文件系统上的任意文件(如加密密钥的二进制文件),并结合 Resource Root URL、Remember me

Apache Solr 是一款开源的搜索引擎。在 Apache Solr 受影响版本中,由于 Solr Metrics API 默认输出所有未单独配置保护策略的环境变量。在默认无认证或具有 metrics-read 权限的情况下,攻击者可以通过向 /solr/admin/metrics 端点发送恶意请求,从而获取到运行 Solr 实例的主机上的所有系统环境变量,包括敏感信息的配置、密钥等。

摘要:本文介绍了Docker日志查看的常用方法,包括查看完整日志(docker logs)、尾部日志(--tail)、时间筛选(--since/--until)和实时追踪(-f)。针对日志过滤问题,重点分析了grep失效的五种原因:1)日志输出到stderr需使用2>&1;2)非默认日志驱动导致格式变化;3)二进制/颜色代码需加--no-color和--text参数;4)关键词匹配问

上面就是安装jdk的两种方式,大家可以根据自己的需求选择合适的方式去安装。

有时我们在登录linux主机的时候不想要输入密码,就想要配置免密登录,本文就来看看如何实现这种配置。
摘要:本文介绍了Docker日志查看的常用方法,包括查看完整日志(docker logs)、尾部日志(--tail)、时间筛选(--since/--until)和实时追踪(-f)。针对日志过滤问题,重点分析了grep失效的五种原因:1)日志输出到stderr需使用2>&1;2)非默认日志驱动导致格式变化;3)二进制/颜色代码需加--no-color和--text参数;4)关键词匹配问
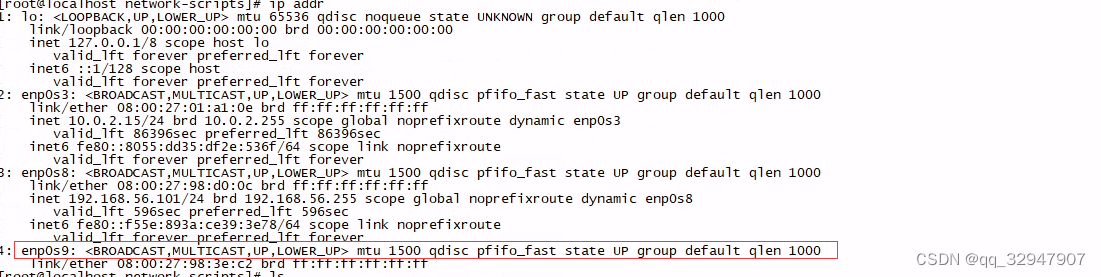
在虚拟机上新建了一个网卡,发现没有配置文件,可以通过下面方式去新增配置文件。1.修改网卡时需要网卡的uuid和mac地址,可以通过下面的命令去获取。使用nmcli con show命令获取网卡的uuid。2.复制一个另一个网卡的配置,修改下面的内容。使用ip addr命令获取网卡的mac地址。下图中可以看出网卡已经添加。这是就可以正常使用了。