- @2301_81464130


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
我算是“入行”不久的一个新人安全工作者,为什么是引号呢,因为我是个“半个野路子”出身。早在13年的时候,我在初中时期就已经在90sec、wooyun等社区一直学习、报告漏洞。后来由于升学的压力,我逐渐淡出了安全圈子,也没有继续学习技术。也因为这个原因,高考选择专业时,对计算机专业情有独钟,因为分数线的原因最后只能选了个。大四那年我被骗到了电子厂,无法忍受的工作,愤而撩了挑子。前途一片渺茫的时候,我
根据工信部近日发布的《网络安全产业人才发展报告》,网络安全产业人才需求还在高速增长,2021年上半年,行业人才需求总量已经较去年同期增长了39.87%,不少企业为了招到人才不惜付出高薪,2021年网络安全领域的平均招聘薪酬已达到22387元/月,较去年同期提高了4.85%。而网络安全,随着数字化进程加速发展,需求不断增长,可以说,只要是生活和工作中用到网络的时候(手机联网、办公连网、车载联网、智能
Security Onion是一个由防御者为防御者构建的免费开放平台。它包括网络可见性、主机可见性、入侵检测蜜罐、日志管理和案例管理。Security Onion已被下载超过200万次,并被世界各地的安全团队用于监控和保护他们的企业。从网络可见性的角度来看,Security Onion将入侵检测、网络元数据、完整的数据包捕获、文件分析和入侵检测蜜罐无缝地编织在一起。
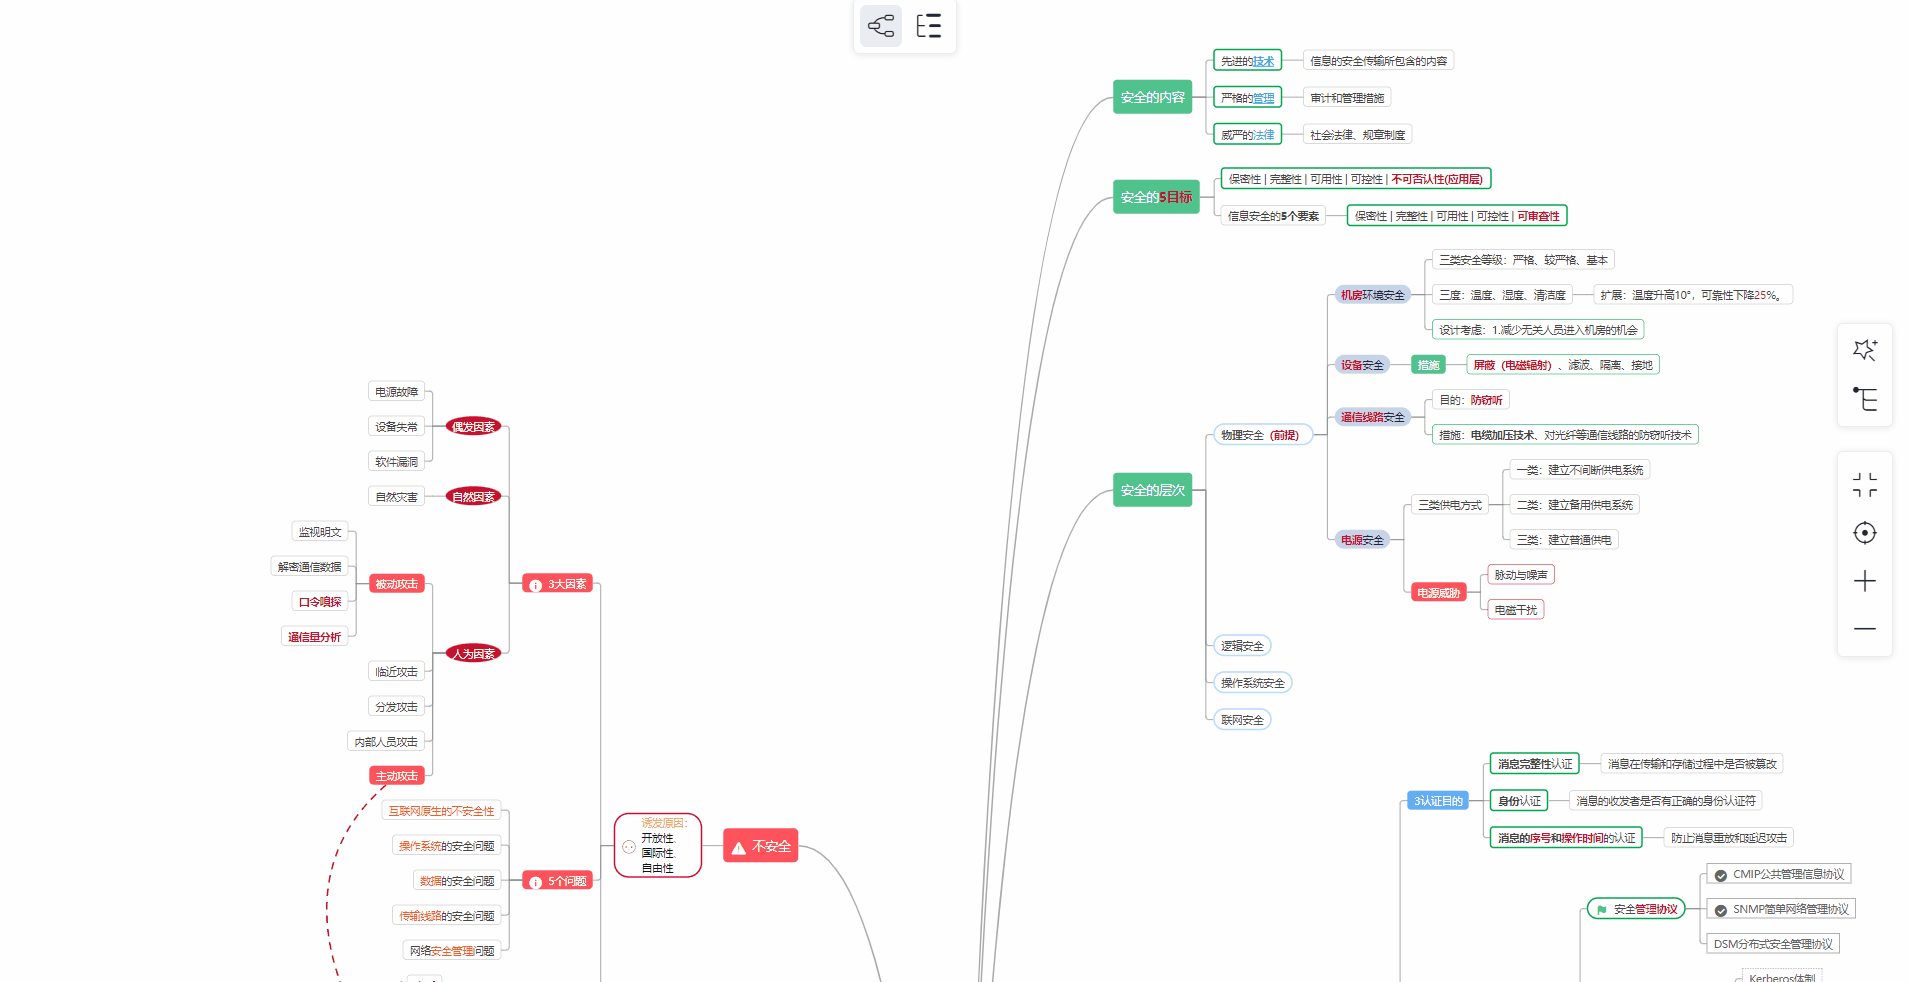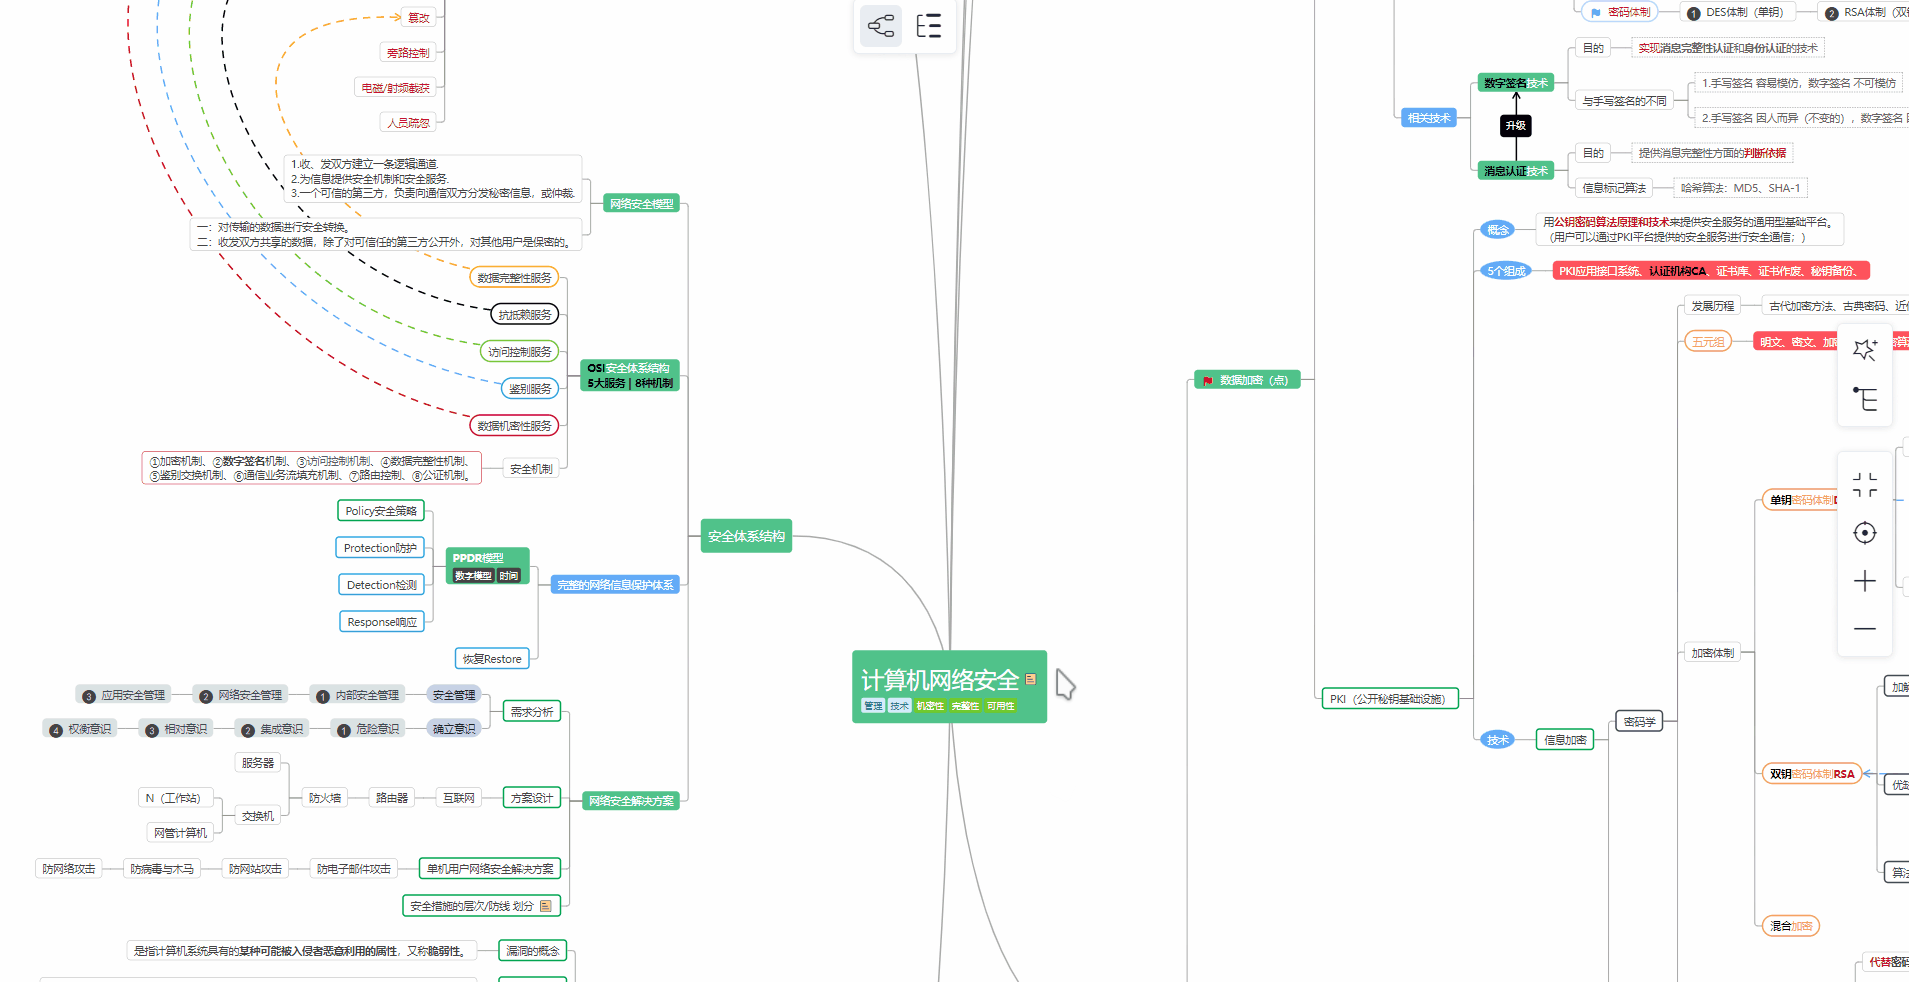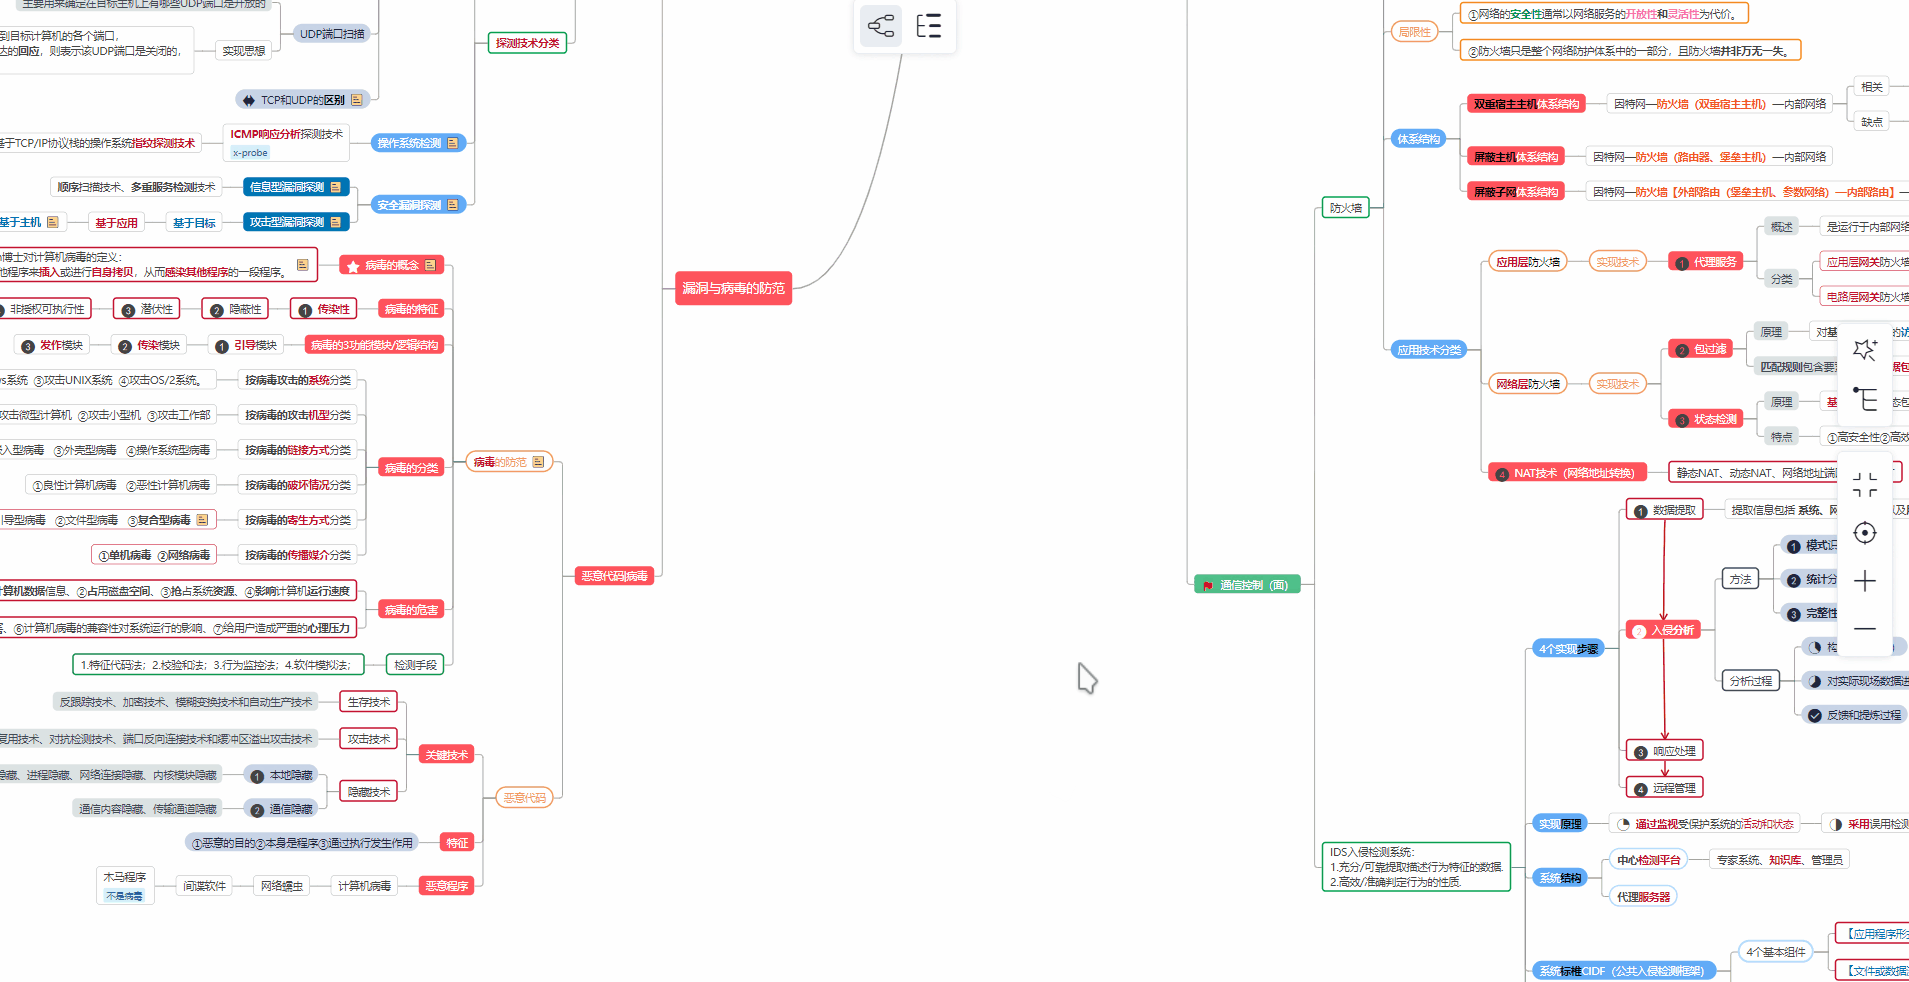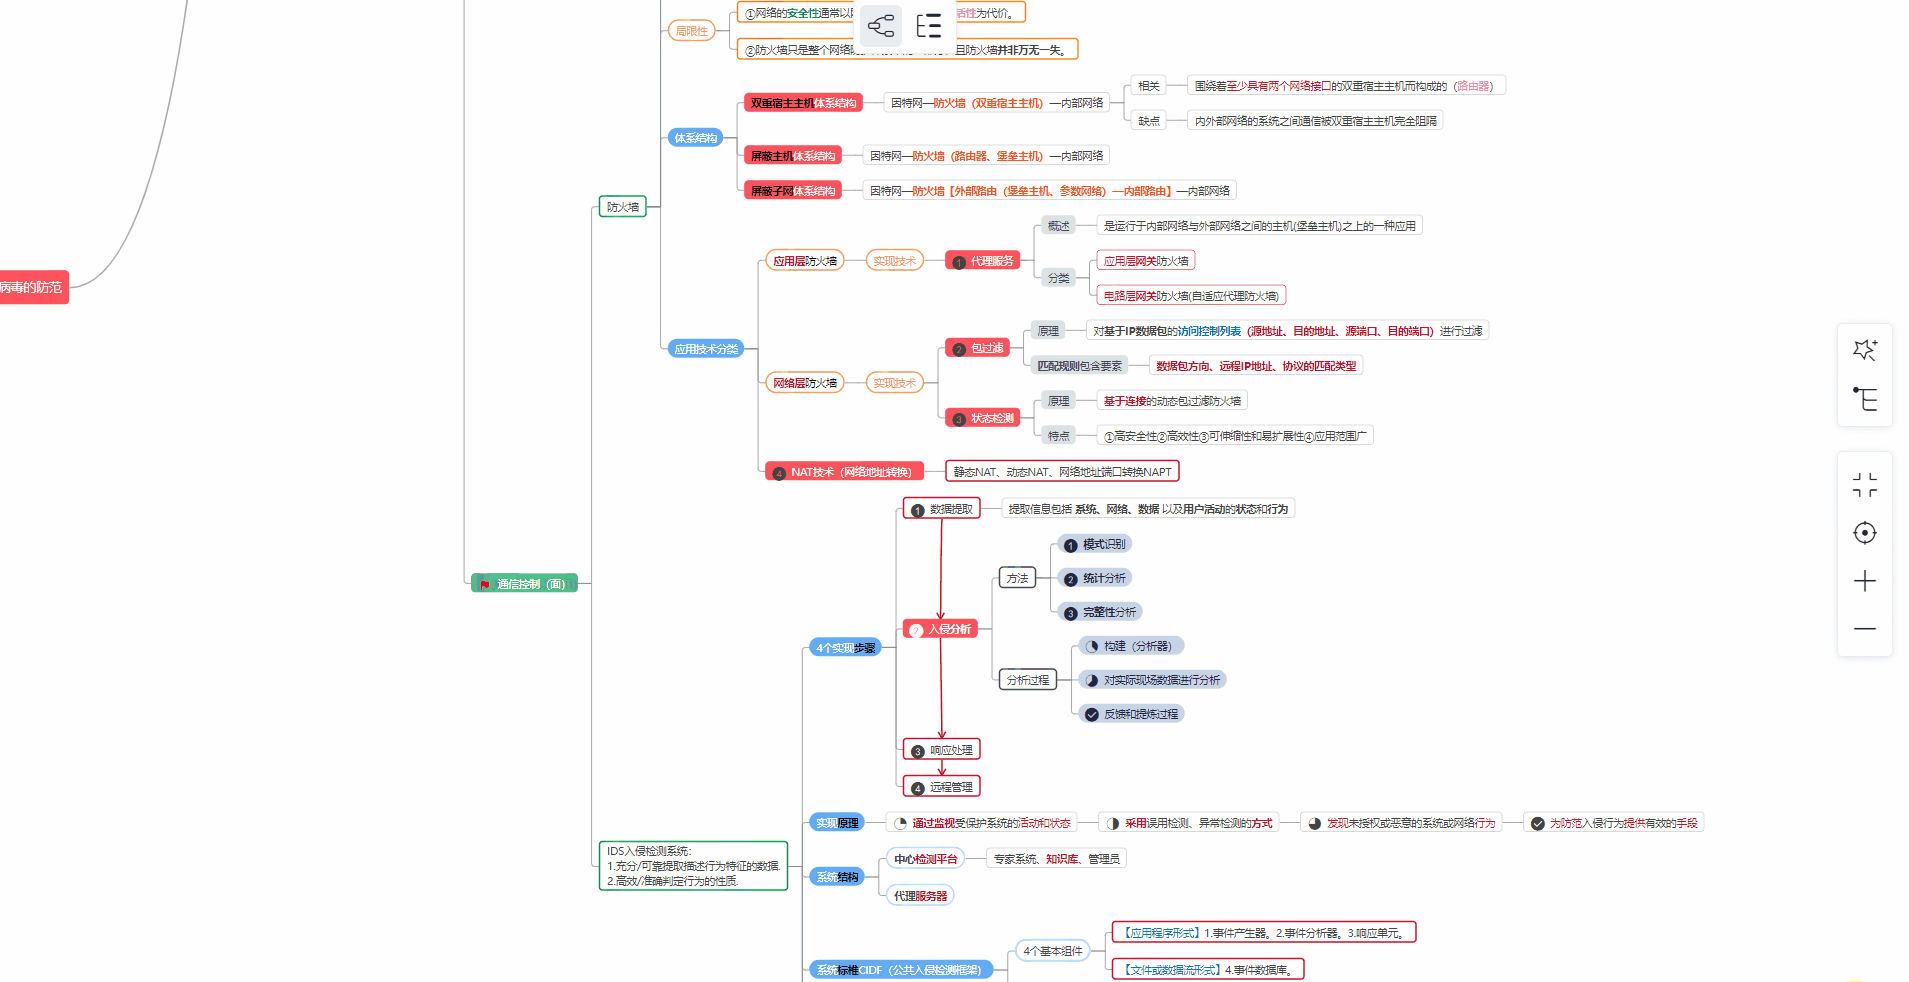
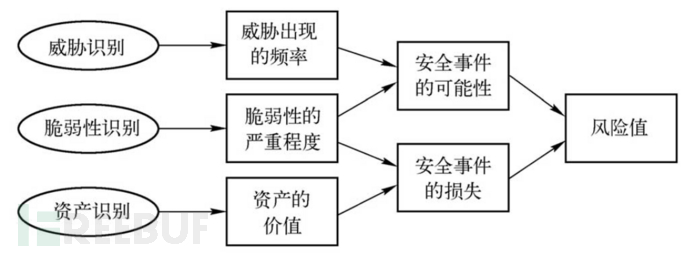
1.1概念依据有关信息安全技术和管理标准,对网络系统的保密性、完整性、可控性和可用性等安全属性进行科学评价的过程,评估内容涉及网络系统的脆弱性、网络安全威胁以及脆弱性被威胁者利用后所造成的的实际影响,并根据安全事件发生的可能性影响大小来确认网路安全风险等级。(评估威胁者利用网络资产的脆弱性,造成网络资产损失的严重程度)。1.2为什么要做风险评估反映企业当前的安全现状提供信息安全防御机制的建议同等保
在工作中经常会遇到各种websehll,黑客通常要通过各种方式获取 webshell,从而获得企业网站的控制权,识别出webshell文件或通信流量可以有效地阻止黑客进一步的攻击行为,下面以常见的四款webshell进行分析,对工具连接流量有个基本认识。Webshell简介webshell就是以aspphp、jsp或者cgi等网页文件形式存在的一种代码执行环境,主要用于网站管理、服务器管理、权限管
安全运维,简称SecOps,是一种集成安全措施和流程到信息技术运维的实践。它的目的是确保在日常运维活动中,如网络管理、系统维护、软件更新等,均考虑并融入安全策略。安全运维的核心是实现安全和运维团队的密切协作,以快速识别和应对安全威胁,同时确保系统和服务的稳定运行。这包括但不限于持续的安全监控、漏洞管理、事件响应、合规性检查以及风险评估等。
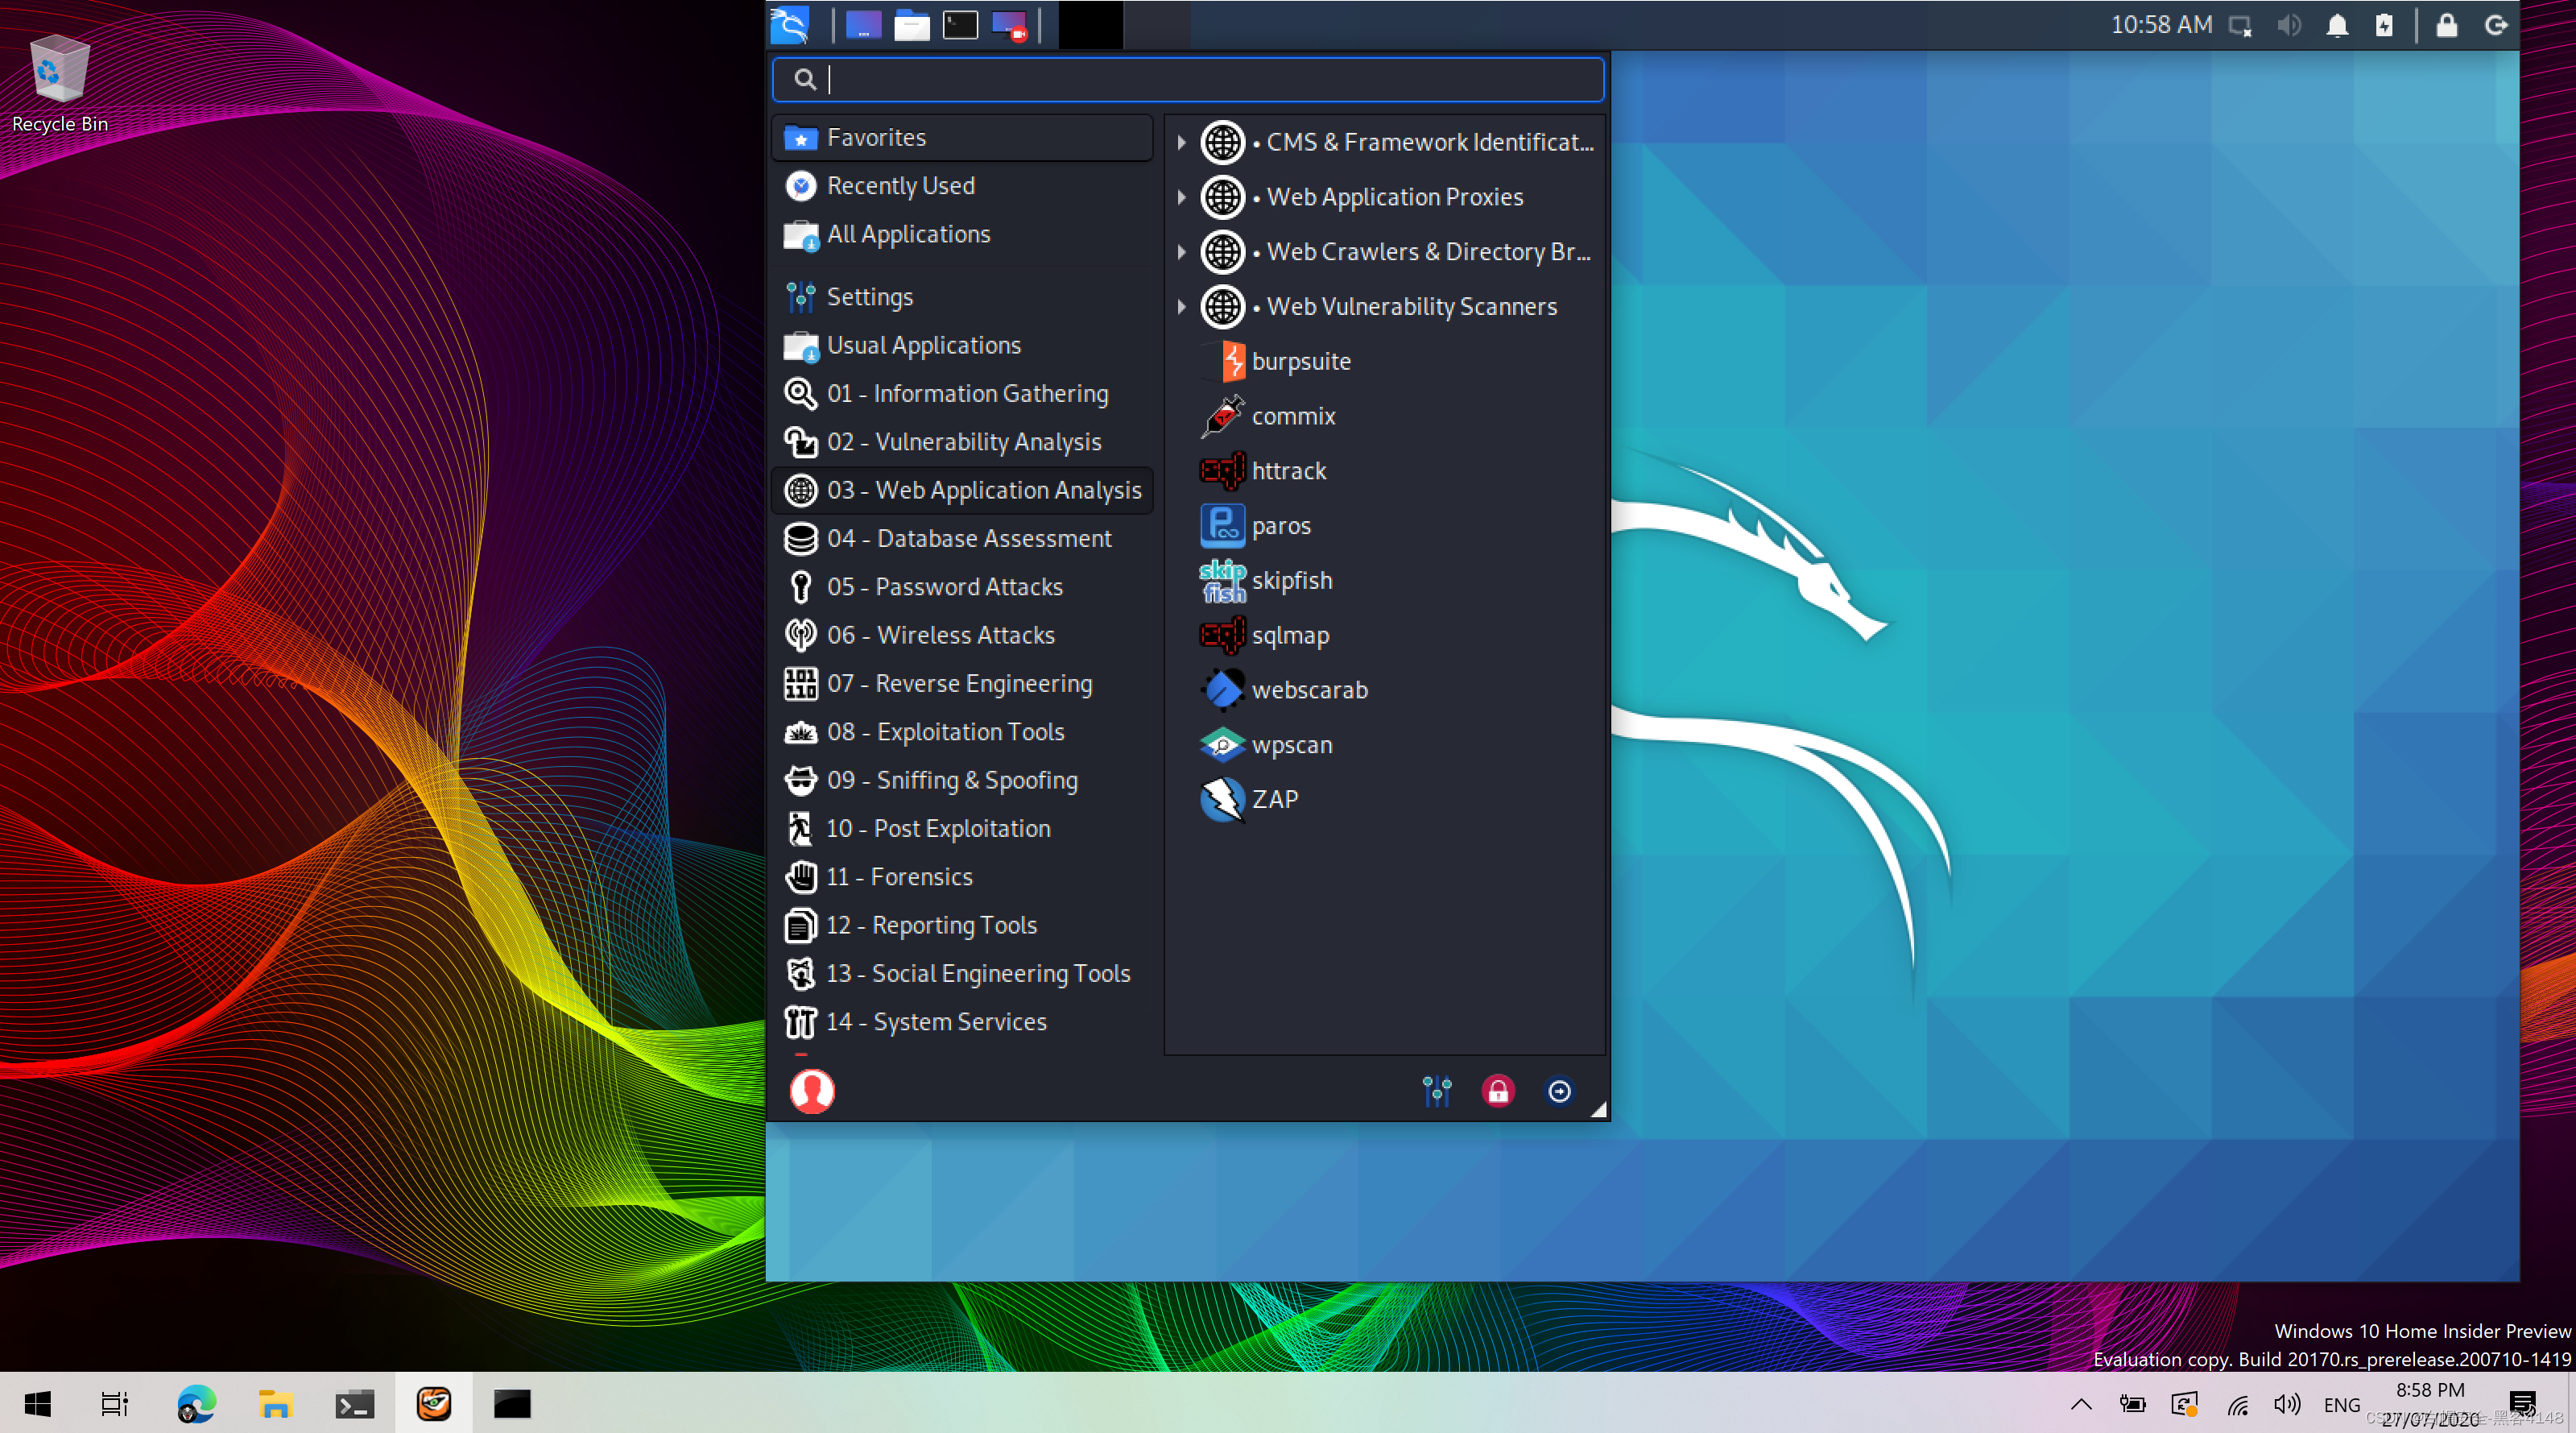
Kali Linux 是一个专为网络安全专业人士设计的操作系统,提供了大量用于渗透测试、安全研究、计算机取证和其他网络安全任务的工具。
尽管许多网站实施了输入过滤措施来防止跨站脚本(XSS)攻击,但在特定条件下,经过精心编码的脚本仍有可能实施XSS注入。本文旨在为专业的安全测试人员提供一个跨站脚本漏洞的检测指南。
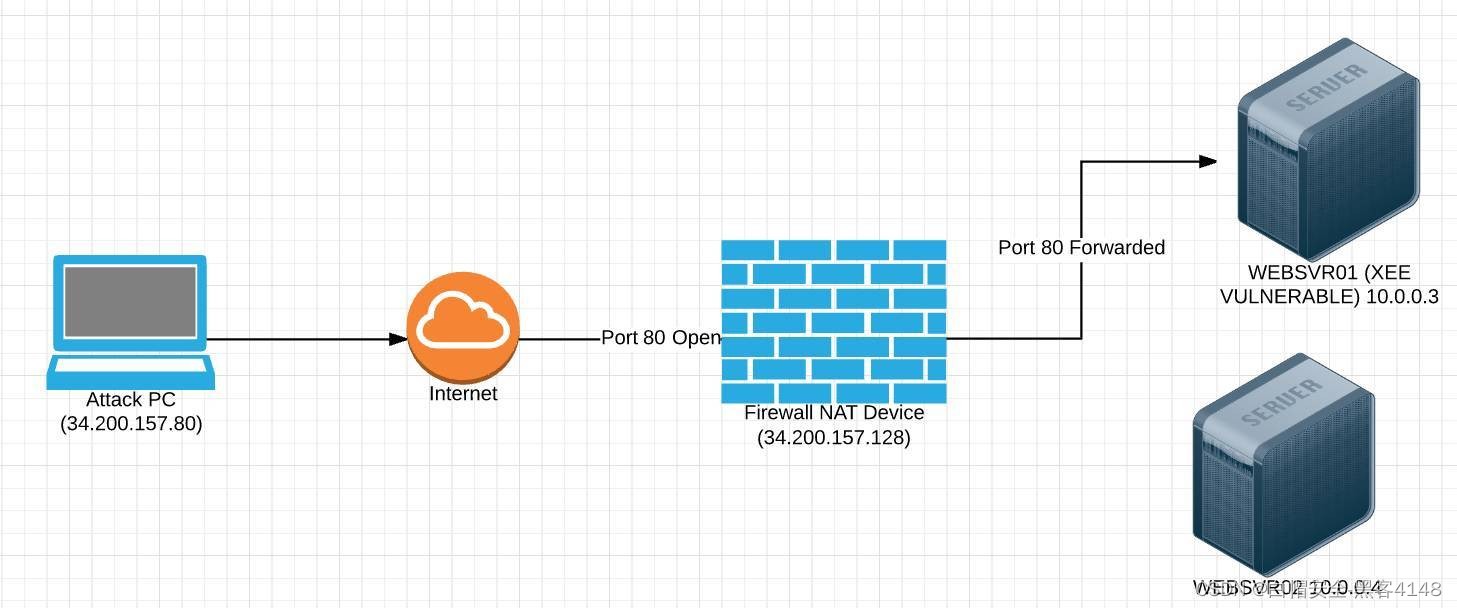
XXE(XML外部实体注入)是一种针对应用程序处理XML数据的方式的攻击。XML文档可以定义实体,它们是存储文档中其他地方重复使用的数据的方式。外部实体是一种特殊类型的实体,它们的内容被定义在XML文档外部。XXE漏洞发生在当应用程序解析含有外部实体引用的XML文档时,没有正确地限制或禁止这些外部实体的使用。XXE是一种严重的安全漏洞,它的存在可能导致严重的安全风险。开发人员和安全专家必须了解此类
Python 作为一门功能强大且易于学习的编程语言,其应用范围非常广泛。下面我将列举 30 个常用的 Python 代码片段,涵盖基本语法、数据处理、网络请求、文件操作等多个方面。```这些代码片段展示了 Python 在各种常见任务中的基本用法,适用于多种场景,包括数据处理、文件操作、网络请求等。由于 Python 的灵活性和广泛的库支持,你可以根据具体需求随意调用。