


- @zgz67611


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
当 YouTube 频道 Serial Hobbyism 的创作者 Cameron Coward 想要评测一台价值 6000 美元的 UV 打印机并插入附带打印机软件的 U 盘时,杀毒软件警告他该 U 盘携带了一个通过 USB 传播的蠕虫病毒和 Floxif 感染。Floxif 是一种文件感染器,会附着在可执行文件(Portable Executable)上,因此能够传播到网络共享、可移动驱动器(

注:文章中涉及的敏感信息均已做打码处理,文章仅做经验分享用途,切勿当真,未授权的攻击属于非法行为!传播、利用本文章所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任,一旦造成后果请自行承担!所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法.申明:本公众号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,修改密码需要我们填写手机号,这里
目录:前言 互联网突破 第一层内网 第二层内网总结上个月根据领导安排,需要到本市一家电视台进行网络安全评估测试。通过对内外网进行渗透测试,网络和安全设备的使用和部署情况,以及网络安全规章流程出具安全评估报告。本文就是记录了这次安全评估测试中渗透测试部分的内容,而且客户这边刚刚做过了一次等保测评,算一下时间这才几周不到,又来进行测试,实在是怕没成绩交不了差啊。刚开始当然还是要从外网开始尝试,因为事先

通过邮箱联系,然后安排时间腾讯会议面试今天呢,给师傅们分享下杭州安全厂商渗透测试岗位二面的过程,主要是给师傅们分享下面试的一个过程和感触,面试题不是重点,因为面试过程也没有录音,所以有些面试的问题也不是记得特别全(主打一个总结)。开始一面不是跟师傅们说了嘛,一面主要是厂商的安服工程师和那边的一个项目经理一起面试我。二面就是那边厂商那边的一个级别应该那边负责人吧,也是一个技术面试,我猜测三面应该就是
目录: 一、团队建设实践经验 1.1人才储备方面 1.2武器储备方面 1.3绩效考核方面 1.4团队协作方面 二、红队成员核心能力 2.1情报搜集人员 2.2打点实施人员 2.3漏洞挖掘及工具开发人员 2.4社工钓鱼人员 2.5内网渗透人员 三、红队快速上分若干技巧 3.1完整读一遍攻击方手册 3.2手里有0day交还是不交 3.3关注历史遗留webshell 3.4与裁
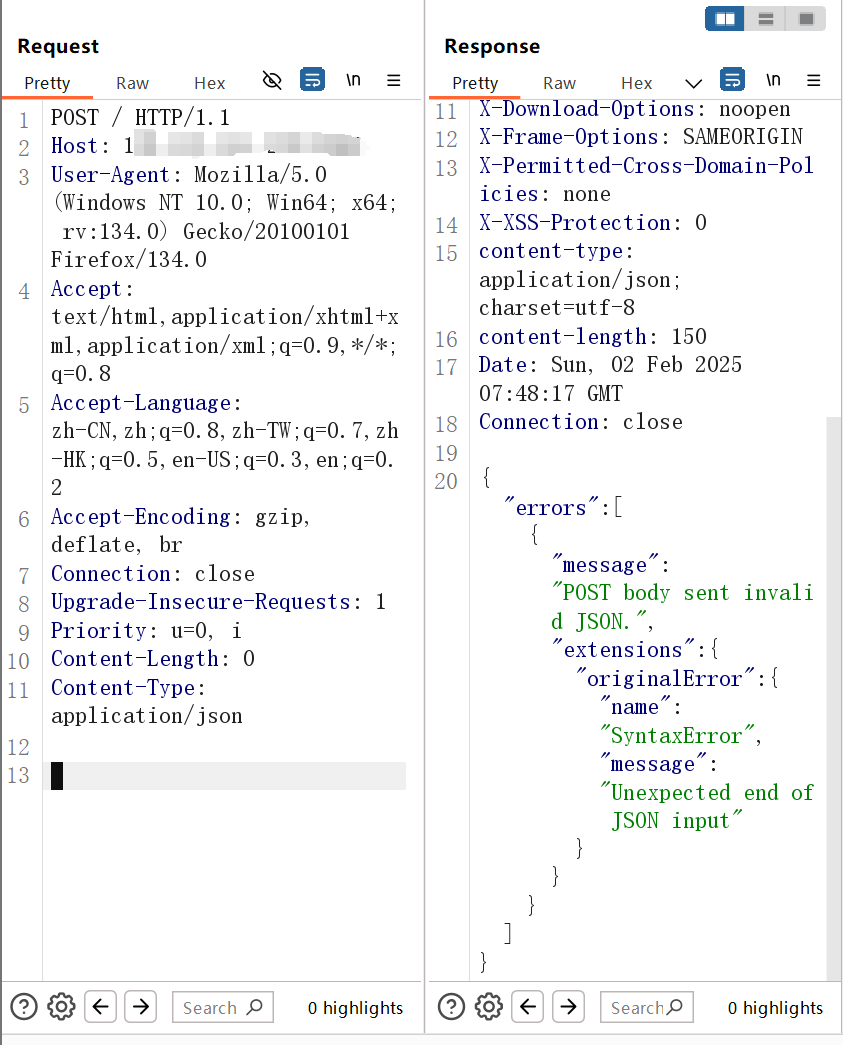
前置知识GraphQL概念GraphQL查询方式Query(查询)Mutation(变更)Subscription(订阅)案例GraphQL渗透测试API发现通过路径特征报错信息判断通过请求探测攻击面的展开信息泄露/越权GraphQL注入SQL注入等传统漏洞相关工具的前端漏洞总结GraphQL算是一个国内外比较常见的API了,泄漏、注入、未授权的测试都比较方便,在SRC中可以多加关注申明:本账号所
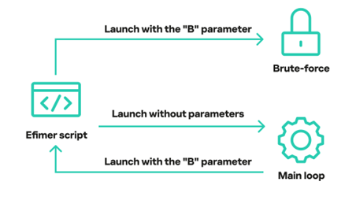
Efimer木马:新型加密货币窃取恶意软件分析 近期发现大规模垃圾邮件活动传播Efimer木马,攻击者冒充律师威胁域名侵权,诱骗用户下载恶意压缩包。该木马通过WSF脚本传播,主要功能包括: 加密货币窃取:监控剪贴板,替换比特币、以太坊等钱包地址为攻击者地址 持久化感染:通过计划任务或注册表实现自启动,并添加杀毒软件排除项 隐蔽通信:通过Tor网络与C2服务器交互,每30分钟请求指令 多途径传播:除
在挖漏洞时,使用 xia sql 插件发现一个注入点,经过测试发现存在 waf 拦截记录一下。在查询中发现单引号是空白页面,在加一个单引号,显示空数据,但是有回显,初步判断 pname 存在 SQL注入。然后判断列数无回显,有回显,所以为 8 列。像这种有回显、无回显,只能选择盲注,第一反应是时间盲注,那就要看是什么数据库,根据 asp 我们选择 mysql、sqlserver 数据库,不同的数据

线上腾讯会议(视频)。整体流程就是自我介绍加上一些问题问题balabalabala。。。我简要地介绍了自己的教育背景、相关实习经历以及对渗透测试的热情和兴趣,尤其提到了自己在护网活动中的参与情况。回答部分基本上是我的原答案,不保证正确。
攻击者通过在输⼊的SQL查询中注⼊恶意代码,来执⾏他们想要的操作,⽐如获取敏感信息、删除或篡改数据 等。这种攻击通常发⽣在⽤户输⼊没有经过充分验证和清理的情况下,例如在⽹站的登录表单或搜索框中输⼊ SQL语句。为了防⽌SQL注⼊,开发者应该使⽤参数化查询和预编译的查询,对⽤户的输⼊进⾏严格的验证和清 理。
