


- @qq_53577336


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
0x00 漏洞原理我们需要保存某一个对象的某一一个时间的状态信息,进行一些操作,比如利用反序列化将程序运行的对象状态以二进制形式储存在文件系统中,然后可以在另外一个程序中对序列化后的对象状态数据进行反序列化操作回复对象,可以有效的实现多平台之间的通信,对象持久化储存。0x01 漏洞描述必备*知识点*#序列化和反序列化序列化 (Serialization):将对象的状态信息转换为可以存储或传输的形式
Struts2 是 Apache 软件组织推出的一个相当强大的 Java Web 开源框架,本质上相当于一个 servlet。Struts2 基于 MVC 架构,框架结构清晰。通常作为控制器(Controller)来建立模型与视图的数据交互,用于创建企业级 Java web 应用程序。该框架多版本存在远程代码执行,
0x00 漏洞介绍CSRF全称为跨站请求伪造(Cross-site request forgery),是一种网络攻击方式,也被称为 one-click attack 或者 session riding。 CSRF攻击利用网站对于用户网页浏览器的信任,挟持用户当前已登陆的Web应用程序,去执行并非用户本意的操作。 用户登录、浏览并信任正规网站WebA,同时,WebA通过用户的验证并在用户的浏览器中产
Apache Spark存在一处命令注入,该漏洞是由于Apache Spark UI提供了通过配置选项spark.acls.enable启用ACL的可能性,HttpSecurityFilter中的代码路径可以通过提供任意用户名来允许某人执行模拟。恶意用户凭借访问权限检查函数最终将基于其输入构建Unix shell命令并执行它。成功利用此漏洞可导致任意shell命令执行。...
0x00 关于cookie注入介绍cookie注入也称作加解密注入,账户信息等可能通过加密传输,可通过抓包获取cookie信息,以及对源码分析信息结果加密后传入传出数据库,通过寻找其相关的加密方式,使注入语句加密进行注入0x01 sqil-20-21cookie示例通过bur抓取数据包发现cookie信息,less-20使用cookie传输但未作加密,直接在数据包通过cookie位置进行注入,注入
0x00 什么是渗透测试?渗透测试是在客户给予权限的情况下通过模拟黑客利用自动化技术和手段化技术结合对某平台网站进行入侵、以达到监测平台所存在的漏洞等一些列问题、并且提出相应的加强防护的措施、以加强web安全的一整个过程。0x01 测试的分类黑盒测试:在这种方法中,测试人员在不了解其详细信息的情况下评估目标系统,网络或过程。他们需要具备很高的技术水平,完全模拟真实的黑客环境对web进行攻击、一般比
0x00 环境与安装2021专业版推荐使用jdk11BP : https://portswigger.net/Burp/Releases注册机:https://github.com/h3110w0r1d-y/BurpLoaderKeygen/releasesjava sdk: https://download.java.net/openjdk/jdk11/ri/openjdk-11+28_wind
Nuclei是一款基于YAML语法模板的开发的定制化快速漏洞扫描器。它使用Go语言开发,具有很强的可配置性、可扩展性和易用性。提供TCP、DNS、HTTP、FILE 等各类协议的扫描,通过强大且灵活的模板,可以使用Nuclei模拟各种安全检查。提取器/匹配器:提取,匹配返回包内容,匹配出需要的目标(根据目标结果特征用匹配还是提取)http:漏洞利用核心, {{xx}}:提取目标地址的匹配信息。in

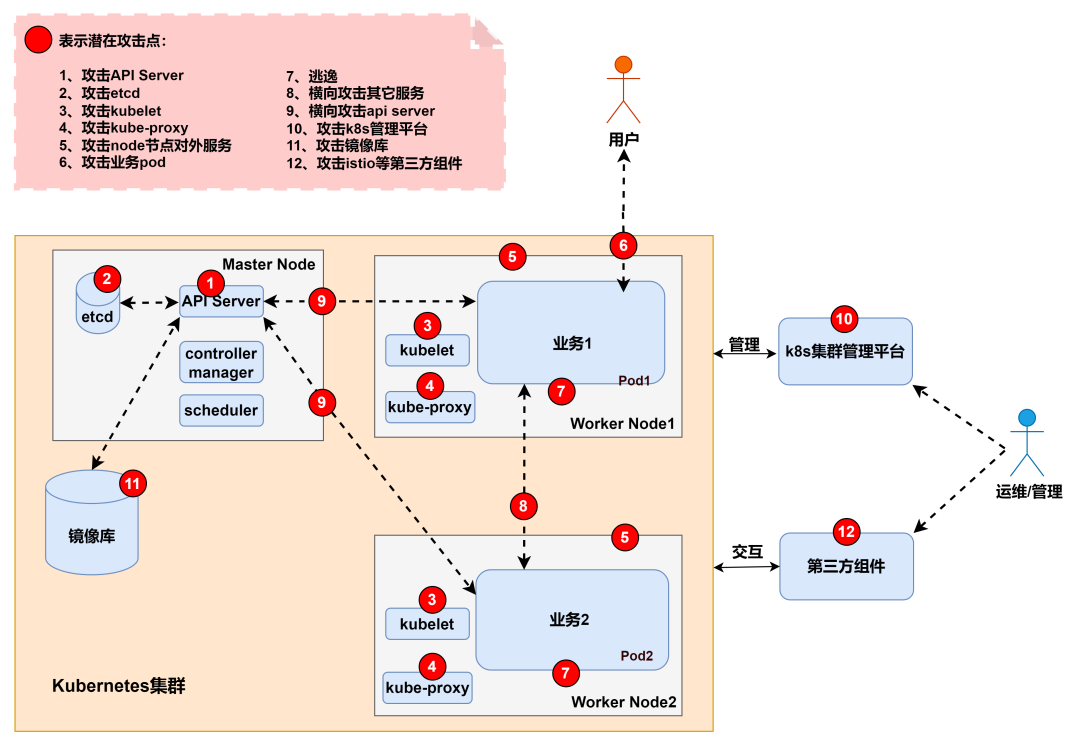
k8s(Kubernetes) 是容器管理平台,用来管理容器化的应用,提供快速的容器调度、弹性伸缩等诸多功能,可以理解为容器云,不涉及到业务层面的开发。只要你的应用可以实现容器化,就可以部署在k8s 上,通过k8s对应用负载进行调度,配合hpa (Horizontal PodAutoscaling) 可以实现应用负载的弹性伸缩从而解决高并发量的问题。简单说就是:管理多台主机上的容器应用,是一个集群
0x00 技能大纲(一)基础网络必备技能(二)常见工具的使用(三)渗透测试(四)漏扫技能(报告,修复,独立支撑能力)(五)应急响应(六)安全加固(七)对于安全产品的理解(八)CTF各方向知识点(作为爱好)0x00 技能知识点详解(一)基础网络必备技能(1)....