


- @m0_74981483


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
nginx错误日志:invalid parameter “server_name”

-ea -XX:+EnableDynamicAgentLoading -Xshare:off

后端现在把“uploads(我的上传路径)”当成了 Web 应用目录下的相对路径,Tomcat 在容器里会把 WAR 解压到 /tmp/tomcat…/work/…
搜索框输入terminal.integrated.profiles:windows,点击编辑json配置文件。重启项目即可,不行的话就重启cursor。

摘要:本文解决了SpringBoot 3.x及以上版本与黑马教程Swagger配置不兼容的问题(报错Type javax.servlet.http.HttpServletRequest not present)。提供两种解决方案:1)将SpringBoot版本降至2.7.18并同步调整Mybatis版本;2)改用Knife4j 3.0.3替代原Swagger依赖。详细给出包含Docket配置和静态
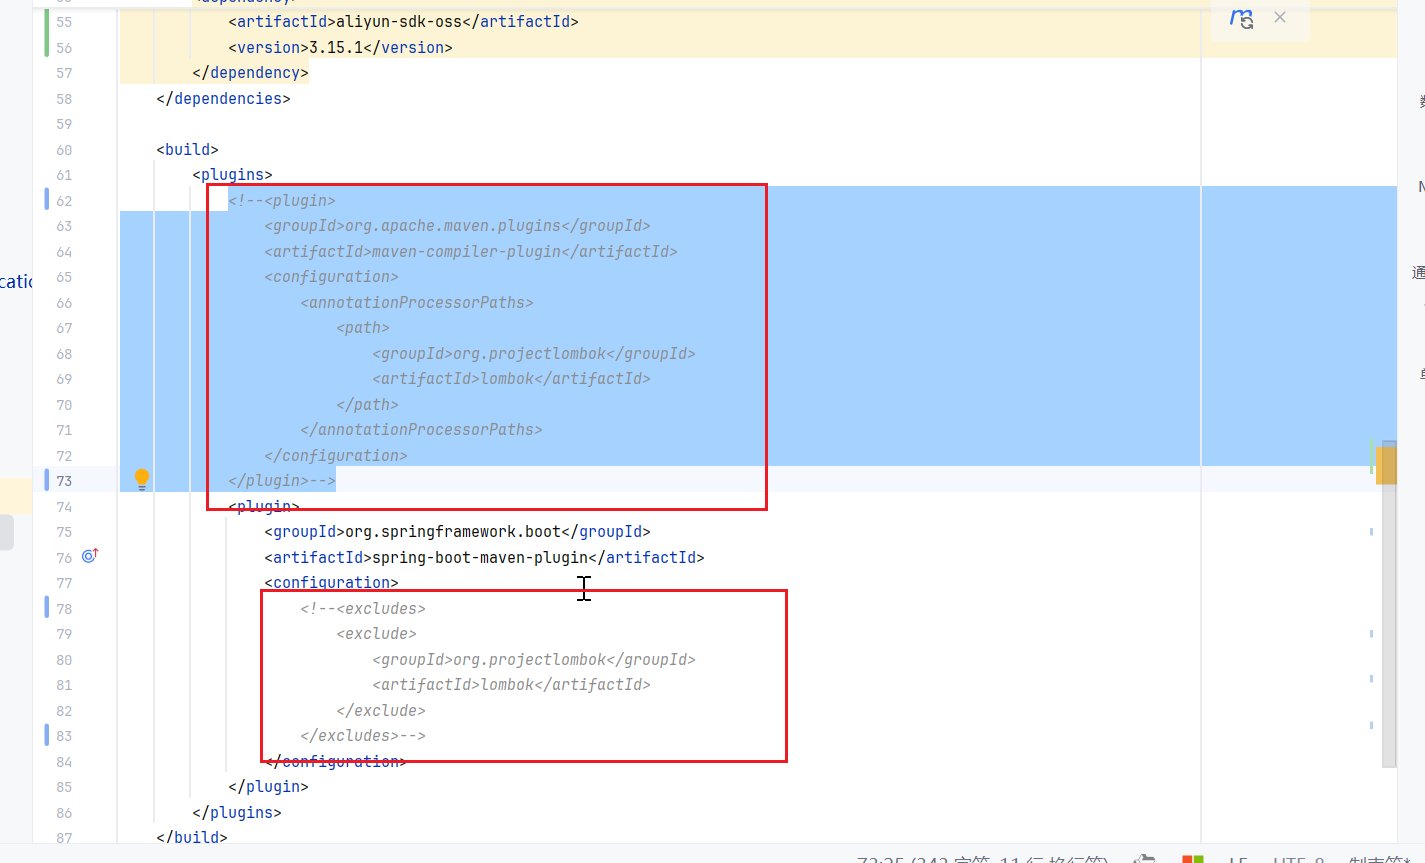
解决关于@AllArgsConstructor注解(全参构造)失效,报错程序报错java: 无法将类xxx中的构造器 xxx应用到给定类型,原因:实际参数列表与实际参数列表长度不同的问题,主要是注释插件,配置版本号
解决vscode中打开VUE项目,资源管理器中不显示npm脚本或者是出现Vetur can‘t find ‘package.json’ / ‘tsconfig.json‘ in xxxx的问题

本文介绍了通过修改application.yml配置文件来开启SQL日志的方法。具体步骤为:1)在logging.level配置下添加包路径的debug级别日志;2)注意修改包名部分(示例为com.dc1);3)保存后即可查看输出的SQL日志。该方法适用于需要监控SQL执行情况来判断缓存是否成功的场景。

服务器遭受SSH暴力破解攻击,通过分析/var/log/secure日志获取攻击源IP。提升安全性的措施包括:封禁IP、修改SSH端口、启用密钥认证或安装Fail2ban。本文重点介绍Fail2ban的安装配置,通过修改jail.local设置封禁规则(如永久封禁攻击IP),调整sshd.conf中的failregex匹配日志格式,并验证服务状态。最后提供日志查看和排错方法,确保防护生效。
服务器遭受SSH暴力破解攻击,通过分析/var/log/secure日志获取攻击源IP。提升安全性的措施包括:封禁IP、修改SSH端口、启用密钥认证或安装Fail2ban。本文重点介绍Fail2ban的安装配置,通过修改jail.local设置封禁规则(如永久封禁攻击IP),调整sshd.conf中的failregex匹配日志格式,并验证服务状态。最后提供日志查看和排错方法,确保防护生效。