- @m0_61869253


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
安全基线,是服务器操作系统最小安全标准,统一的配置规范,消除默认配置带来的大量安全漏洞。基线核查也是等保测评、攻防演练、日常运维巡检的必做项。很多企业服务器上线后直接使用系统默认配置:弱口令、多余账号、开放无用端口、审计未开启,极易被攻击者拿下。身份鉴别、访问控制、安全审计、入侵防范、恶意代码防范、资源最小化,分为 Linux、Windows 两套清单,每一项包含检查内容、核查命令 / 操作、加固
hashcat号称世界上最快的密码破解,世界上第一个和唯一的基于GPU的规则引擎,免费多GPU(高达128个GPU),多哈希,多操作系统(Linux和Windows本地二进制文件),多平台(OpenCL和CUDA支持),多算法,资源利用率低,基于字典攻击,支持分布式破解等等,hashcat目前支持各类公开算法高达247类,市面上面公开的密码加密算法基本都支持!在渗透测试中我们往往会得到很多hash
3年,说长也长,说短也短,以前在A3年,从公司的自建房十多人,到走的那时候,上百人,自主创业不容易,一路上说不出的艰苦,也算记录了一个互联网公司的发展壮大,而且据说听闻发展壮大的也非常好,很有可能快挂牌上市了。以后跳到了一个招标方,通称B公司,到现在,又做了3年,可是与在A公司不同,身处招标方,不单单是是分析网络安全问题了,更重视的是维护公司的安全,促进安全建设。刚刚的那时候,公司五百多人,到现在
PHP(全称:以前叫Personal Home Page,现在改名为Hypertext Preprocessor,即"PHP:超文本预处理器"),是一种通用开源脚本语言。PHP是服务器端的语言,对于web开发(html),非常友好,能嵌入在html文档里面;可以跟html,css和JavaScript代码融合在一起,弥补它们做不了的事情。超全局变量,任何地方都可以访问常数,一般是全局性,函数内外都
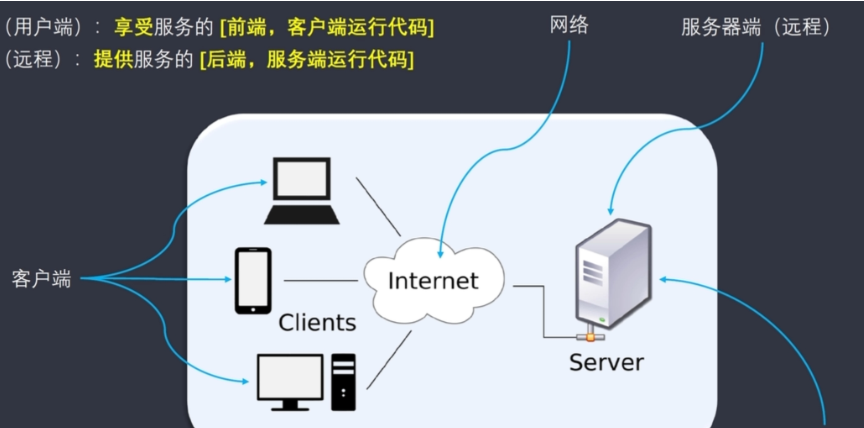
从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文
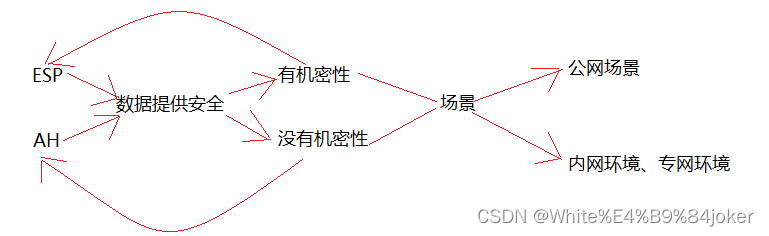
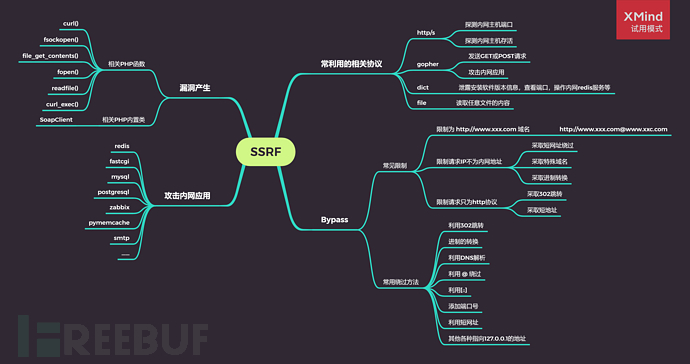
SSRF (Server-Side Request Forgery,服务器端请求伪造) 是一种由攻击者构造请求,由服务端发起请求的安全漏洞,一般情况下,SSRF攻击的目标是外网无法访问的内网系统,也正因为请求是由服务端发起的,所以服务端能请求到与自身相连而与外网隔绝的内部系统。也就是说可以利用一个网络请求的服务,当作跳板进行攻击。攻击者利用了可访问Web服务器(A)的特定功能 构造恶意payloa
上。将强制性存取扩展到。
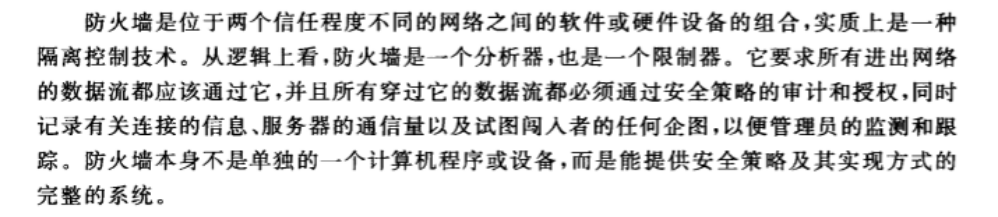
统一威胁管理(UTM,Unified Threat Management),顾名思义,就是在单个硬件或软件上,提供多种安全功能。这跟传统的安全设备不同,传统的安全设备一般只解决一种问题。

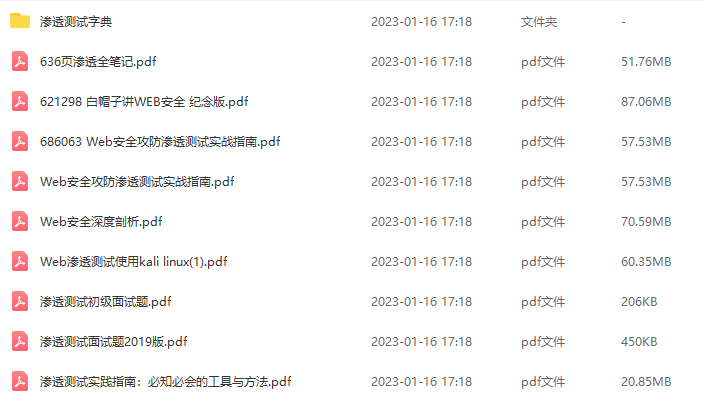
渗透测试是指从内网、外网等网络环境中,利用各种手段对某个特定网络进行模拟攻击,目的是为了寻找可能被利用的漏洞,是企业中重要的一环、虽然大多数人在学习后都能快速上手,但渗透测试还是有一定的门槛,今天就给大家分享一套,包括。
答:网络安全是指网络系统的硬件、软件及其系统中的数据受到保护,不因偶然的或者恶意的原因而遭到破坏、更改、泄露,系统可以连续可靠正常地运行,网络服务不被中断。答:计算机病毒(Computer Virus )是指编制者在计算机程序中插入的破坏计算机功能或者破坏数据,影响计算机使用并且能够自我复制的一组计算机指令或者程序代码。答:木马是一种带有恶意性质的远程控制软件。木马一般分为客户端( client