


- @2302_79547686


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
本文总结了Linux系统管理中网络安全与容器技术的核心要点。重点介绍了firewalld防火墙的区域管理、SELinux端口标记控制,以及Podman容器的部署与管理方法。内容包括:1)firewalld的基本概念与常用命令;2)SELinux端口标签配置流程;3)Podman容器运行、镜像构建与私有仓库配置;4)容器资源管理(存储、网络、服务化)。文章特别标注了各环节的常见坑点,如firewal

本文深入解析Kubernetes六个核心设计原理:1)Deployment通过ReplicaSet实现滚动更新与回滚;2)Init容器与Sidecar在生命周期与用途上的本质差异;3)静态Pod绕过APIServer直接由kubelet管理的特殊机制;4)CronJob在安全性和持久化方面的关键设计;5)Pod删除权限与控制器重建的逻辑分离;6)StatefulSet与Deployment在网络标
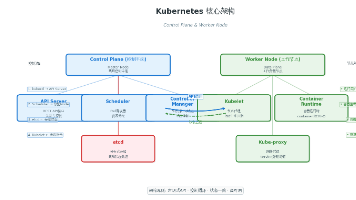
本文总结了Kubernetes学习过程中的关键知识点,包括安装准备、核心概念和实际操作。主要内容涵盖:Docker和Kubernetes组件作用说明;K8s集群安装注意事项(Swap关闭、网络配置);kubeadm创建集群步骤;核心组件功能解析;Pod生命周期及控制器(ReplicaSet、Deployment)详解。文章特别强调了1.20版本后K8s对Docker的弃用情况,并提供了从安装到基本
本文系统总结了Kubernetes核心概念与实践经验,涵盖网络通信、服务代理模式、存储方案和调度控制等关键知识点。作者结合自学过程中的实践案例,详细解析了Service类型选择、Ingress配置、Pod健康检测、优雅关闭等实用技巧,并针对不同场景给出技术选型建议。特别强调了MetalLB在裸金属集群的应用和持久化存储的访问模式。文章最后分享了"多实践"的学习心得,推荐通过mi

本文全面介绍了Kubernetes运维核心知识点,涵盖配置管理、资源控制、权限认证、网络隔离、日常维护等关键内容。重点解析了ConfigMap与Secret的区别、ResourceQuota配额管理、ServiceAccount身份认证、RBAC权限划分、NetworkPolicy网络隔离等核心概念。同时详细说明了etcd备份恢复流程、Kustomize配置工具使用以及CRD自定义资源扩展方法。文
本文系统介绍了Hadoop两大核心组件HDFS和YARN的关键知识点。HDFS作为分布式文件系统,详细解析了其架构设计、读写流程、副本策略及可靠性机制,并提供了Shell命令和Java API操作示例。YARN部分阐述了其产生背景、架构组件、运行流程及多框架支持能力,对比了MapReduce、Tez、Storm和Spark等计算框架特点。文章还分享了实际应用中的常见问题与优化经验,如小文件处理、副
本文系统介绍了Kubernetes监控中Prometheus+Grafana这对黄金组合的核心知识点。主要内容包括:Prometheus的Pull/Push混合架构、四大指标类型、PromQL语法及常用函数;Grafana的数据可视化实践;告警体系配置;以及高可用方案和最佳实践。重点解析了监控体系搭建中的常见陷阱,如标签基数控制、指标类型选择、PromQL查询顺序等。文章通过实战经验总结,帮助读者

本文介绍了Kubernetes集群访问控制的核心机制,重点解析了认证(Authentication)环节。Kubernetes采用3A安全模型(认证、鉴权、准入控制)来确保请求安全,其中认证环节确认请求者身份。文章详细说明了Token认证、Basic认证和HTTPS证书认证三种方式,并特别介绍了ServiceAccount机制如何解决Pod访问APIServer的身份认证问题。通过自动挂载凭证和J

Kubernetes RBAC授权机制详解 本文深入解析Kubernetes的RBAC授权机制,重点解决"你能干什么"的问题。主要内容包括: RBAC核心原理:通过Role/ClusterRole定义权限规则,再通过Binding关联用户 四大核心对象:Role(命名空间权限)、ClusterRole(集群权限)及对应的Binding机制 实战配置示例:演示如何限制用户仅能操作

本文详细解析了Kubernetes准入控制机制,作为请求进入APIServer的最后一道关卡,它负责处理"合法但不合理"的操作场景。准入控制分为Mutating(修改请求内容)和Validating(验证请求合规性)两个阶段,执行顺序固定且互不干扰。文章介绍了LimitRanger、ResourceQuota等常见准入控制器的工作原理,并提供了实战配置示例。特别强调了准入控制与
