登录社区云,与社区用户共同成长
邀请您加入社区
DeepseekHarness最有意思的地方就是其插件化的架构设计,所有agent平台功能:llm调用、对话管理、记忆管理、工具、甚至是agent循环逻辑、前端ui界面都是可以改造的插件。下面进行两个简单的实验来测试插件功能:①PDF文件预览功能 + ②图谱创建展示功能平台原本不支持PDF文件预览和文本转为拓扑图谱功能。仅通过平台对话框交互,agent自主完成分析、编写代码、沙箱测试、修复bug,
"""故障树逻辑门类型"""OR = "OR" # 任一子事件触发即导致父事件AND = "AND" # 所有子事件同时触发才导致父事件@dataclass"""故障树节点"""name: strgate: Optional[GateType] = None # 叶节点无逻辑门# symptoms: 该节点对应的可观测症状列表# 如 ["db_connection_timeout", "slow_
以下是在 JoinQuant(聚宽)量化交易平台 上运行的 Python 交易策略代码,该策略基于 上升旗形整理形态 进行买入,并在 股价跌破5日均线时卖出。过去 N 日(如 10 日)内存在一段快速上涨(例如涨幅 > 15%)log.info(f"买入 {stock},识别到上升旗形")如需加入多因子过滤、动态仓位、止盈机制等,可进一步扩展。需要我帮你加上 止盈 或 多股票分散持仓 功能吗?#
2026年上半年,AIOps领域经历了一场静默但深远的变革。年初还在争论"告警降噪是否算得上真正的AIOps",到了年中,讨论焦点已经转向了"运维Agent能不能自主执行重启操作"。这种转变的背后,是大模型技术在运维场景中的渗透速度远超多数从业者的预期。。而2026年下半年,将标志着从"AI辅助人类运维"到"人类监督AI运维"的范式转换真正起步。本文基于笔者在多个生产环境AIOps落地过程中的长期
* GitOps 仓库的写操作控制权必须留给 Git 和流水线**:不要让 AI Agent 拥有对 GitOps 仓库主干分支的直接 Push 权限。AI 是良好的“副驾驶”而非“驾驶员”:把 AI 限制在协助 SRE 阅读复杂错误堆栈、自动分析 PR 安全隐患等无副作用的领域。确定性校验优先:任何由 AI 辅助生成的建议,在最终应用之前,必须经过helm lint以及确切的 CI 自动化单元测
网络模式适用场景代理兼容性推荐度bridge(默认)大多数场景,容器需要独立网络⭐⭐⭐⭐⭐ 最佳最推荐host容器需要极致网络性能,不关心隔离⭐⭐ 可能冲突不推荐用于代理场景none完全离线容器❌ 不支持代理不适用自定义网络多容器互联⭐⭐⭐⭐ 良好高级用户环境变量传代理,别用YAML配置网络模式用bridge,别用host二选一别混用,环境变量最稳把这三点记住,基本就不会踩坑了。如果还不行,按上面
本文讨论了AI Agent执行危险命令时的安全隐患及沙箱隔离方案。Agent在循环运行中可能因上下文截断执行危险操作,需通过沙箱隔离风险。对比了三种隔离方案:虚拟机(安全但启动慢)、Docker容器(轻量但共享内核风险)、MicroVM云沙箱(兼具安全与速度)。重点介绍了开源方案CubeSandbox,其采用快照克隆和写时复制技术实现毫秒级启动和MB级内存开销。最后强调沙箱能将风险限制在隔离环境,
本文详细介绍了Docker的安装部署以及基于Docker部署Redis和FastGPT的完整流程。首先讲解了Docker的概念、Windows环境下安装前提(需启用Hyper-V)和具体安装步骤,并提供了常用命令和常见问题解决方案。第二部分重点演示了Redis和FastGPT的容器化部署方法,包括镜像拉取、容器运行、环境配置等关键步骤,最后介绍了FastGPT的基本配置和使用方法。通过Docker
本文记录了在Ubuntu 18.04系统中升级到22.04版本失败通过Docker安装OpenClaw的过程。首先尝试了标准升级流程,包括更新系统、修改配置等步骤,但由于系统版本过低(GLIBC 2.27、Node.js v12)无法满足OpenClaw的要求(GLIBC 2.31+、Node.js 22+),转而采用Docker方案。详细介绍了Docker和docker-compose的安装配置
本文总结了OpenClaw项目部署过程中的常见问题及解决方案。主要内容包括:1)环境准备(Docker、Node.js安装);2)网络配置(Docker DNS、WSL2网络镜像);3)构建问题处理(npm下载失败、TypeScript构建耗时);4)权限及初始化问题;5)Gateway启动配置。重点指出Windows、WSL2和Docker容器三层网络环境的差异是主要难点,建议配置4核CPU+8
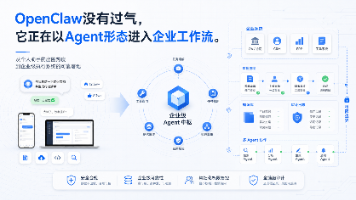
OpenClaw 在个人用户侧的出圈热度已经回到常态,但它没有离开行业视野。对企业来说,真正有价值的不是一轮社交平台讨论,而是 Agent 能不能接进工作流、承接任务、调用系统、交付结果。文章从这条线往下写,也会重点展开 FinClaw 怎样把企业级 Agent 放进一个可治理、可审计、可协作的运行环境里。
OpenClaw(江湖人称"龙虾")绝对是其中的佼佼者。它不仅支持GPT-5.5、Claude Opus等几乎所有主流大模型,还能一键集成浏览器控制、文件操作、语音通话等强大功能。今天将完整的部署步骤和所有踩坑经验整理出来,新手照着做也能10分钟成功部署!
作者:董老板 | 写于 2026年3月 | 平台:Cherry AI(OpenClaw):掌握 Cherry AI 的核心使用技巧,包括记忆管理、心跳机制、Cron定时任务、浏览器自动化、飞书集成等,让 AI 真正成为你的私人助理。💡:这些技巧能让你的 AI 助手"越来越懂你",建议每天打开 Cherry AI 前先看一遍。
本项目核心目标是通过Docker容器化技术,将OpenClaw(PocketClaw)服务部署在隔离环境中,依托容器的隔离特性保障宿主机安全,同时实现虚拟安全服务的稳定运行。容器化部署可降低服务与宿主机的耦合度,避免服务直接运行于宿主机带来的权限风险、环境污染等问题,提升服务部署的便捷性、可迁移性与安全性。PocketClaw源码目录,用于存放服务核心代码,宿主机修改后容器内可同步生效,且Open
环境隔离:不影响主机系统部署简单:一键启动,配置灵活数据持久化:通过挂载目录保存数据自启管理:容器自动启动,确保服务可靠性模型集成:与本地Ollama无缝集成OpenClaw部署完成后,可以作为个人AI助手、知识管理工具使用,为日常工作和学习提供智能支持。
OpenClaw 作为轻量、高效的开源个人 AI 助手,安装流程简单,支持多系统、多安装方式,新手可通过一键脚本5分钟完成部署,开发者可通过源码编译自定义功能。本文涵盖了 Windows、Ubuntu、macOS 三大系统的完整安装流程,新增了多类对比表格、详细命令注释、常见坑解决方案,全程可复制粘贴,确保零基础也能顺利完成安装。安装完成后,可在web面板中配置模型、绑定聊天渠道(WhatsApp
OpenClaw 支持灵活的 Docker 容器化部署,适用于开发测试、受限环境运行及高安全需求场景。本文提供两种核心模式:完整容器化网关:通过 ./docker-setup.sh 一键启动,自动构建镜像、配置服务并生成访问令牌,适合快速验证和隔离环境。主机网关 + 代理沙箱:即使网关运行在主机上,也可启用 Docker 沙箱(设置 OPENCLAW_SANDBOX=1),实现工具执行的严格隔离—
哈喽小伙伴们好,我是Stark-C~之前分享了很多在NAS上部署OpenClaw的教程,基本上不是虚拟机就是Docker。虚拟机好说,基本上都是使用OpenClaw官方脚本,部署的都是最新原版小龙虾。但是如果是Docker部署,貌似使用的都是国内大佬们二次打包后的镜像文件。这些镜像文件虽说都是基于官方优化过的,比如说汉化了流程,简化了配置,确实挺适合我们NAS玩家简单上手,但是对于原版有执念的小伙
Windows11之docker部署openclaw部署过程详细记录
适用于已安装 Docker 的服务器,通过容器运行 OpenClaw,并(如 vLLM、llama.cpp、Ollama 等 OpenAI 兼容接口)。
本文介绍OpenClaw的Docker部署及运维指南。首先通过官方手册下载源码并配置.env文件,执行构建脚本生成Docker镜像和容器。运维部分包括:修改配置需重启容器、通过SSH隧道访问WebUI、配置企业微信机器人、安装技能(提供官网下载、镜像站点及手动下载三种方式)以及CLI配对操作。文中详细说明了各步骤的具体命令和注意事项,如修改端口配置、处理限速问题等。
从物理机迁移到Docker,再从单纯的容器走向Kubernetes的声明式编排,表面上看是运维工具的更迭,本质上是对系统架构掌控力的重塑。在这个演进过程中,我们剥离了OpenClaw对底层操作系统的强依赖,通过探针机制让服务具备了“自愈”能力,并通过HPA赋予了系统应对未知流量的弹性。作为技术人员,我们需要清醒地认识到,云原生并不意味着无脑地把代码塞进黑盒。理解Docker的分层机制、洞悉K8s的
摘要: OpenClaw 配置 vLLM 时出现 EACCES: permission denied 错误,原因是容器内用户(UID/GID=1000:1000)与宿主机挂载目录(如 /home/chaobo/.openclaw)的属主(UID/GID 不匹配)权限冲突,导致容器内无写权限。解决方案: 确认挂载路径正确(docker compose config); 调整宿主机目录属主为容器用户(
本文介绍了通过Docker容器化部署OpenClaw的方案。
确保 x11vnc 配置中移除了。
OpenClaw 最短落地教程:用生产容器从 0 到 1 配出 Telegram -> ops-agent
本文提供了群晖部署OpenClaw的详细教程及常见问题解决方案。首先需下载文件到指定目录,修改docker-compose.yml添加build指令并调整挂载路径。部署过程中需注意权限问题,需执行chown和chmod命令。编译后需删除容器并运行初始化命令生成配置文件,还需修改openclaw.json中的安全参数以允许局域网访问。关键步骤包括:1)添加build指令;2)设置挂载目录权限;3)初
安装完成,可在浏览器中输入 http://机器IP:18789 来访问web ui界面。
摘要:OpenClaw飞书插件加载失败排查发现是生产环境路径问题。症状表现为单向通信(能发不能收),日志显示插件未加载。问题根源在于配置指向了不存在的源码路径(/app/src/),而Docker镜像中只有编译后的/app/dist/目录。通过修改配置指向已打包版本(/app/dist/extensions/feishu)解决问题。该问题源于开发与生产环境路径差异,建议直接使用编译版本或升级Doc
本文介绍了基于Docker部署大模型推理环境的完整流程。重点说明了如何配置OpenClaw使用本地模型,包括查看容器IP、安装模型和重启服务等步骤。最后通过进入容器验证OpenClaw TUI功能,并预告未来将对接主流IM平台。
OpenClaw最近实在是太火了,作为CSDN认证的“优质人工智能博主”,不跟进有点说不过去了,还是一贯的风格,尽量极简让你养上自己的小龙虾。
没有选imessage,选了。选择智谱Z AI模型。选择开源的mm 聊天。
docker 部署OpenClaw 超详细版(linux系统)