


- @zzz6583zz


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
如何判断我的服务器是否受到了针对shiro550漏洞的攻击?检查日志:查看系统的日志文件,看是否有异常的访问记录或登录失败记录,如果发现了异常,可以进一步分析该记录是否与Shiro550漏洞有关。检查系统状态:检查系统是否存在异常状态,如系统崩溃、服务宕机等,这可能是攻击者利用Shiro550漏洞进行攻击导致的。检查用户行为:检查是否有用户在短时间内多次尝试登录或者进行异常操作,这可能是攻击者正在

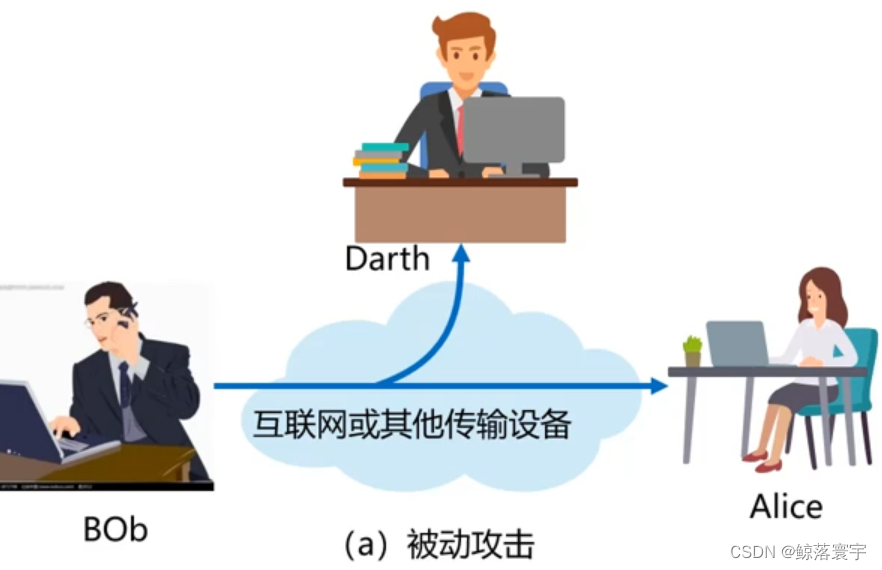
1.1 什么是 Shell?Shell 在计算机系统中指的是一个用户界面,用于访问操作系统的服务。在网络安全中,攻击者常利用 Shell 来控制受害者的系统。1.2 反弹 Shell 的工作原理反弹 Shell 的基本原理是:攻击者在其自己的机器上设置监听端口,然后诱使受害者的机器执行一个反向连接的 Shell 命令,连接回攻击者的机器。这样,攻击者就能通过这个反向连接执行命令,控制受害者的计算机

进行渗透测试需要进行漏洞扫描,今天就分享给大家几款漏洞扫描软件用法。Nikto是一款开源的(GPL)网页服务器扫描器,它可以对网页服务器进行全面的多种扫描,包含超过3300种有潜在危险的文件CGIs;超过625种服务器版本;超过230种特定服务器问题。。。这是一款kaliLinux自带的软件。其对服务器扫描具有优势。强调:nikto更多针对主机!!!!!!系统漏洞扫描与分析软件Nessus 是全世
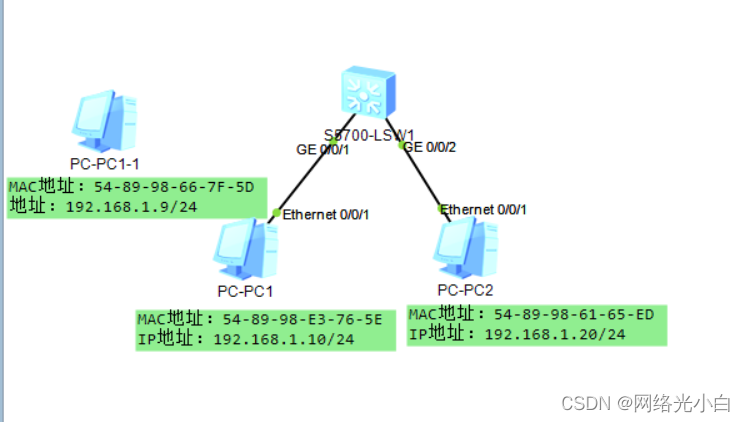
端口安全,交换机会通过记录连接到端口的,并只允许某个MAC地址通过本端口通信。使用端口安全特性可以防止未经允许的设备访问网络,并增强安全性。另外,端口安全特性也可用于防止MAC地址造成填满。简单了解一下端口安全就行了,不说多。实验环境如下:PC1-1是为实验配置准备替换PC1来确定绑定结果的给PC1和PC2配置上ip地址后,两台PC机已经能够正常通信这是交换机未做任何配置的,只要同一网段都PC机都
从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文

接下来开始安装。
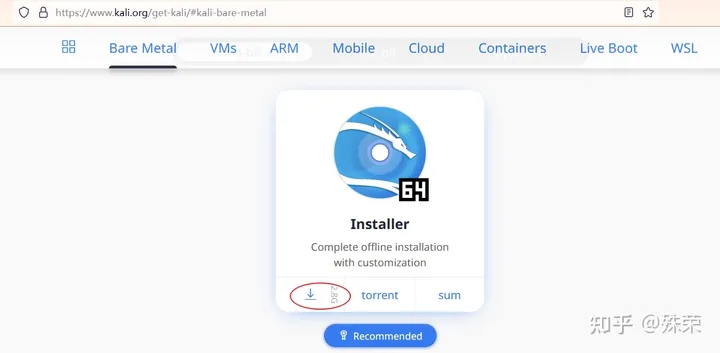
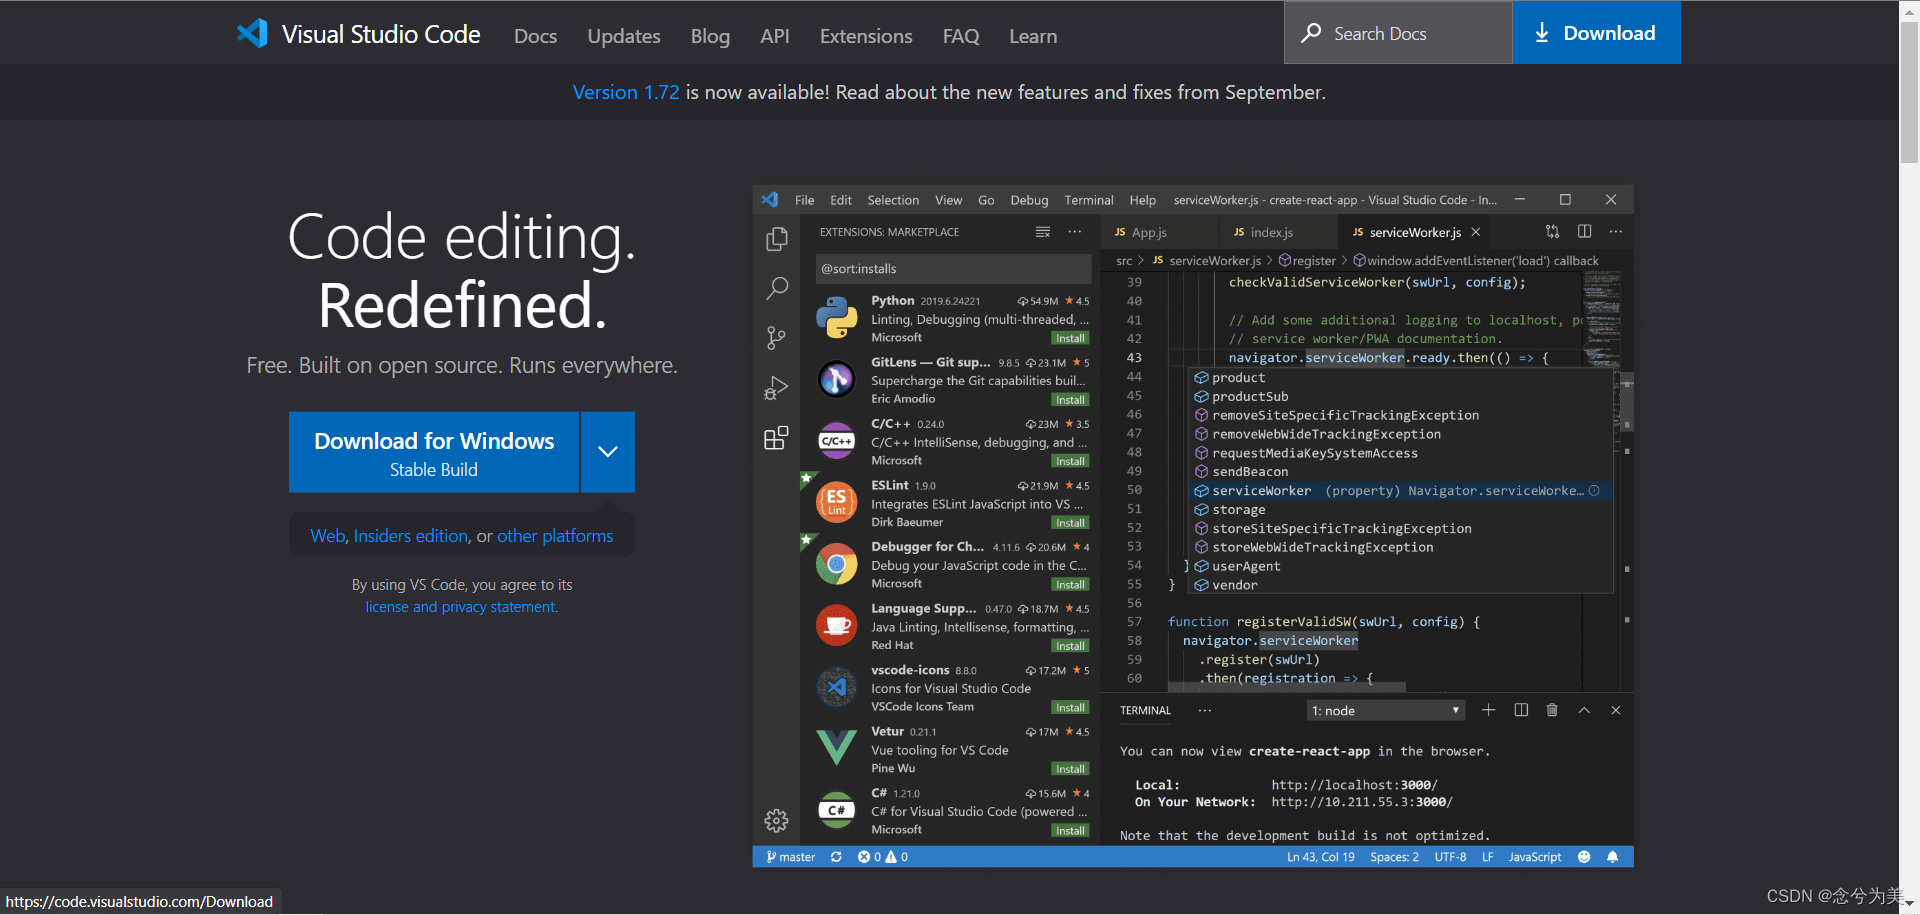
如果你是用其他浏览器,可能使用其他方式跳转到下载内容页面。将替换后的地址输入到浏览器的地址栏中,如下图所示,按。如果你不想更换到其他盘符,可以直接下一步即可。的内存不够用了,需要更换到其他盘符,我更换到。的全部显示按钮,可以跳转到下载内容页面。运行前端代码时,发现不太好打断点。如果下载完成,那得等到猴年马月。来运行前端代码,但前提是要安装。下载速度特别慢的问题。速度是不是立刻提升了。
将一段数据(任意长度)经过一道计算,转换为一段定长的数据(不可逆性(单向) 几乎无法通过Hash结果推导出原文,即无法通过x的Hash值推导出x无碰撞性 几乎没有可能找到一个y,使得y的Hash值等于x的Hash值雪崩效应 输入轻微变化,Hash输出值产生巨大变化从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,
从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文

和传统网络安全不同,硬件安全、芯片安全、无线电安全属于网络底层安全的重要细分领域,是网络安全的真正基石,更是国家安全的重要组成部分,“夯实网络底层安全基础,筑牢网络强国安全底座”,是底网安全重要性的另一真实写照。