


- @wangluoanquan111


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
kali是linux其中一个发行版,基于Debian,前身是BackTrack(简称BT系统)。kali系统内置大量渗透测试软件,可以说是巨大的渗透系统,涵盖了多个领域,如无线网络、数字取证、服务器、密码、系统漏洞等等,知名软件有:wireshark、aircrack-ng、nmap、hashcat、metasploit-framework(msf)。

kali是linux其中一个发行版,基于Debian,前身是BackTrack(简称BT系统)。kali系统内置大量渗透测试软件,可以说是巨大的渗透系统,涵盖了多个领域,如无线网络、数字取证、服务器、密码、系统漏洞等等,知名软件有:wireshark、aircrack-ng、nmap、hashcat、metasploit-framework(msf)。

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文

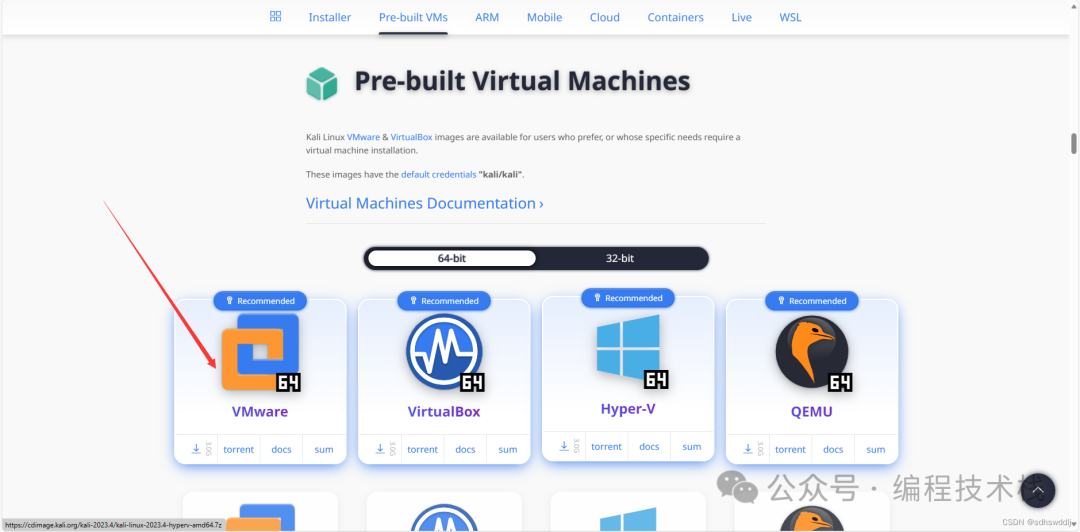
官网镜像链接:https://cdimage.kali.org/kali-2023.4/kali-linux-2023.4-vmware-amd64.7z镜像站链接:阿里巴巴开源镜像站-OPSX镜像站-阿里云开发者社区 (aliyun.com)清华大学开源软件镜像站 | Tsinghua Open Source Mirror。
从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文

gradle是一个基于Apache Ant和Apache Maven概念的项目自动化建构工具。所谓的构建过程就是:编译,测试,依赖管理,打包,部署。以前我们开发是手动导入jar包的,类似于面向过程,一步一步来,缺什么包就导什么包,很麻烦,容易出错,jar包版本还不统一,需要关心jar包与jar包之间的依赖。

之前写过一篇《》,配置方法大同小异。
渗透测试不是拿着扫描器一键跑漏洞,侦察阶段考验的是耐心和思路。大部分新手的通病就是急于找漏洞,轻视信息收集,漏掉大量隐藏攻击面。很多项目里,直接拿到后台地址、源码、密钥,都来自上面这些容易被忽略的信息收集点,而不是扫描器的 POC。工具只是辅助,核心思路是尽可能收集目标全部公开信息,绘制完整资产画像,优先寻找防护薄弱的边缘资产、测试站点、遗留旧系统。在实际项目中,做好信息收集,渗透工作已经成功一半
综合性平台有补天、漏洞盒子、CNVD等等,独家SRC也有很多,比如华为、阿里、腾讯、360等。国外的漏洞也可以去挖,奖金更高。一般挖几个月就能找到门道,UP在接私活的第二年就赚了6万多。我行你也行!2023年,助大家都能实现财富自由,迈上人生新的阶梯!
同源策略是检查页面跟本机浏览器是否处于同源,只有跟本机浏览器处于同源的脚本才会被执行,如果非同源,那么在请求数据时,浏览器会在控制台中报一个异常,提示拒绝访问。
