


- @m0_49864110


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
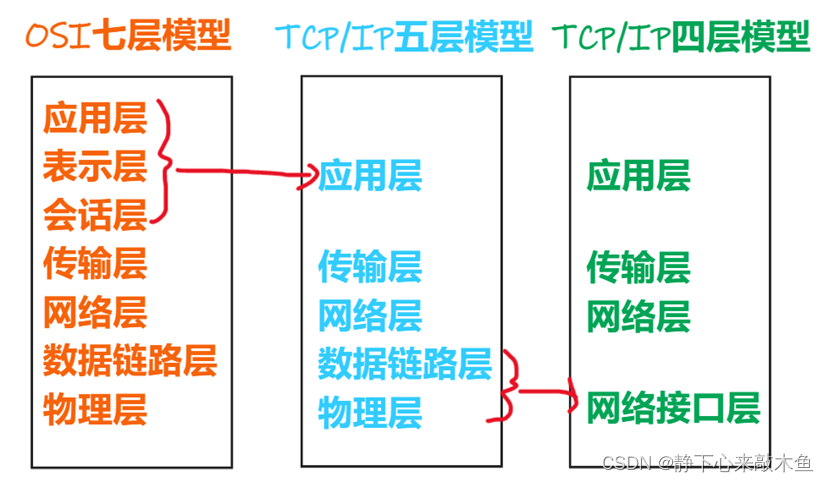
运行在MAC层之上在以太网链路上传输的数据包成为以太帧。应用层常见协议——传输数据PDU传输层协议——传输数据段端口号TCP面向连接服务CONSTCP报文格式TCP数据传输——ACK确认机制TCP会话建立——三次握手TCP会话结束——四次握手TCP流量控制——滑动窗口协议TCP可靠传输机制TCP拥塞控制UDP无面向连接服务DLNS网络层协议——传输数据包IP协议数据链路层——传输数据帧Ethern
主要是用来跟踪路径,在跟踪路径的过程中如果某个路由器或目标主机上的应用程序没有在相应的端口上监听,此时收到ICMP回显请求时会回应端口不可达的ICMP差错报文、或者当网络管理员阻止了ICMP回显请求时也会发送端口不可达的ICMP差错报文(端口不可达信息不止因为Tracert产生,还会因为其它操作产生,只是Tracert是比较常见的)通过tracert工具发送ICMP回显请求来探测去往某目的网路的路
w/--where/--location显示该命令对应info文件的存放路径。通过info命令显示的帮助文档更容易理解,并且显示的信息是通过类似书籍的方式提供出来的(按照节点-章节进行分类显示)--no-raw-escapes输出文本类型的转义字符。-k 字符串/--apropos=字符串在对应的命令手册中查找该字符串。-o 文件路径/--output=文件路径输出被选择的节点内容到该文件中。
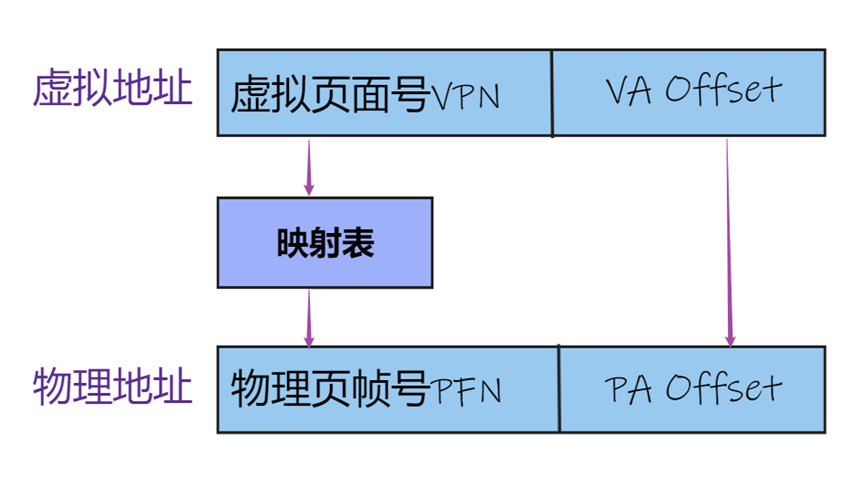
得到了PMD的基地址,再结合虚拟地址中的VPN2(PMD index)得到再下一级PTE的基地址,结合虚拟地址中的VPN3(PTE index)的到最终的PFN,然后通过PFN+VA offset得到真实的物理地址,然后MMU将VA转为PA,最后通过PA地址访问内存。VMM将虚拟机对应影子页表的物理内存区域标记为只读状态,当虚拟机想要更改自己的页表时,就会对该物理内存区域做出更改的操作,此时就会抛
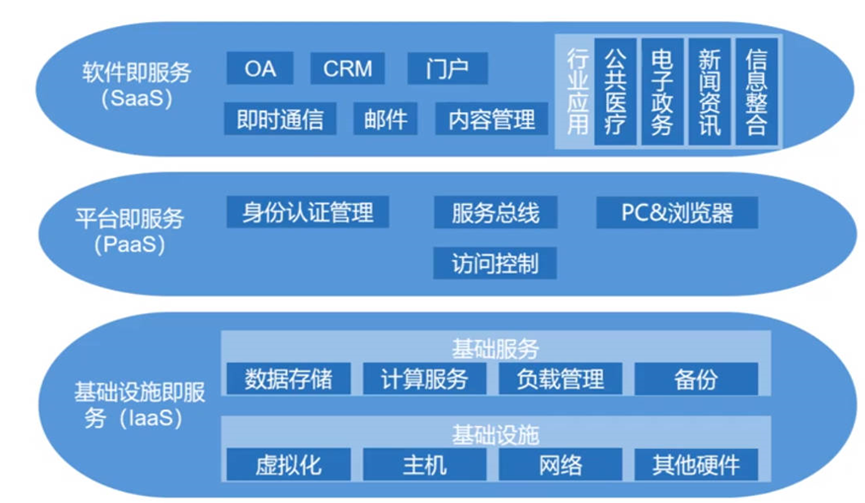
为什么提出云计算传统网络存在的问题单机可靠性低;系统容易出现蓝屏等故障,回复时间长设备利用率低;传统服务器CPU利用率不高于60%,内存不高于50%,网络不高于40%设备功耗高,但是能效较低;一般一台服务器安装一种应用,多种应用的话就需要多台服务器,导致每小时耗电量高,但是能效低管理麻烦,安全性低;所有系统有各自的管理界面,管理麻烦运维成本高,业务上线慢云计算的优势快速弹性,资源共享,提高设备利用
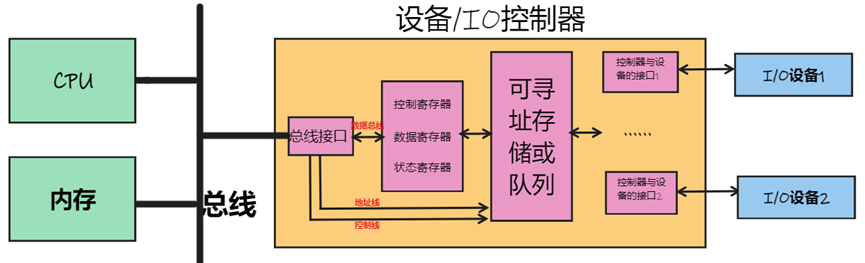
因此在直通的情况下,虽然物理设备直接存在,但是不能直接把物理设备的基址寄存器暴露给虚拟机,因为在设备透传给虚拟机之前,该I/O设备还需要挂载给物理主机,因此该I/O设备的基址寄存器实际上是宿主机配置的而不是虚拟机,如果直接将I/O的基址寄存器直接暴露给虚拟机,可能会存在基址寄存器冲突,因此在物理设备透传的情况下,我们也需要模拟寄存器给虚拟机。为了达成一致,后端会将自己的特性集合发给前端,前端也会将
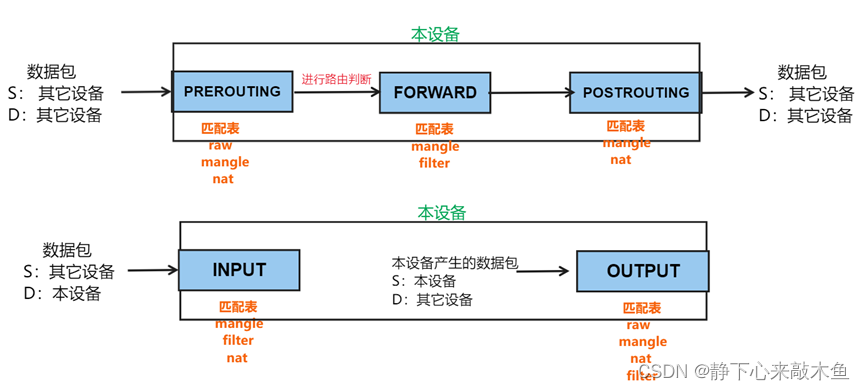
iptables和firewaldl都只是linux防火墙的管理程序,真正的防火墙执行者是位于内核的netfilter,只不过firwalld和iptables的结果以及使用方法不一样。当创建的规则内容与已有规则一致时,不会覆盖原先的规则,会直接加入到现有规则链中(即此时此规则链下有两条一摸一样的规则,只是顺序不同)以上关于防火墙的配置是runtime模式,即配置成功后立即生效,但是重启后会失效(
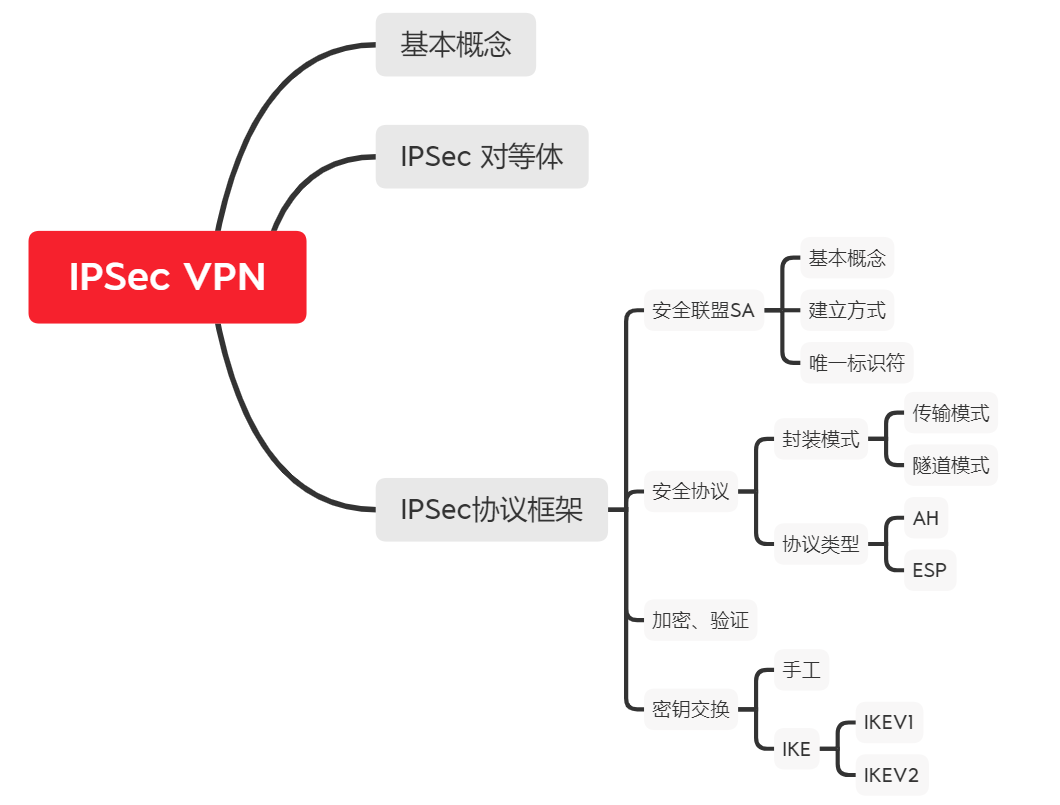
IPsec与多分支建立IPsec的实验中,总部配置多个ACL(感兴趣流)来使得不同的数据走不同的隧道,使得分支之间通过总部互通。将所有路由到IPSec虚拟隧道接口的报文都进行IPSec保护,根据该路由的目的地址确定哪些数据流需要IPSec保护。主要分为传输模式和隧道模式,将AH或者ESP的相关字段插入到原始IP报文中,以实现对报文的认证和加密。由于未添加额外的IP头,所以原始报文中的IP地址在加密
服务器负载均衡技术将多个服务器组成服务器集群,对外体现为一台逻辑上的服务器,并保证了流量可以比较平均的分配到各个服务器上,避免出现一个服务器满负荷运行、另一个服务器却空闲的情况。

FW通过状态检测功能来对报文的链路状态进行合法性检查,丢弃链路状态不合法的报文。回来的报文不需要额外的策略(通过会话表控制)状态检测为通过的首包建立会话表,当收到回应的包时会先去匹配会话表,不会再去对后续包一一控制了(即只需要做单向控制)安全策略是FW的核心特性,通过对FW的数据流进行检验,只有符合安全策略的合法流量才可以通过FW进行转发。防火墙将不同信任度的网络通过安全区域来进行划分,并且大部分
