- @2302_79423711


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
1.1工作方法1.2评估依据1.3评估范围1.4评估方法1.5基本信息二、资产分析2.1 信息资产识别概述2.2 信息资产识别三、评估说明3.1无线网络安全检

安全域划分与隔离:根据业务需求和数据敏感程度,将系统划分为不同的安全域,通过技术手段确保各安全域之间的隔离,防止未授权访问和数据泄露。通过实施三级等保整体解决方案,企业可以有效提升信息安全水平,保护信息资源的安全,减少恶意入侵和窃取等损失,确保信息系统的安全运行。安全管理体系建立:设立完善的安全管理组织架构,明确安全责任分工和权限设置,制定详细的安全管理制度和流程。访问控制:采用双因子或多因子认证

该数据安全风险评估报告摘要(≤150字): 本报告系统评估了目标单位的数据安全状况,涵盖管理、技术、个人信息处理全流程。通过人员调研、工具测试(漏洞扫描/渗透测试)等方法,识别出管理机制、数据处理活动、技术防护及个人信息保护四类风险,提供综合风险分析及整改建议。报告包含评估方法、业务系统调研、数据资产分级、现有防护措施等核心内容,附有风险评估记录、测试结果及典型风险案例。结论部分明确风险等级并提出

本文末个人名片直接获取所有资料。
5.2.1 应用安全漏洞扫描。5.2 应用安全漏洞扫描。5 信息安全性测试用例。5.1.1 标识和鉴别。5.1.4 数据完整性。5.1.5 数据保密性。5.1.11 资源控制。5.1 安全功能测试。5.1.2 访问控制。5.1.3 安全审计。5.1.6 软件容错。5.1.7 会话管理。5.1.8 安全漏洞。5.1.9 外部接口。5.1.10 抗抵赖。5.3.1 输入输出。5.3.2 配置安全。5.

5.2.1 操作系统和常见应用漏洞扫描 24。4.1.10 安全运维管理测评 18。5.2.2 WEB应用漏洞扫描 25。4.1.1 安全物理环境测评 13。4.1.2 安全通信网络测评 14。4.1.3 安全区域边界测评 14。4.1.4 安全计算环境测评 15。4.1.5 安全管理中心测评 16。4.1.6 安全管理制度测评 16。4.1.7 安全管理机构测评 16。4.1.9 安全建设管理测
项目建设全套文档(开发,管理,运维,标准,规范,验收,安全等):点我获取

网络安全等级保护(等保V2.0)测评指标:1、物理和环境安全2、网络和通信安全3、设备和计算安全4、应用和数据安全5、安全策略和管理制度6、安全管理机构和人员7、安全建设管理8、安全运维管理。
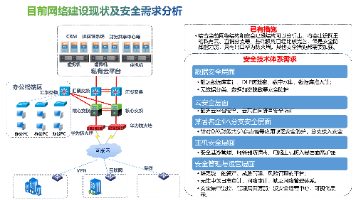
摘要:本文围绕企业数字化转型中的安全体系建设展开,提出涵盖技术、管理和运营的立体化防护框架。技术层面构建云端安全、边界防护、主机保护及数据安全四重防御体系;管理层面建立标准化信息安全管理流程;运营层面打造基于业务价值的安全运营中心。方案强调从被动防御转向主动检测响应,实现"技术可落地、管理可执行"的建设目标。同时列举了包括信创云规划、智慧城市等30余类配套解决方案文档,形成完整
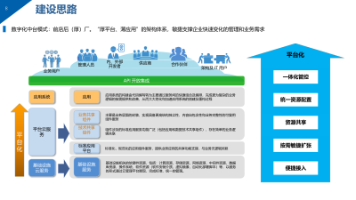
数据中台是企业数字化转型的核心引擎,通过整合技术、业务与管理构建统一数据能力中心。其核心在于标准化数据资产、提供敏捷服务和支撑业务创新。构建路径包括:顶层设计采用"前店后厂"模式,搭建融合大数据与AI的技术底座,重点建设数据开发、治理、服务与安全四大支柱能力,并嵌入智能化组件。实施过程需配套完整的项目管理文档体系,覆盖从需求分析到验收运维的全生命周期。典型建设方案涉及智慧城市、